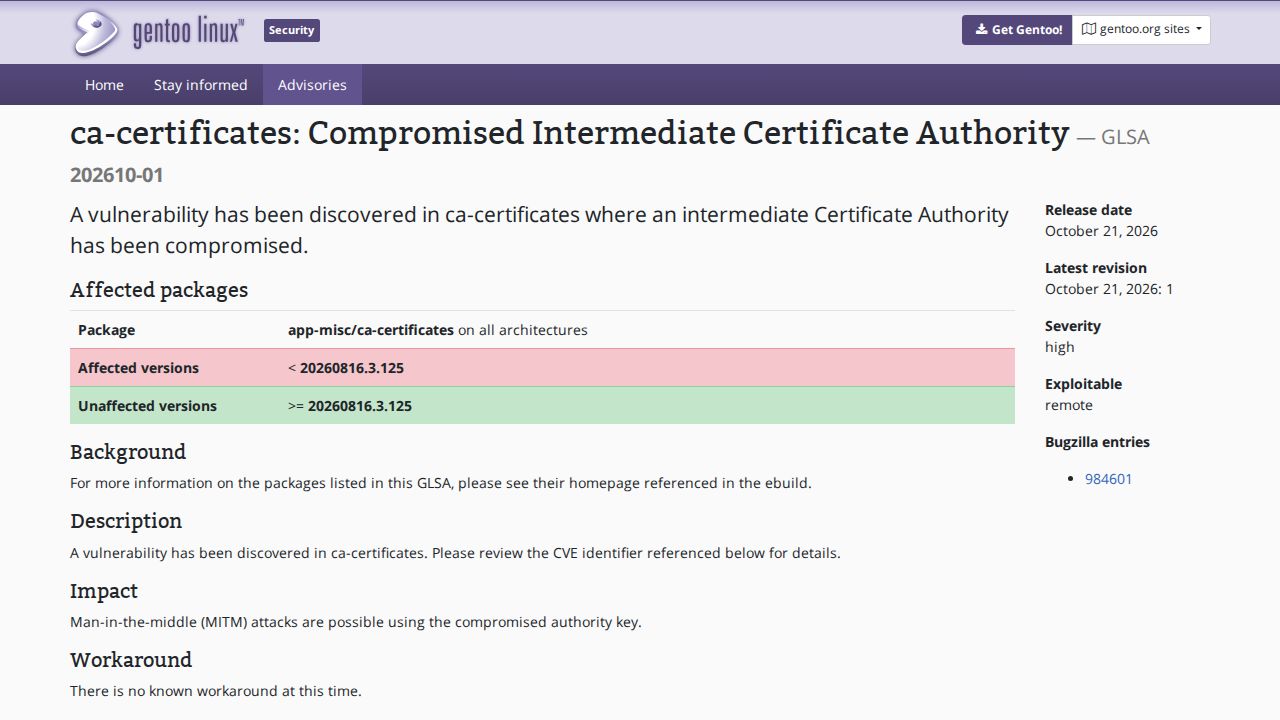
La identificación del CVE-2026-111943 marca el reconocimiento formal por parte del Instituto Nacional de Estándares y Tecnología (NIST) de una Autoridad de Certificación (CA) intermedia comprometida. Una Autoridad de Certificación es una entidad de confianza que emite certificados digitales, los cuales verifican la identidad de sitios web y servidores. Cuando una CA intermedia —una entidad subordinada autorizada por una CA raíz para emitir certificados— se ve comprometida, puede ser utilizada para emitir certificados fraudulentos que parecen legítimos para los navegadores y el software, permitiendo potencialmente ataques de tipo man-in-the-middle.
Las discusiones técnicas sobre la vulnerabilidad resaltan cómo diferentes ecosistemas de software están respondiendo a la brecha. Algunos observadores señalaron que el problema podría estar relacionado con el incidente de 'eMudhra', sugiriendo que, si bien el CVE es nuevo para el NIST, el compromiso subyacente podría haber sido conocido en ciertos círculos durante algún tiempo. Surgió una distinción técnica clave sobre cómo el software maneja la confianza: algunas herramientas, como el lenguaje de programación Go, pueden bloquear proactivamente estos certificados comprometidos incluso si el almacén de confianza del sistema operativo subyacente aún no ha sido actualizado. Este bloqueo proactivo es una medida defensiva para garantizar que las aplicaciones no establezcan conexiones seguras con servidores que utilicen credenciales fraudulentas.
Para los usuarios y desarrolladores, la principal remediación implica actualizar los paquetes de certificados a nivel de sistema y binarios de software específicos. Por ejemplo, se aconsejó a los usuarios de Gentoo Linux actualizar el paquete 'ca-certificates' a una versión específica para asegurar que el almacén de confianza local refleje la revocación de la CA comprometida. Además, debido a que algunos programas incluyen su propio conjunto de certificados de confianza directamente en sus binarios (en lugar de depender únicamente del sistema operativo), los usuarios de herramientas como 'uv' o 'certifi' deben actualizar esos paquetes específicos para eliminar los certificados comprometidos de los datos integrados. Esto resalta una fragmentación en la seguridad: un sistema puede estar parcheado a nivel de sistema operativo, pero las aplicaciones individuales pueden seguir siendo vulnerables si utilizan almacenes de certificados internos y desactualizados.