Internet depende del Protocolo de Puerta de Enlace de Frontera (BGP) para intercambiar información de enrutamiento, un sistema que históricamente ha funcionado bajo un alto grado de confianza. Este modelo de confianza permite los 'secuestros de rutas', donde una red anuncia direcciones IP que no posee, redirigiendo potencialmente el tráfico global. Para mitigar esto, se desarrolló la Infraestructura de Clave Pública de Recursos (RPKI) como un marco criptográfico. Permite a los titulares de bloques de direcciones IP publicar Autorizaciones de Origen de Ruta (ROA), que son registros firmados que nombran los Sistemas Autónomos (AS) específicos autorizados para anunciar esas direcciones. Los operadores de red pueden entonces realizar la Validación de Origen de Ruta (ROV) para rechazar automáticamente los anuncios no autorizados.
Un análisis reciente de IPinfo revela que el 70.3% de los prefijos enrutados son ahora válidos bajo RPKI, un aumento del 30% respecto al año anterior. Este crecimiento estuvo fuertemente influenciado por China, donde la proporción de direcciones IPv4 en rutas válidas saltó del 3.7% en 2025 al 83.0% en 2026. Por el contrario, la adopción de RPKI en IPv6 se ha acelerado incluso más rápido que en IPv4, con el 79% de los prefijos enrutados de IPv6 marcados ahora como válidos. A pesar de esta rápida expansión, el sistema no es una solución de seguridad completa. RPKI solo valida el origen de una ruta; no verifica la trayectoria que los datos siguen para llegar a ese origen. Para abordar esto, se está desplegando la Autorización de Proveedor de Sistema Autónomo (ASPA) para verificar a los proveedores upstream autorizados, aunque actualmente solo verifica alrededor del 3.5% del enrutamiento.
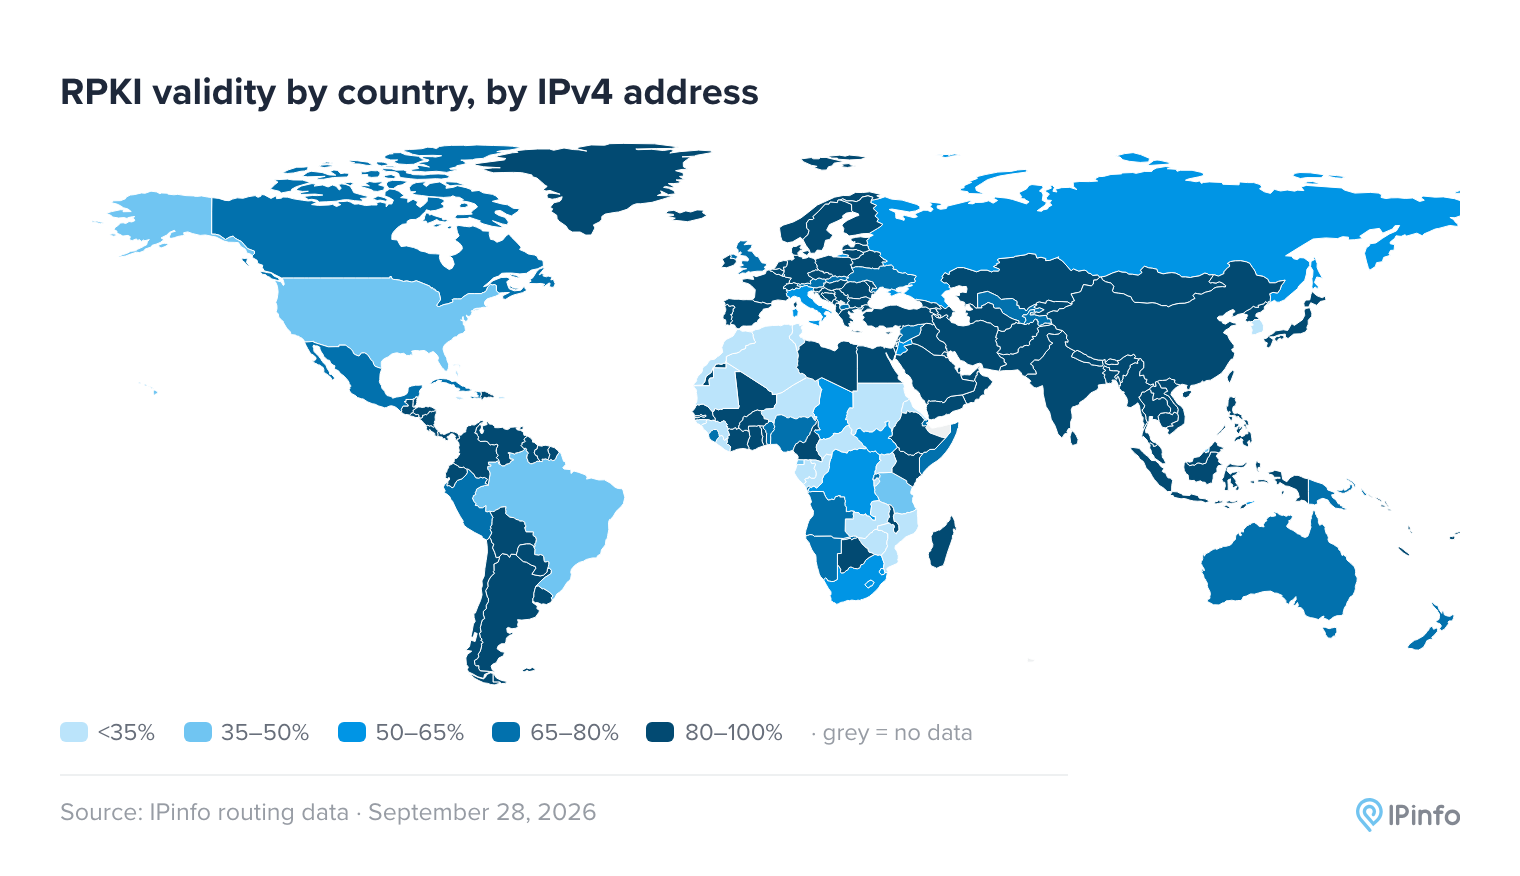
Los datos muestran un salto masivo en la adopción de RPKI en China, donde las rutas IPv4 válidas alcanzaron el 83% en 2026.
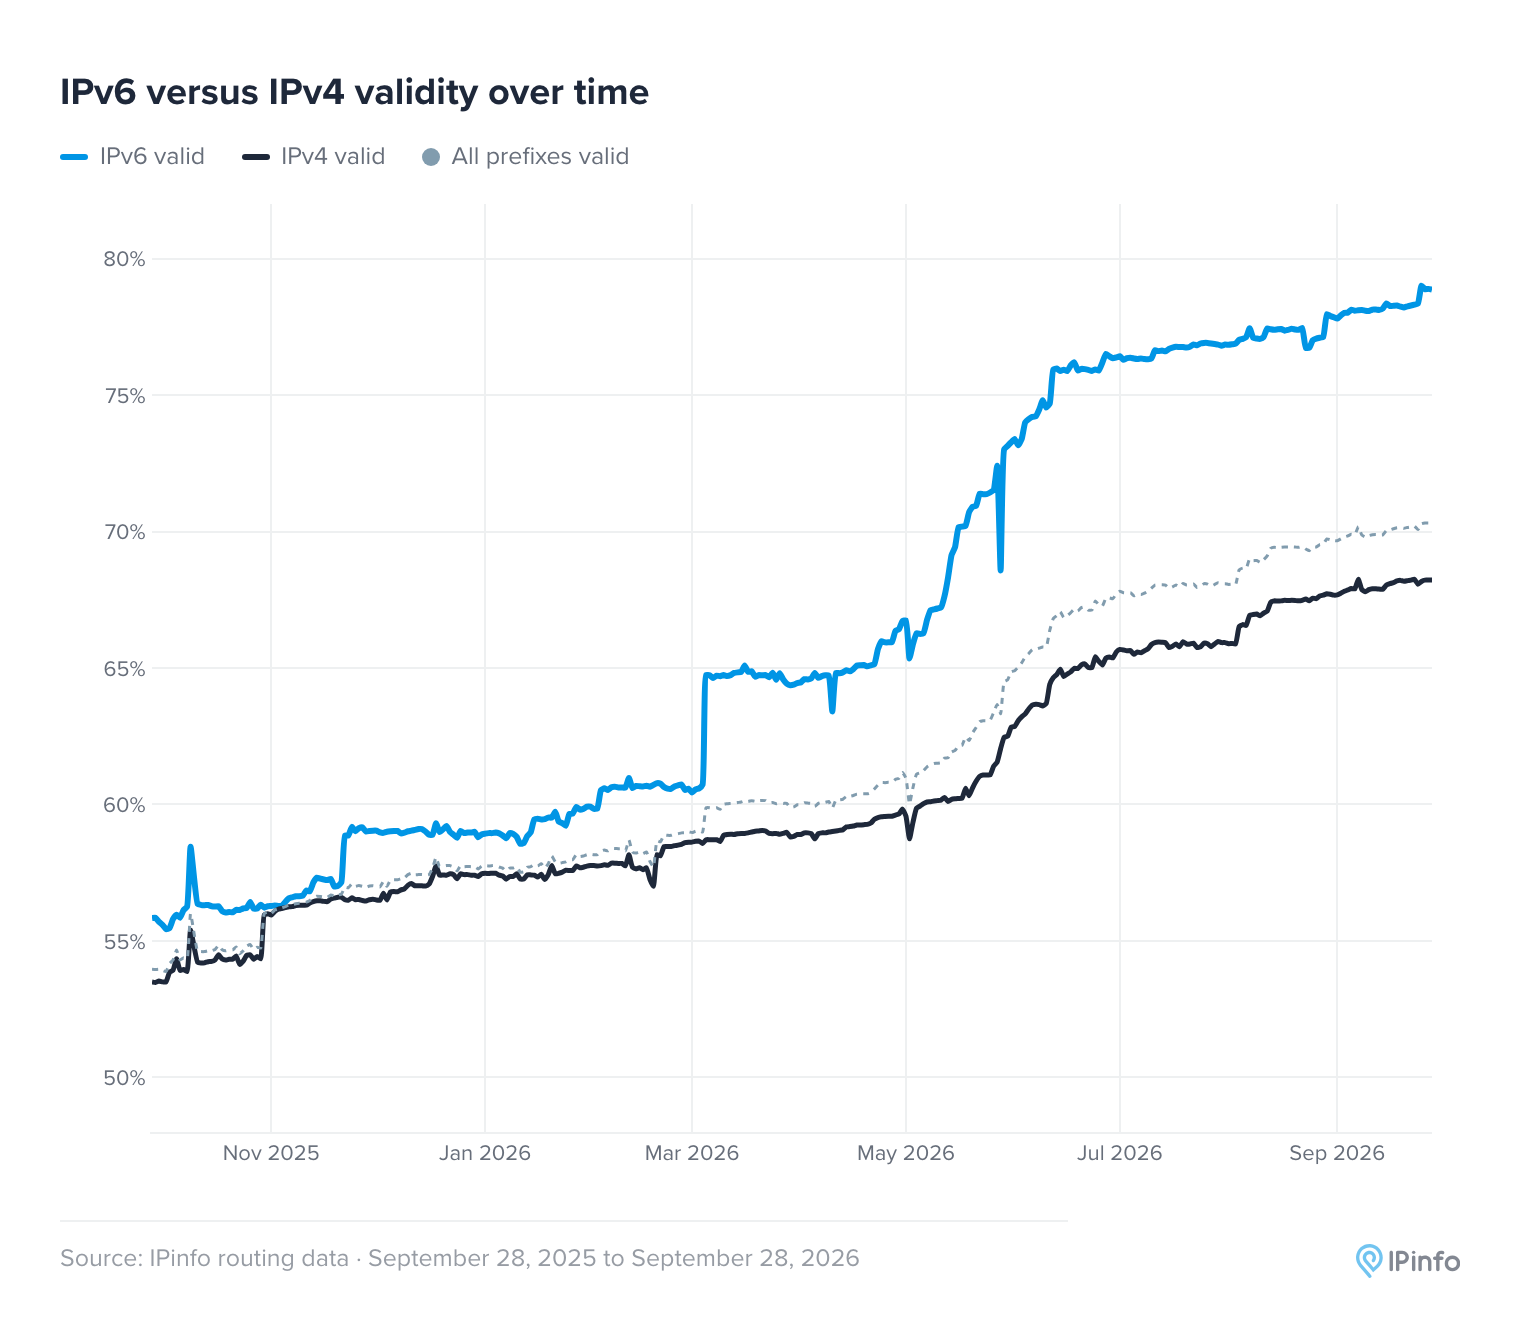
La adopción de RPKI en IPv6 se ha acelerado incluso más rápido que en IPv4, con el 79% de los prefijos enrutados de IPv6 marcados ahora como válidos.
Persisten brechas de seguridad significativas debido a configuraciones de ROA 'laxas'. Aproximadamente el 16.2% de las rutas IPv4 cubiertas por RPKI permiten una ruta falsificada y válida bajo RPKI porque el ROA permite un bloque más grande que el que realmente se anuncia. Esta configuración específica fue explotada en agosto de 2026 para obtener un certificado TLS fraudulento. Además, la protección RPKI puede perderse silenciosamente si el ROA de un operador expira o es eliminado, como se vio en casos que involucraron a SEACOM y Orange Maroc. Si bien la Internet Society señala que la actividad relacionada con RPKI representa menos del 1% del volumen diario de actualizaciones de BGP —lo que sugiere que no desestabiliza la red— la transición hacia una infraestructura de enrutamiento más validada continúa enfrentando desafíos con respecto a la integridad de la ruta y la configuración consistente entre diferentes proveedores de servicios.
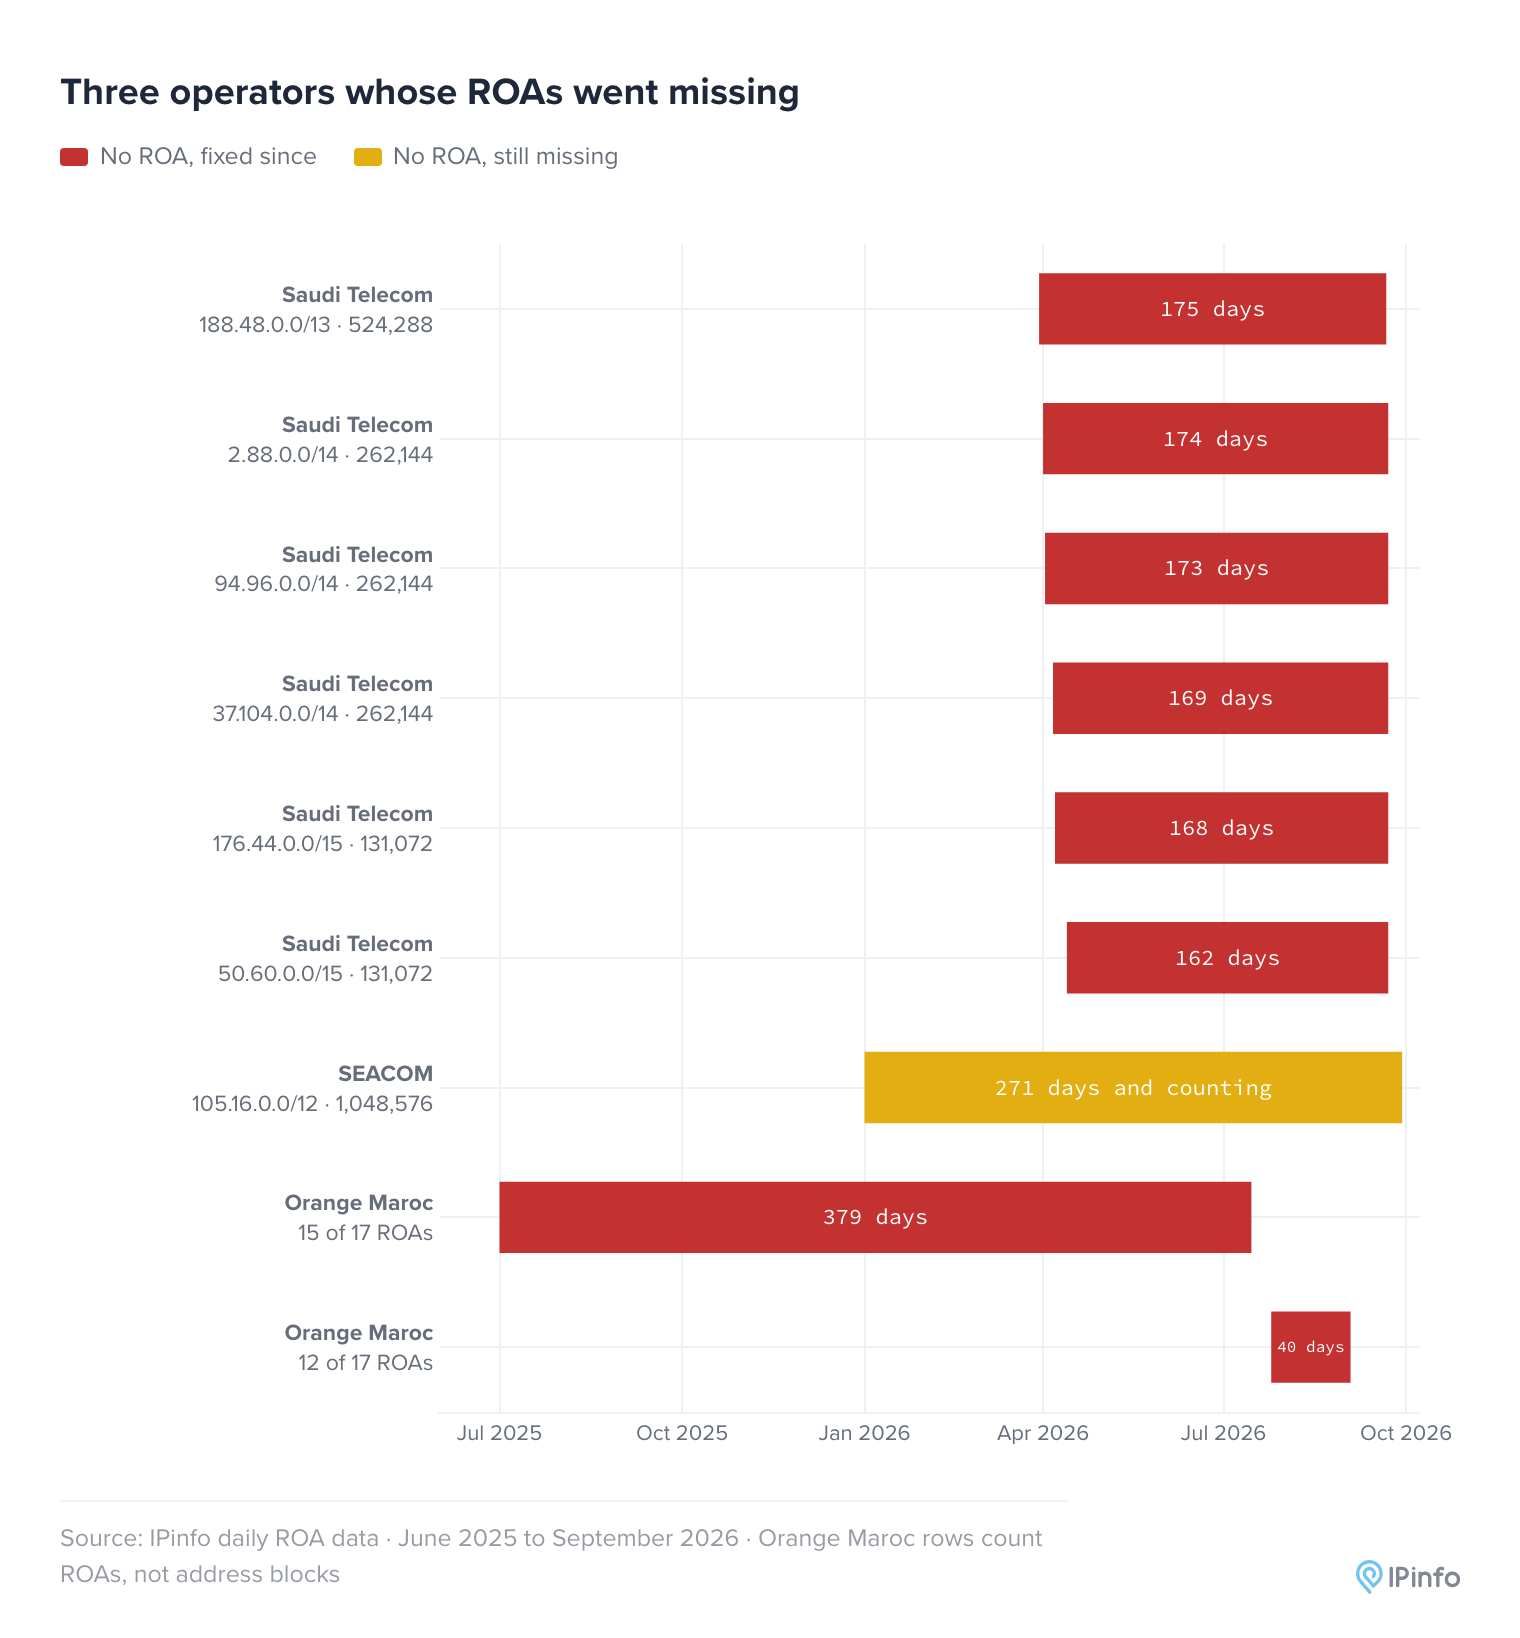
La protección RPKI puede perderse silenciosamente si el ROA de un operador expira o es eliminado, como se vio en casos que involucraron a SEACOM y Orange Maroc.