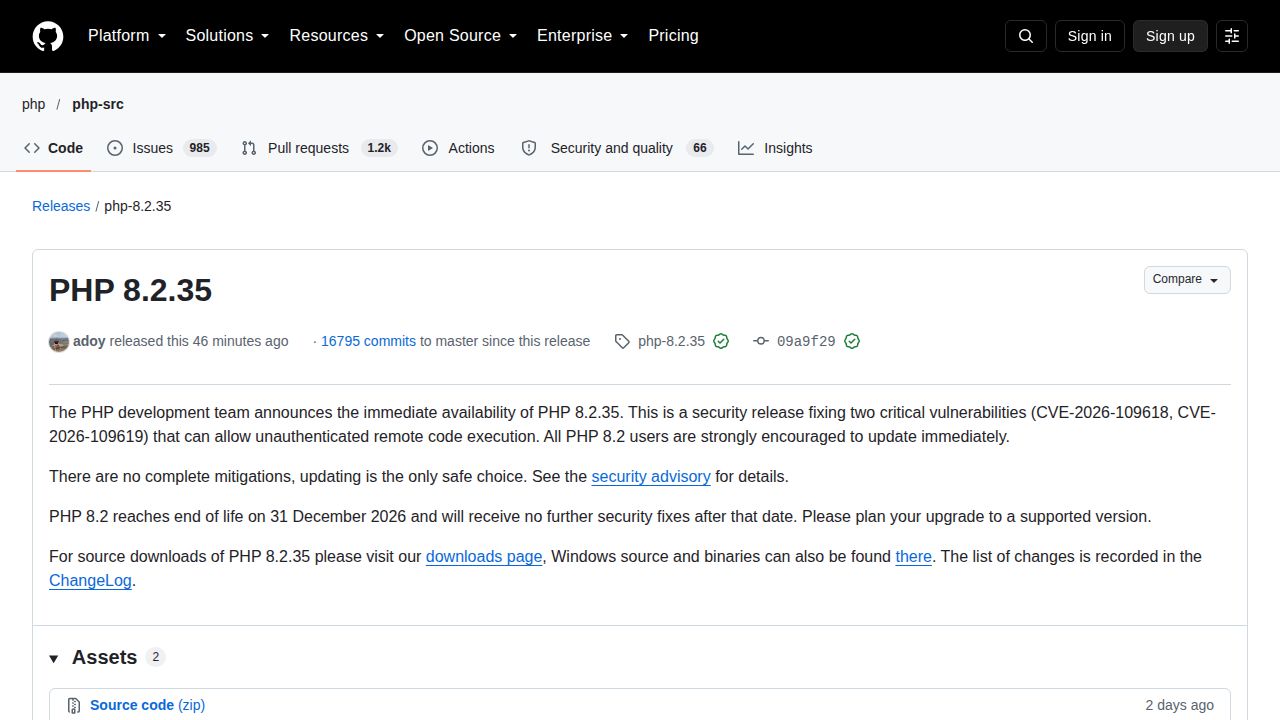
El proyecto PHP publicó recientemente una actualización de seguridad a través de su repositorio de GitHub, lanzando la versión 8.2.35. Esta actualización fue impulsada por un esfuerzo coordinado entre investigadores y proveedores de seguridad, incluyendo a Wiz y OpenAI, para abordar varias vulnerabilidades de alta gravedad en el lenguaje de programación de código abierto. Se informó que estos fallos podrían permitir la Ejecución Remota de Código (RCE), particularmente cuando se utilizan ciertas Interfaces de Programación de Aplicaciones de Servidor (SAPI) como mod_php.
La respuesta técnica consistió en añadir comprobaciones de fallos de malloc en todo el código base. Sin embargo, el despliegue enfrentó críticas debido a lo que algunos observadores describieron como un lanzamiento 'mal ejecutado'; un comentarista señaló que, a primera vista, el commit parecía no pertenecer a ninguna rama del repositorio principal. Además, aunque se proporcionaron backports para versiones anteriores como 7.4, 8.0 y 8.1, muchos usuarios informaron dificultades para obtener los nuevos paquetes a través de canales de distribución estándar como Ubuntu LTS o Fedora inmediatamente después del lanzamiento.
Los administradores se han visto obligados a adoptar diversas estrategias de mitigación mientras esperan los parches oficiales. Algunos optaron por desconectar los servidores por completo para evitar brechas, mientras que otros implementaron configuraciones manuales. Por ejemplo, un usuario sugirió desactivar `session.upload_progress` y bloquear los cuerpos de solicitudes multipart a nivel del servidor web (por ejemplo, Apache o Caddy). Si bien estas medidas pueden bloquear vectores de ataque comunes asociados con el agotamiento de memoria y el RCE, pueden interrumpir funcionalidades legítimas, como la carga de archivos. La situación ha resaltado las preocupaciones constantes sobre la velocidad de parcheo de la infraestructura crítica frente a los riesgos que plantean las vulnerabilidades de día cero.