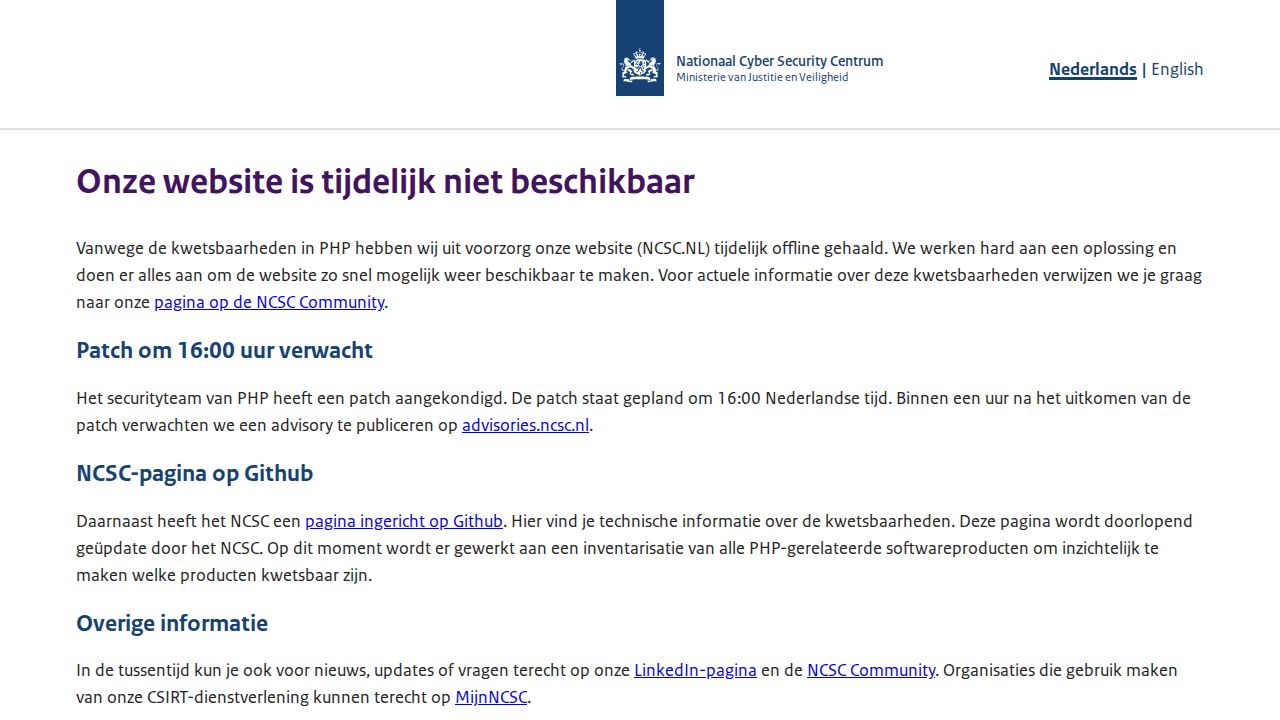
El Centro Nacional de Ciberseguridad de los Países Bajos (NCSC) y el Centro de Ciberseguridad de Bélgica han retirado, según se informa, sus sitios web públicos en respuesta a una vulnerabilidad recién descubierta en PHP. PHP es un lenguaje de programación de script de código abierto ampliamente utilizado, comúnmente empleado para el desarrollo web y para alimentar sistemas de gestión de contenidos como WordPress y Drupal. La decisión de desconectar estos sitios es una medida proactiva destinada a prevenir una posible explotación mientras los administradores trabajan para parchear el software subyacente.
Los comentaristas en Hacker News señalaron que este no es un incidente aislado, observando que numerosas otras plataformas —incluyendo OBS, TicketTailor y varios wikis— también se han desconectado para mitigar el riesgo. La discusión destacó que la vulnerabilidad parece ser un fallo de ejecución remota de código (RCE), el cual podría permitir a un atacante ejecutar comandos arbitrarios en un servidor. Un comentarista señaló que, si bien algunas organizaciones están utilizando Firewalls de Aplicaciones Web (WAF) para proporcionar una solución temporal, la recomendación principal sigue siendo parchear el entorno PHP en sí.
La situación ha generado un debate sobre la postura de seguridad de las agencias gubernamentales y los riesgos de utilizar software antiguo. Algunos participantes argumentaron que el uso de plataformas con problemas de seguridad de larga data por parte de centros de ciberseguridad es una omisión significativa. Otros cuestionaron el momento de la divulgación de la vulnerabilidad, sugiriendo que un parche coordinado en segundo plano con los principales distribuidores podría haber sido preferible a un lanzamiento público que revela la explotación. Además, algunos usuarios señalaron que incluso los sitios que utilizan generadores de sitios estáticos pueden verse afectados si dichos sitios son pre-renderizados por un motor PHP antes de ser servidos al público.