Durante la noche del 11 al 12 de octubre de 2026, los sistemas de refrigeración en cientos de supermercados franceses fueron comprometidos por ciberatacantes. Los intrusos forzaron las unidades a entrar en modo de 'descongelación' —un estado en el que los componentes de enfriamiento se calientan para derretir el hielo—, provocando que algunos equipos alcanzaran temperaturas de hasta 50°C (122°F). El ataque resultó en pérdidas significativas, y varias cadenas minoristas informaron que se vieron obligadas a desechar grandes cantidades de alimentos frescos y congelados. Grandes minoristas, incluidos Carrefour, Intermarché, Netto y Monoprix, confirmaron que fueron afectados, y algunas cadenas informaron que cientos de tiendas se vieron impactadas.
El hardware principal involucrado en la brecha consiste en controladores de refrigeración fabricados por la empresa danesa Danfoss. Específicamente, el ataque se dirigió a los modelos AK-SM 800 y AK-SC 355, ambos considerados equipos heredados. Danfoss declaró el fin de la vida útil del AK-SM 800 en 2021 y retiró el AK-SC 355 en 2016, lo que significa que estas unidades ya no reciben actualizaciones de seguridad ni soporte de software. Aunque algunos modelos AK-SM 800A más nuevos también se vieron afectados, estos ejecutaban firmware desactualizado que carecía de parches de seguridad críticos lanzados en 2023 y 2025.
El análisis de datos indica que estos sistemas eran vulnerables a la internet pública mucho antes de que ocurriera el ataque. Los escaneos de internet realizados a principios de octubre de 2026 mostraron que Francia tenía más paneles de control de refrigeradores expuestos en línea que el resto del mundo combinado, con el 85% de esos paneles ejecutando software con fallos de seguridad conocidos. Muchos de estos sistemas permanecieron en las mismas direcciones orientadas a internet durante al menos seis meses antes del incidente. Tras el ataque, una gran mayoría de estos paneles fueron desconectados, lo que sugiere que los minoristas reaccionaron desconectando los controladores de la internet pública para evitar más accesos no autorizados. La agencia de ciberseguridad francesa CERT-FR ha aconsejado a los operadores desconectar estos controladores o restringir el acceso a redes privadas seguras (VPNs).
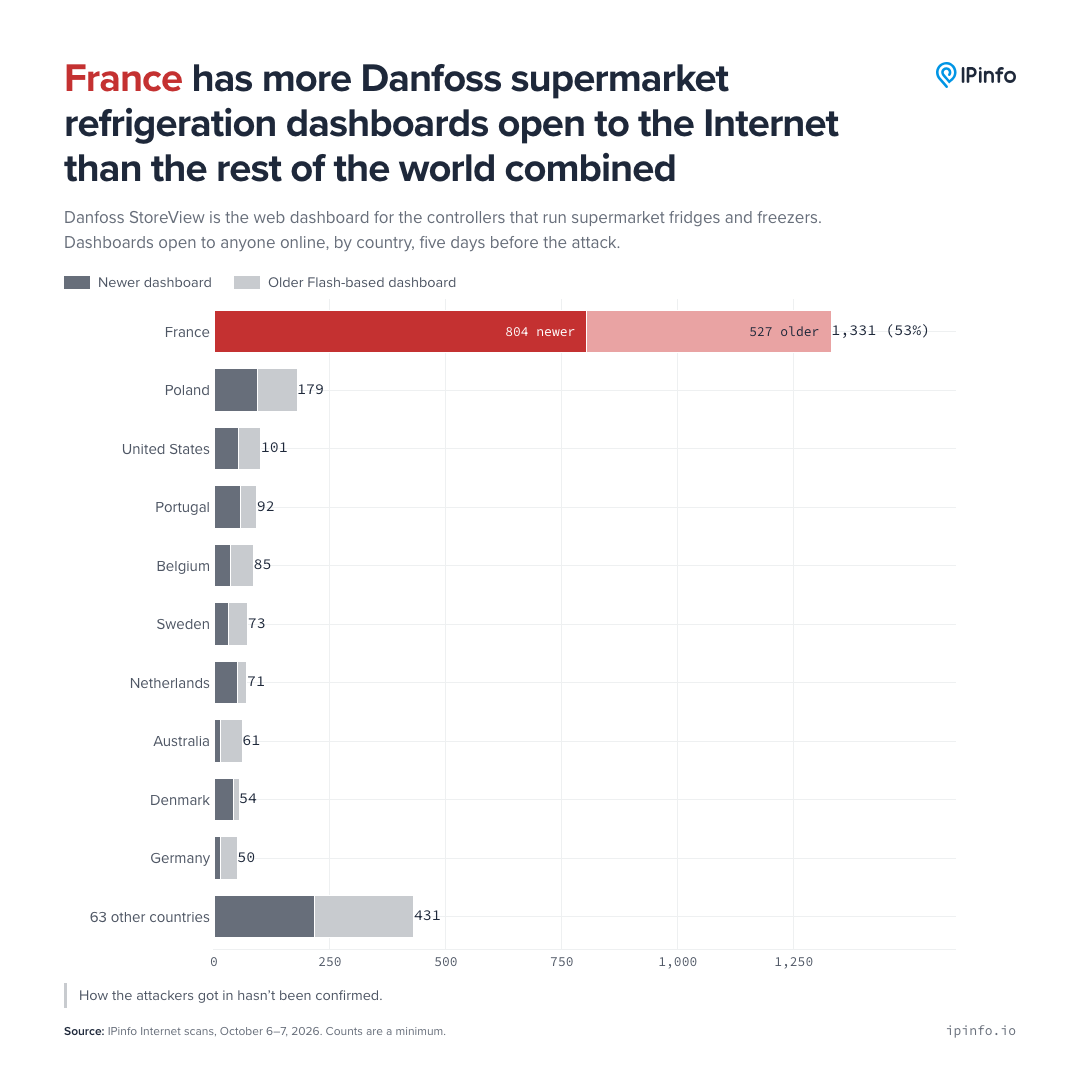
El gráfico visualiza la alta concentración de sistemas de refrigeración expuestos a internet en Francia antes del ciberataque.
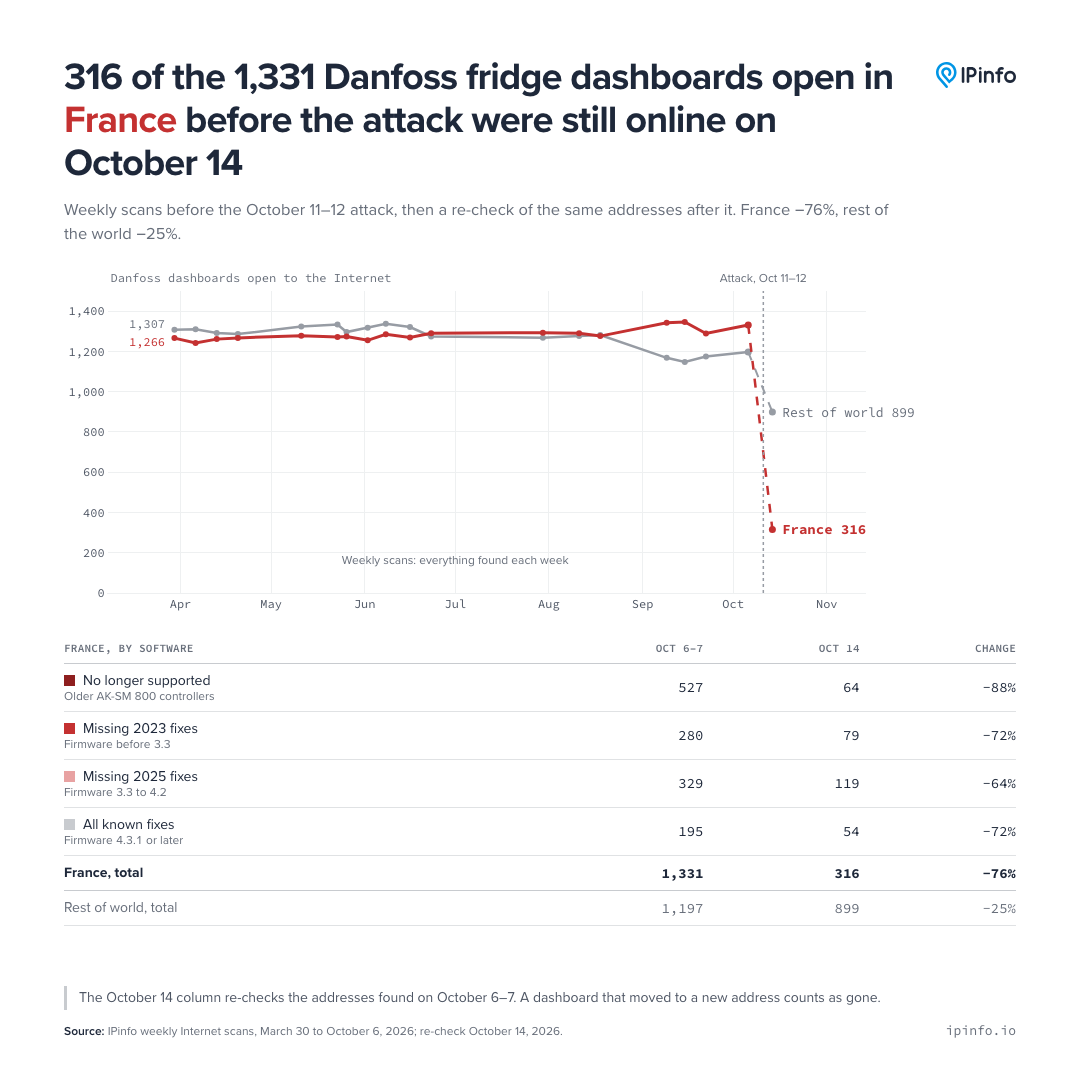
Esta línea de tiempo destaca el periodo prolongado de vulnerabilidad para los controladores de refrigeración objetivo.