A principios de octubre de 2026, un incidente de seguridad significativo afectó a la red Tor cuando se descubrió que aproximadamente 333 relevos de salida —alrededor del 10% de todos los nodos de salida de Tor activos en ese momento— formaban parte de un ataque coordinado. Los perpetradores habían obtenido acceso a estos hosts basados en Linux ya en agosto, desplegando silenciosamente la carga útil Ebury (una puerta trasera de OpenSSH y un extractor de credenciales conocido). Una vez activos, los nodos comprometidos se configuraron específicamente para interceptar el tráfico dirigido al Puerto 22 (el puerto estándar para Secure Shell o SSH) mientras reenviaban normalmente el resto del tráfico web cifrado.
El mecanismo del ataque se basaba en redirigir a los usuarios que intentaban una conexión SSH a través de una de las salidas infectadas hacia uno de 12 servidores de interceptación dedicados. Si un usuario ignoraba la advertencia 'Remote Host Identification Has Changed' —la cual indica que la huella digital del servidor no coincide con lo que el cliente espera—, el atacante podía realizar tres acciones: capturar la contraseña del usuario, observar los comandos escritos en tiempo real a través de una configuración de Man-in-the-Middle (MITM) utilizando la biblioteca de Python Paramiko, e intentar infectar la máquina objetivo con el malware Ebury. Para facilitar esto, los atacantes modificaron los archivos `torrc` en máquinas que no eran de salida para convertirlas en salidas capaces de llevar a cabo la redirección de SSH.

Este diagrama explica el mecanismo del ataque donde el tráfico fue redirigido a servidores de interceptación dedicados.
El incidente fue identificado mediante el monitoreo de discrepancias entre las huellas digitales esperadas y las respuestas reales de los nodos de salida anclados. Tras informar estos hallazgos al equipo de salud de red del Tor Project, los operadores comenzaron a apagar los relevos afectados en cuestión de días. Para el 5 de octubre, la mayoría de los servidores infectados fueron desconectados, lo que resultó en una caída visible en el total de nodos de salida disponibles en las métricas oficiales. Aunque sigue sin estar claro cómo ocurrieron las brechas iniciales —con teorías que van desde proveedores de hosting comprometidos hasta vulnerabilidades en hosts individuales—, el evento resaltó los riesgos de ejecutar infraestructura pública sin claves de hardware robustas o requisitos estrictos de autenticación basada en claves.
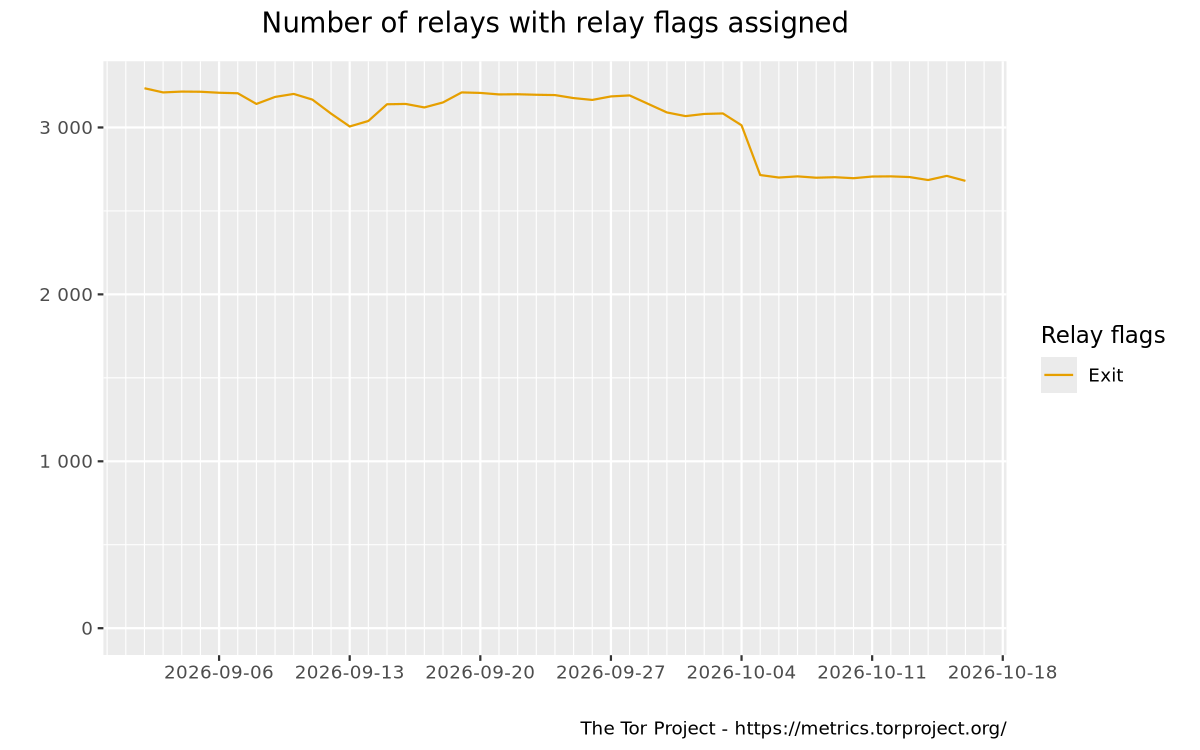
Este gráfico visualiza la caída en el total de nodos de salida disponibles mencionada en el tercer párrafo.