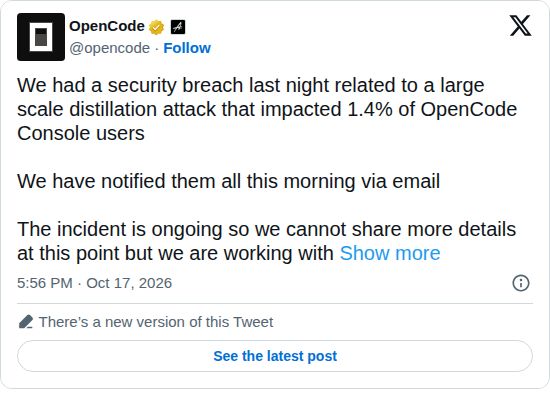
OpenCode ha confirmado una brecha de seguridad que involucra un ataque de destilación a gran escala. El incidente afectó específicamente al 1.4% de los usuarios de "OpenCode Console", una plataforma de servicio y pasarela de inferencia alojada. Aunque la empresa ha comenzado a notificar a los usuarios afectados por correo electrónico, declararon que el incidente está en curso y proporcionaron detalles específicos limitados sobre el alcance o la mecánica técnica de la brecha.
Crucialmente, la brecha está vinculada a OpenCode Console en lugar de a OpenCode CLI o las aplicaciones de escritorio. La Console funciona como una plataforma gestionada —similar a OpenRouter— que permite a los usuarios conectar sus propias cuentas de plataformas de IA. Esto incluye un modelo de "Trae tu propia clave" (BYOK) donde los usuarios proporcionan sus propias claves API de proveedores como OpenAI, Anthropic o Google. Debido a que estas claves estaban almacenadas en el backend de la Console, la brecha potencialmente expuso las credenciales de aquellos que optaron por utilizar el servicio alojado en lugar de ejecutar el software localmente con sus propias credenciales.
La discusión en torno al incidente destacó las preocupaciones sobre la seguridad de la gestión de claves API alojadas y el potencial de uso no autorizado de dichas claves. Algunos usuarios señalaron que la distinción entre los diversos productos de OpenCode (CLI, Desktop y Console) no se comunicó claramente en el anuncio inicial, lo que generó confusión sobre quién estaba realmente en riesgo. Mientras que los usuarios que solo utilizan las versiones locales de CLI o escritorio con sus propias credenciales no se ven afectados, aquellos que utilizaron la infraestructura alojada de la Console enfrentan una carrera contra el tiempo para invalidar sus claves filtradas. El incidente subraya las compensaciones entre la conveniencia de las pasarelas de inferencia gestionadas y los riesgos asociados con el almacenamiento de credenciales de terceros en un servidor centralizado.