S2 se alejó de AWS Route53 tras descubrir que los límites de tasa de la API del proveedor —aproximadamente 5 UPSERTs por segundo— impedían que la empresa ofreciera 'basins' ilimitados a sus clientes. Este cuello de botella se volvió crítico cuando un actor malintencionado creó rápidamente decenas de miles de basins, saturando la cuota y creando un retraso de varias horas que detuvo todas las actualizaciones de DNS.
El cuello de botella del escalado
Los 'basins' de S2 son constructos de espacio de nombres centrales que actúan como contenedores de nivel superior para flujos de datos. Cada basin se representa como un subdominio único, como my-basin.b.s2.dev, el cual requiere un registro CNAME para dirigir a los clientes a la celda de arquitectura correcta.
Si bien los servicios gestionados como Route53 son generalmente robustos, las APIs de su plano de control no están diseñadas para la creación de registros de alta frecuencia y gran volumen. S2 descubrió que incluso con el procesamiento por lotes, estos límites hacían imposible garantizar que los nuevos basins fueran resolubles instantáneamente, un requisito para la consistencia fuerte.
“Se hizo evidente cuando un actor malintencionado creó rápidamente decenas de miles de basins, saturando toda nuestra cuota de registros de Route53.”
— It’s always DNS, so why are we running our own?
Arquitectura de DNS personalizada
El nuevo sistema funciona tratando al servidor DNS como un llamador directo de la base de datos de cuentas existente de S2. En lugar de sincronizar registros en un sistema separado, el servidor realiza una consulta SELECT en vivo contra Google Cloud Spanner para resolver el mapeo de cada solicitud entrante.
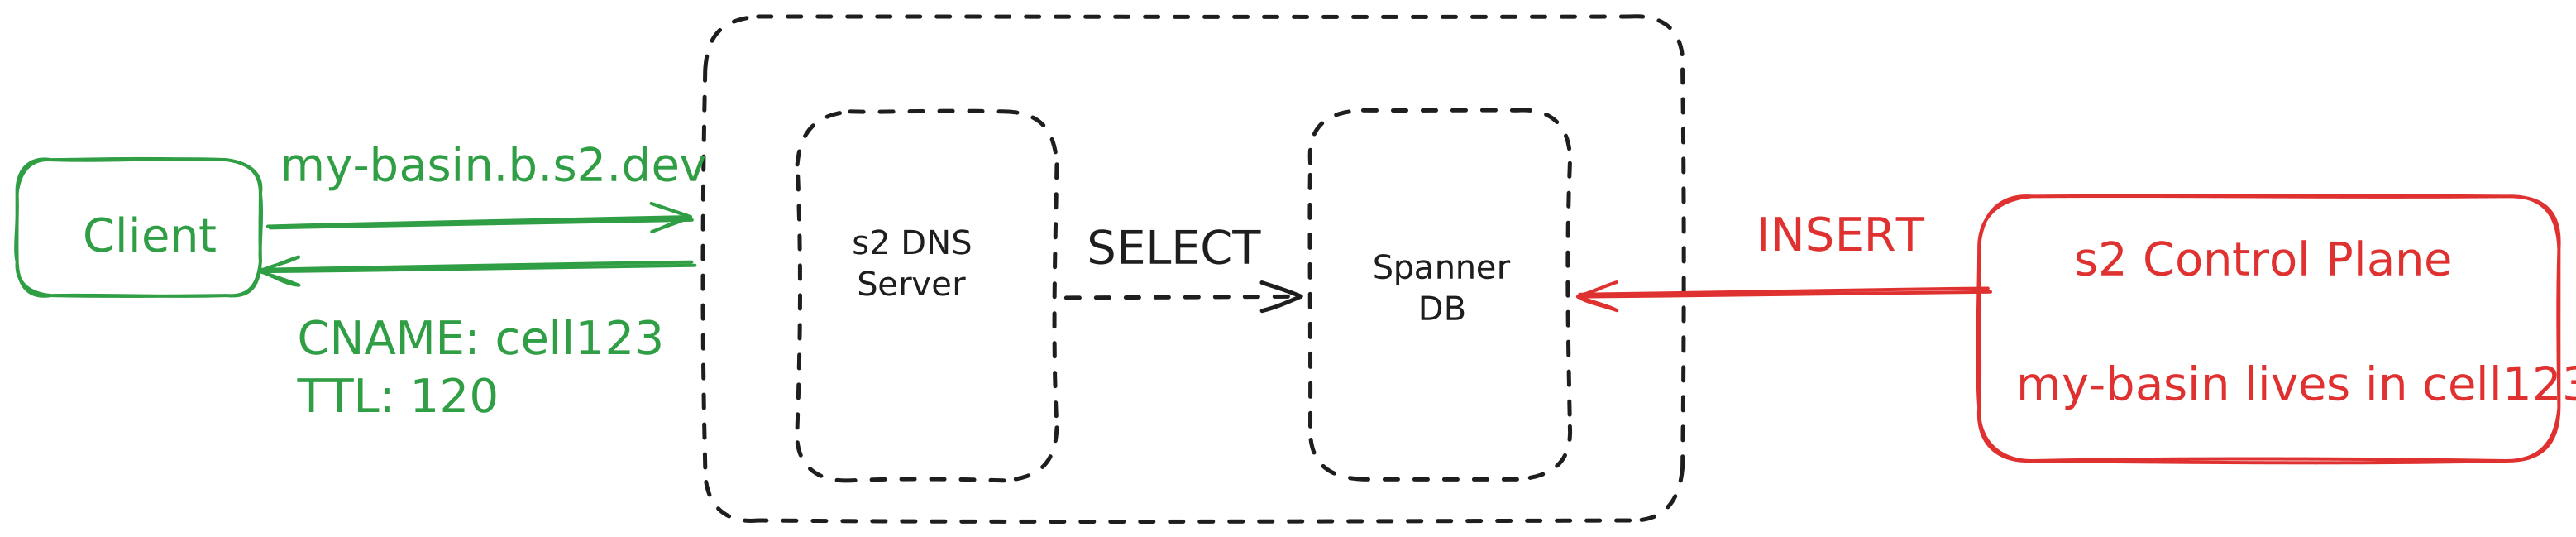
Este diagrama ilustra la arquitectura central del nuevo servidor DNS que reemplaza el método de sincronización estándar de Route53.
El servidor fue construido en Go utilizando la biblioteca miekg/dns para manejar consultas autoritativas para registros A, AAAA, NS, CNAME y SOA. El equipo priorizó un enfoque basado en librerías sobre un módulo CoreDNS para mantener la máxima flexibilidad para su caso de uso específico.
Compensaciones de seguridad e infraestructura
Un riesgo significativo de consultar una base de datos para cada solicitud DNS es el ataque 'NXDOMAIN', donde una inundación de consultas por registros inexistentes podría abrumar la base de datos. Para defenderse de esto, S2 desplegó un Firewall de DNS de Cloudflare, configurando los servidores de origen para aceptar tráfico únicamente desde las direcciones IP conocidas de Cloudflare.
El entorno de producción se ejecuta en dos clústeres de GKE separados en diferentes regiones. La configuración final involucra una compleja cadena de delegación: el dominio principal es gestionado por Cloudflare, el cual delega el subdominio del basin a un servicio de Firewall de DNS, que luego se conecta al servidor DNS alojado en GKE.
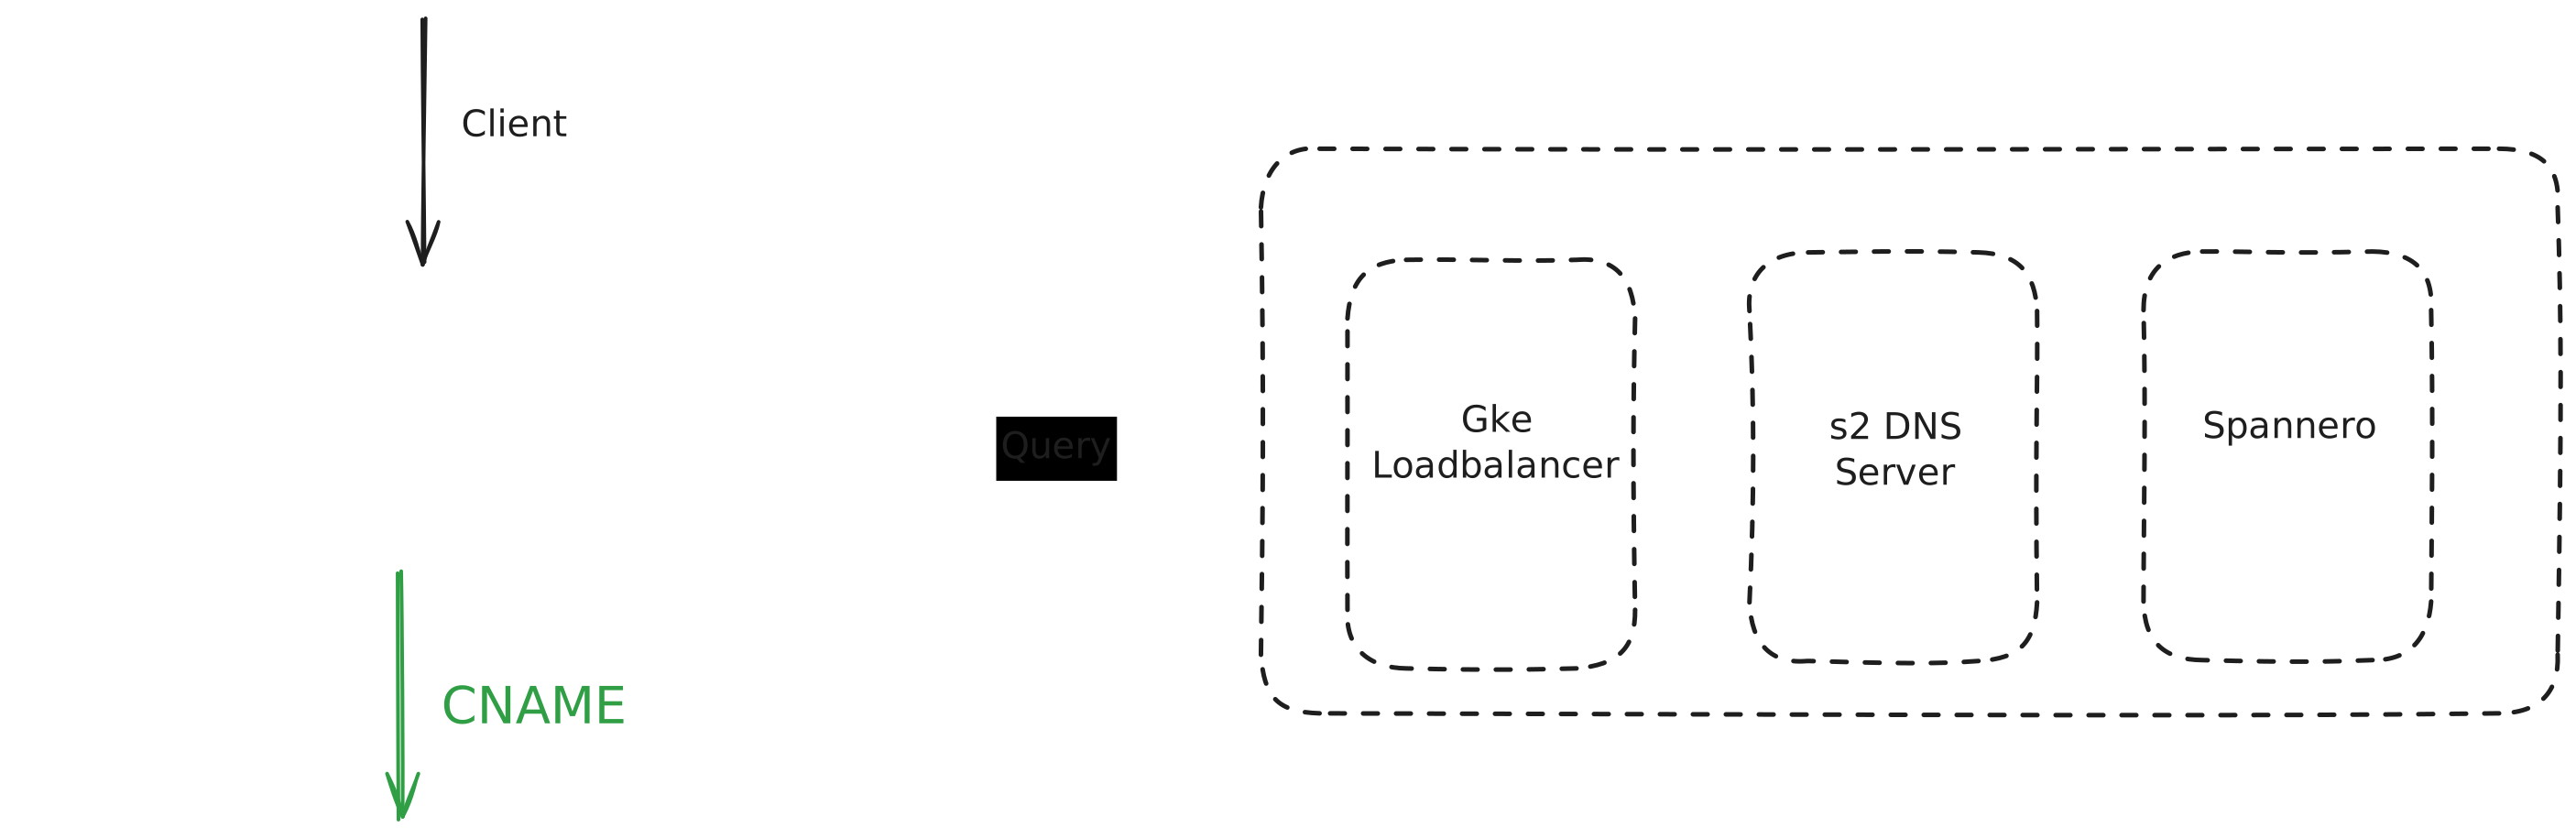
Esta visualización explica la capa de seguridad añadida para proteger la base de datos de los ataques NXDOMAIN.
Incertidumbres restantes
Aunque el sistema es actualmente estable y soporta miles de basins, varias optimizaciones permanecen en la hoja de ruta interna. Estas incluyen el ajuste del almacenamiento en caché de DNS, la optimización de la ruta de comunicación entre el Firewall de DNS y la aplicación, y la exploración de futuras extensiones de DNSSEC.
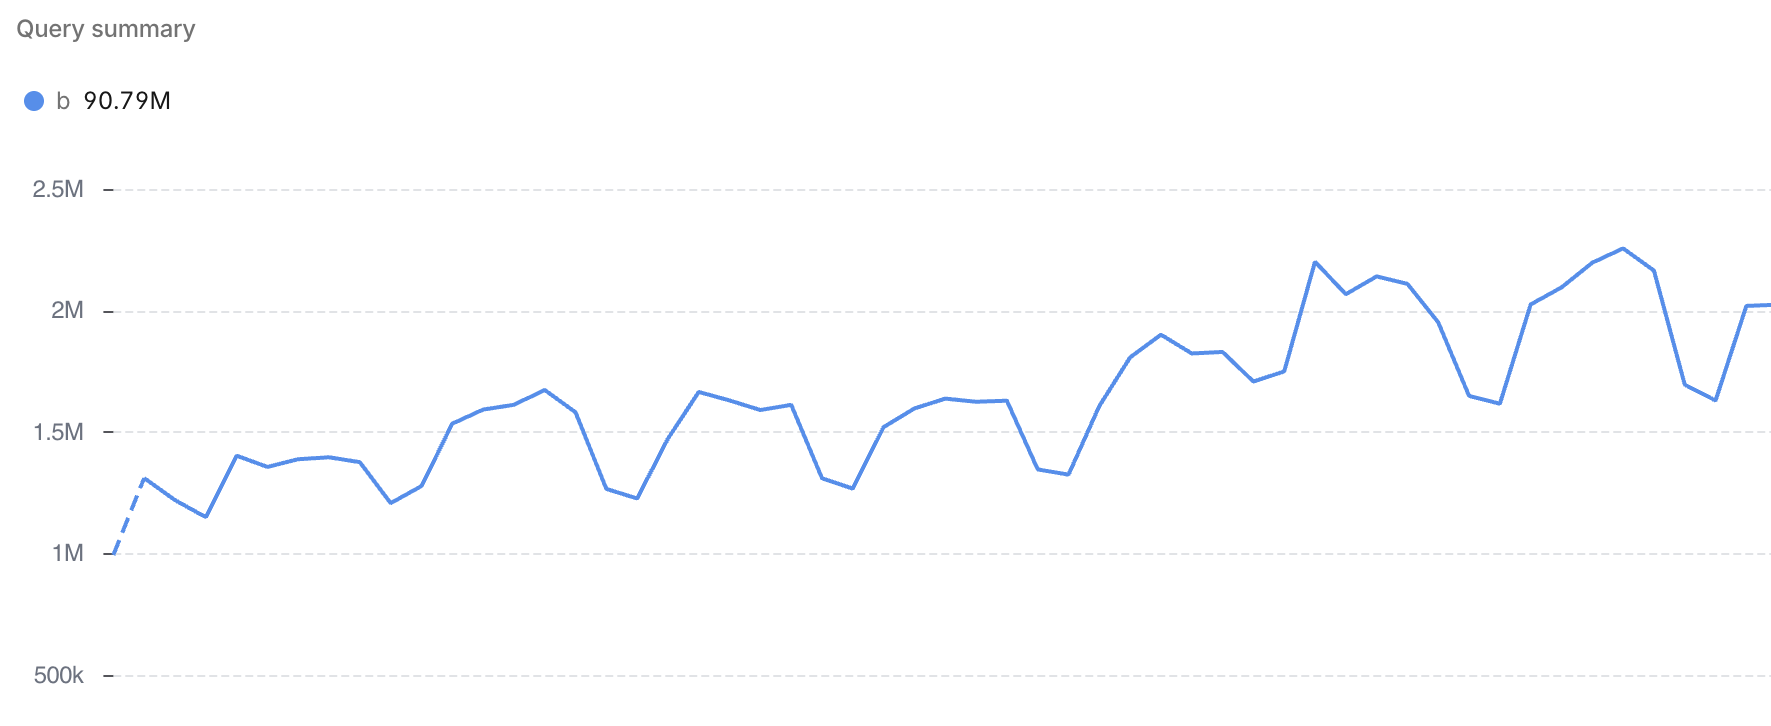
Este gráfico demuestra la escala de tráfico que el nuevo sistema maneja con éxito.
Qué dicen los lectores de Hacker News
- Pregunta abierta: Un comentarista cuestionó por qué la empresa eligió registros DNS explícitos en lugar de usar comodines con subdominios, sugiriendo que un CNAME de comodín podría haber evitado los riesgos asociados con golpear una base de datos en cada consulta. comentario ↗
- Alternativa: Otro usuario sugirió que el uso de PowerDNS con un backend CloudSQL podría haber sido una alternativa viable para proteger la base de datos Spanner de los picos de DNS. comentario ↗
- Escéptico: Un comentarista planteó preocupaciones sobre la dificultad de lograr una consistencia fuerte en DNS, señalando que debido a que DNS está diseñado para ser eventualmente consistente, asegurar que un nuevo registro sea resoluble instantáneamente puede ser complejo. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗