MXC se anunció en Microsoft Build 2026 el 2 de junio de 2026 como un sistema de ejecución de código aislado destinado a ejecutar código no confiable, incluidas las salidas de modelos de IA, plugins y herramientas para desarrolladores, mientras impide el acceso al sistema de archivos, la red, el portapapeles y otros recursos del host. El sistema está dirigido a desarrolladores que necesitan ejecutar de forma segura código generado por agentes de IA o extensiones de terceros dentro de aplicaciones de productividad y marcos de agentes [primary].
La arquitectura de MXC consta de cuatro capas: una capa de aplicación que proporciona una herramienta de línea de comandos (wxc‑exec.exe) y un SDK de TypeScript; una capa central que gestiona políticas basadas en JSON y orquesta el ciclo de vida (implementar→iniciar→ejecutar→detener→desmontar); una capa de backend de aislamiento que ofrece opciones de contención específicas para cada plataforma; y el entorno de ejecución (el sandbox) que aplica la política en el acceso al sistema de archivos, la red, la IU y el portapapeles. En Windows, el backend predeterminado es ProcessContainer, con alternativas como Windows Sandbox, contenedores de WSL, MicroVM, HyperLight y isolation_session; en Linux, el predeterminado es Bubblewrap, con LXC, MicroVM y HyperLight disponibles; en macOS se utiliza la tecnología Seatbelt. Los desarrolladores declaran qué archivos, puntos de conexión de red y características de la IU pueden acceder el sandbox mediante un archivo de configuración JSON [primary].
Esta imagen ilustra la arquitectura de MXC de cuatro capas descrita en el artículo, mostrando cómo las políticas impulsan el aislamiento en las capas de aplicación, núcleo, backend y entorno de ejecución.
A diferencia de las tecnologías de contenedores tradicionales que comparten el kernel del sistema operativo del host a través de namespaces y cgroups, MXC puede utilizar backends que proporcionan aislamiento completo del kernel (por ejemplo, MicroVM o máquinas virtuales completas), lo que mitiga el riesgo de vulnerabilidades de escape de contenedores donde el código malicioso rompe el sandbox para obtener privilegios a nivel de host. Esta distinción se destaca en notas prácticas de la comunidad que contrastan la selección flexible de backends de MXC con el modelo de kernel compartido de los contenedores al estilo de Docker [support-2].
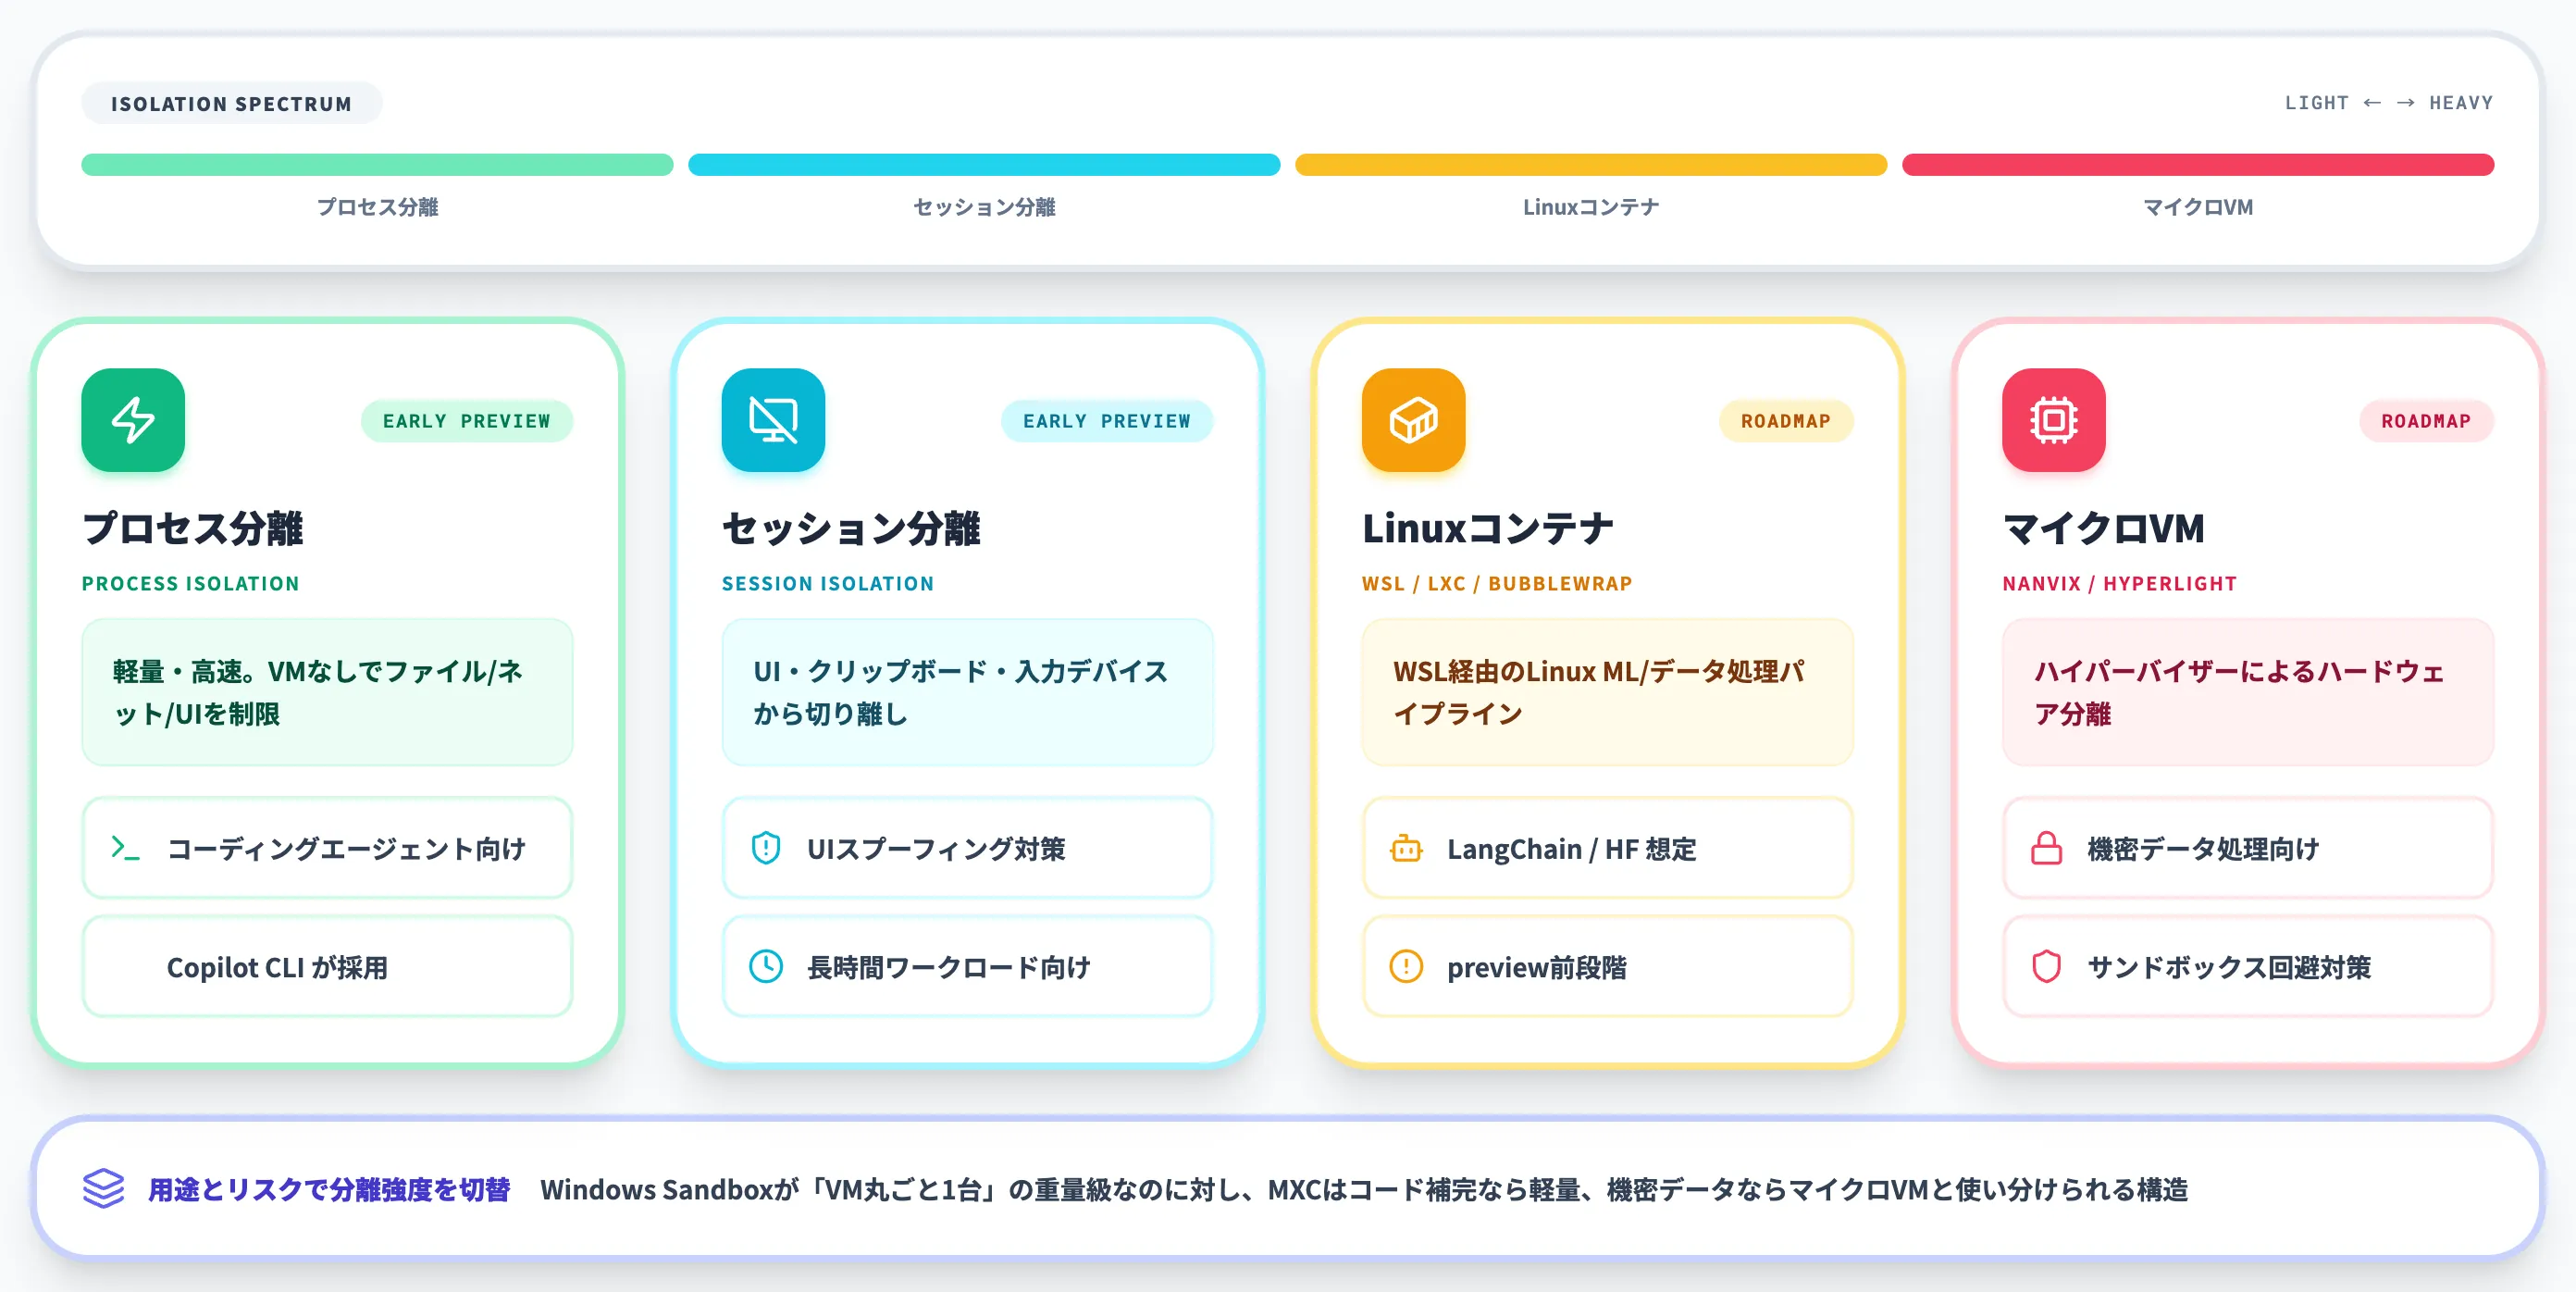
Esta imagen representa el espectro de sandbox componible que ofrece MXC, destacando las opciones de aislamiento mencionadas en el artículo como ProcessContainer, Windows Sandbox, WSL, MicroVM, HyperLight, Bubblewrap, LXC y Seatbelt.
Microsoft posiciona a MXC como una tecnología de vista previa temprana, señalando que las políticas generadas pueden ser ocasionalmente demasiado permisivas y que la especificación sigue sujeta a cambios. La empresa planea integrar MXC con su suite Agent 365 (Defender, Entra, Intune, Purview) para extender las protecciones a los agentes, y habilitar proyectos de socios como los nodos y puertas de enlace de Windows de OpenClaw y OpenShell de NVIDIA para que los agentes autónomos se ejecuten dentro de los sandboxes de MXC. Sin embargo, para diseños de seguridad críticos en esta etapa, Microsoft aconseja no depender únicamente de MXC sin salvaguardias adicionales [primary].]
Esta imagen visualiza la integración de MXC con la suite Agent 365 de Microsoft (Defender, Entra, Intune, Purview) mencionada en el artículo.
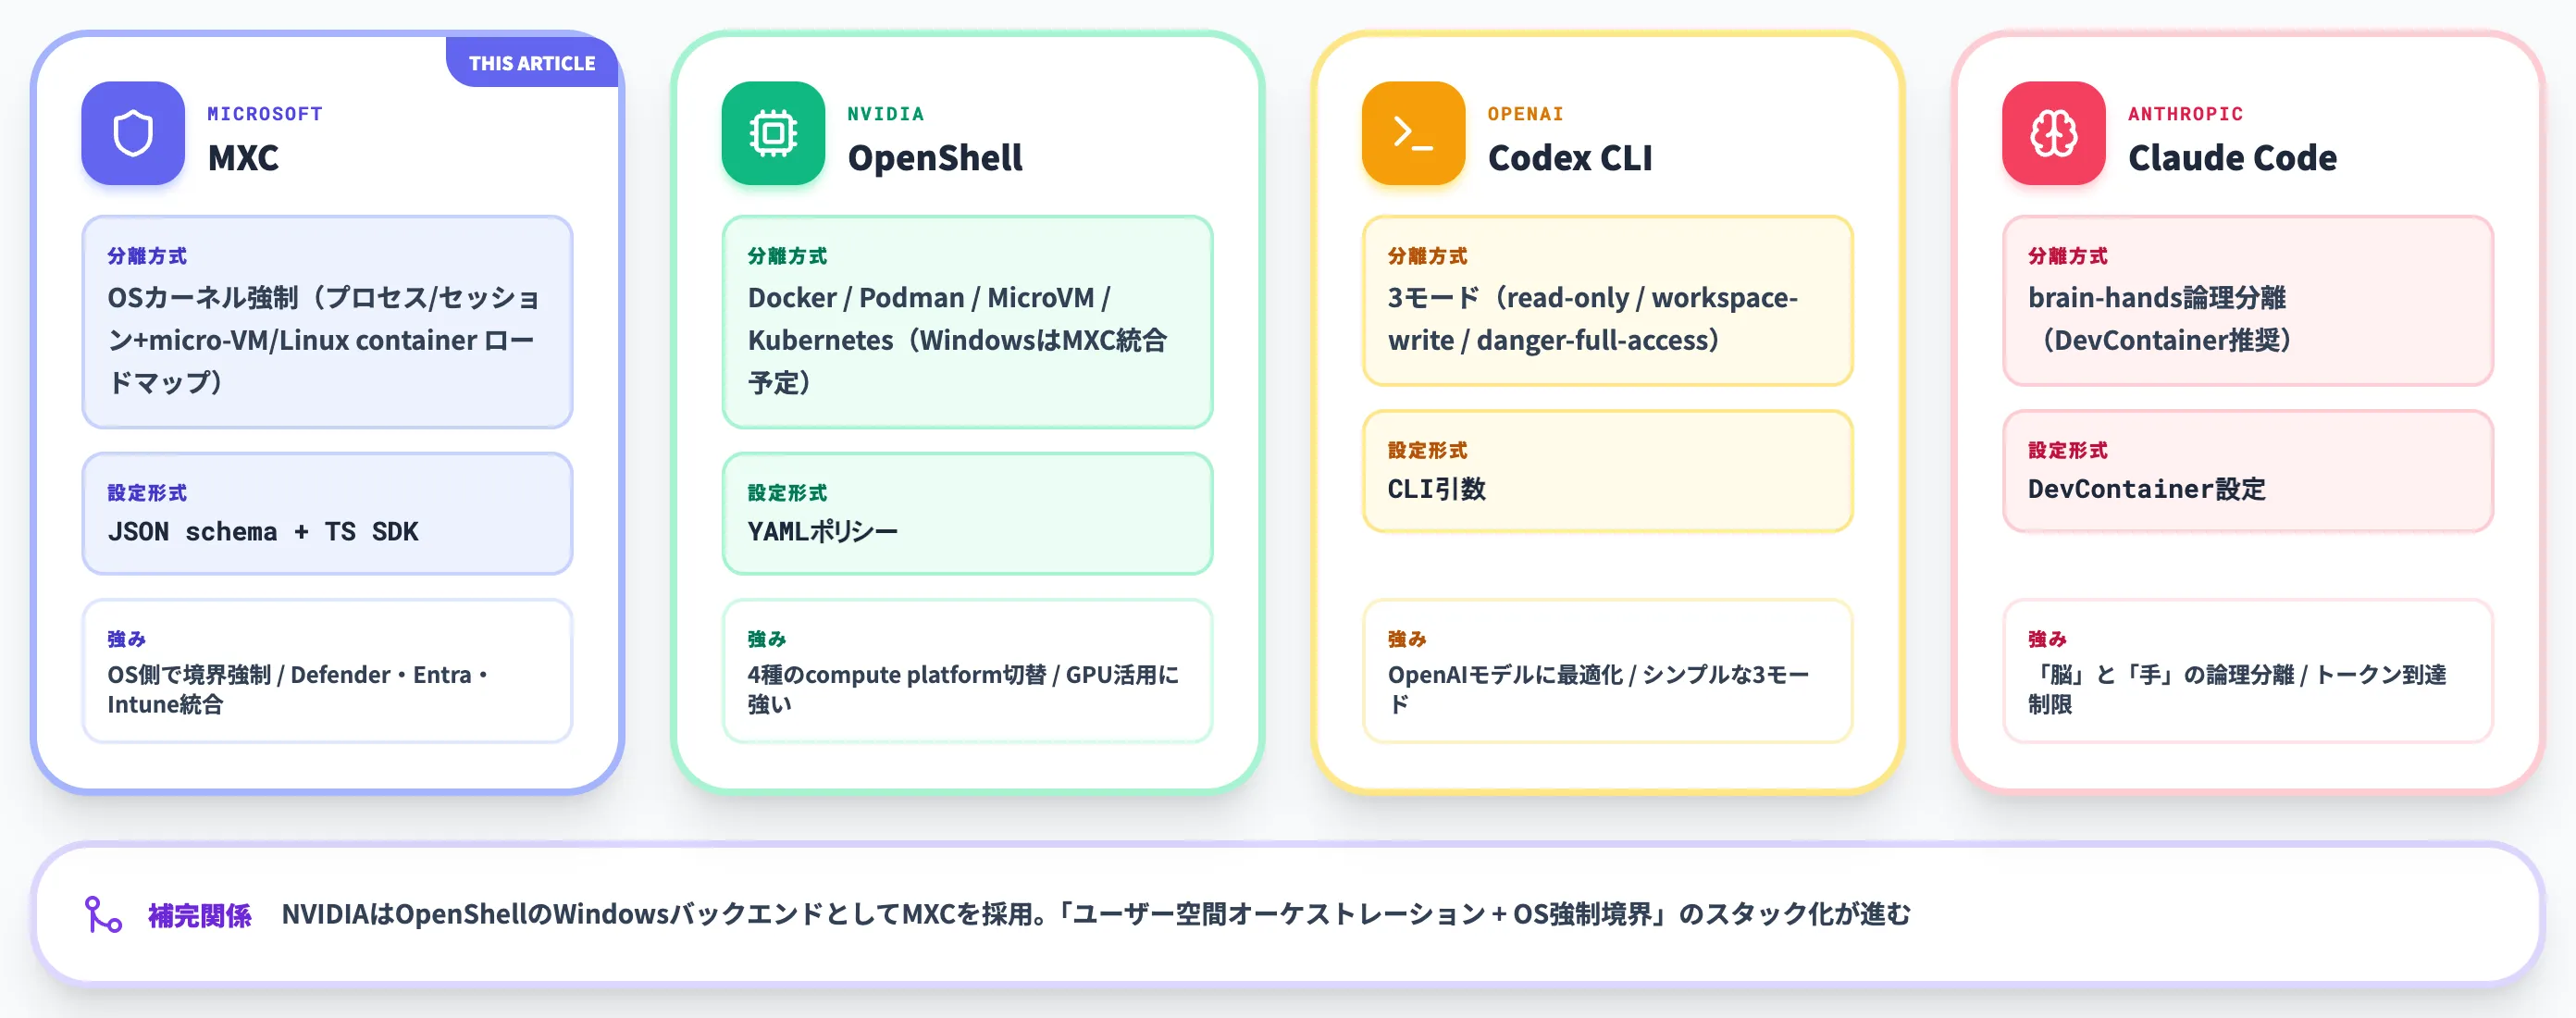
Esta imagen muestra una comparación de NVIDIA OpenShell con Codex CLI y Claude Code, relevante para la mención del artículo de OpenShell de NVIDIA para agentes autónomos que se ejecutan dentro de los sandboxes de MXC.