La Xbox 360 fue ampliamente considerada resistente a los hackeos convencionales basados en software porque Microsoft diseñó su arquitectura de seguridad para ser robusta. El punto de entrada del sistema, conocido como 1BL, está físicamente integrado en el silicio de la CPU. Su función principal es cargar la siguiente fase del cargador de arranque desde el almacenamiento flash y verificar que posea una firma válida de Microsoft. Debido a que este proceso está integrado en el hardware y requiere claves criptográficas específicas, los enfoques basados únicamente en software para ejecutar código no firmado son en gran medida ineficaces. A medida que la consola arranca, avanza en cascada a través de varias fases de seguridad, cada una de las cuales añade más capas de protección a la cadena de arranque.
Para eludir estas protecciones, los investigadores recurrieron a la inyección de fallos, un método que ataca los requisitos físicos fundamentales de la computación: condiciones de energía estables. Al conmutar muy rápidamente una señal de reinicio en la CPU (CPU_RESET), los investigadores descubrieron que podían hacer que el procesador ejecutara instrucciones incorrectamente en lugar de reiniciarse. Esto proporcionó una primitiva para atacar el proceso de verificación de firmas. Específicamente, una instrucción 'mr' (move register) podía ser alterada para ignorar su valor previsto y, en su lugar, mover un cero al registro de destino. Al sincronizar con precisión estos 'fallos', los atacantes pueden obtener la ejecución de código arbitrario subvirtiendo la lógica que valida la integridad del software.
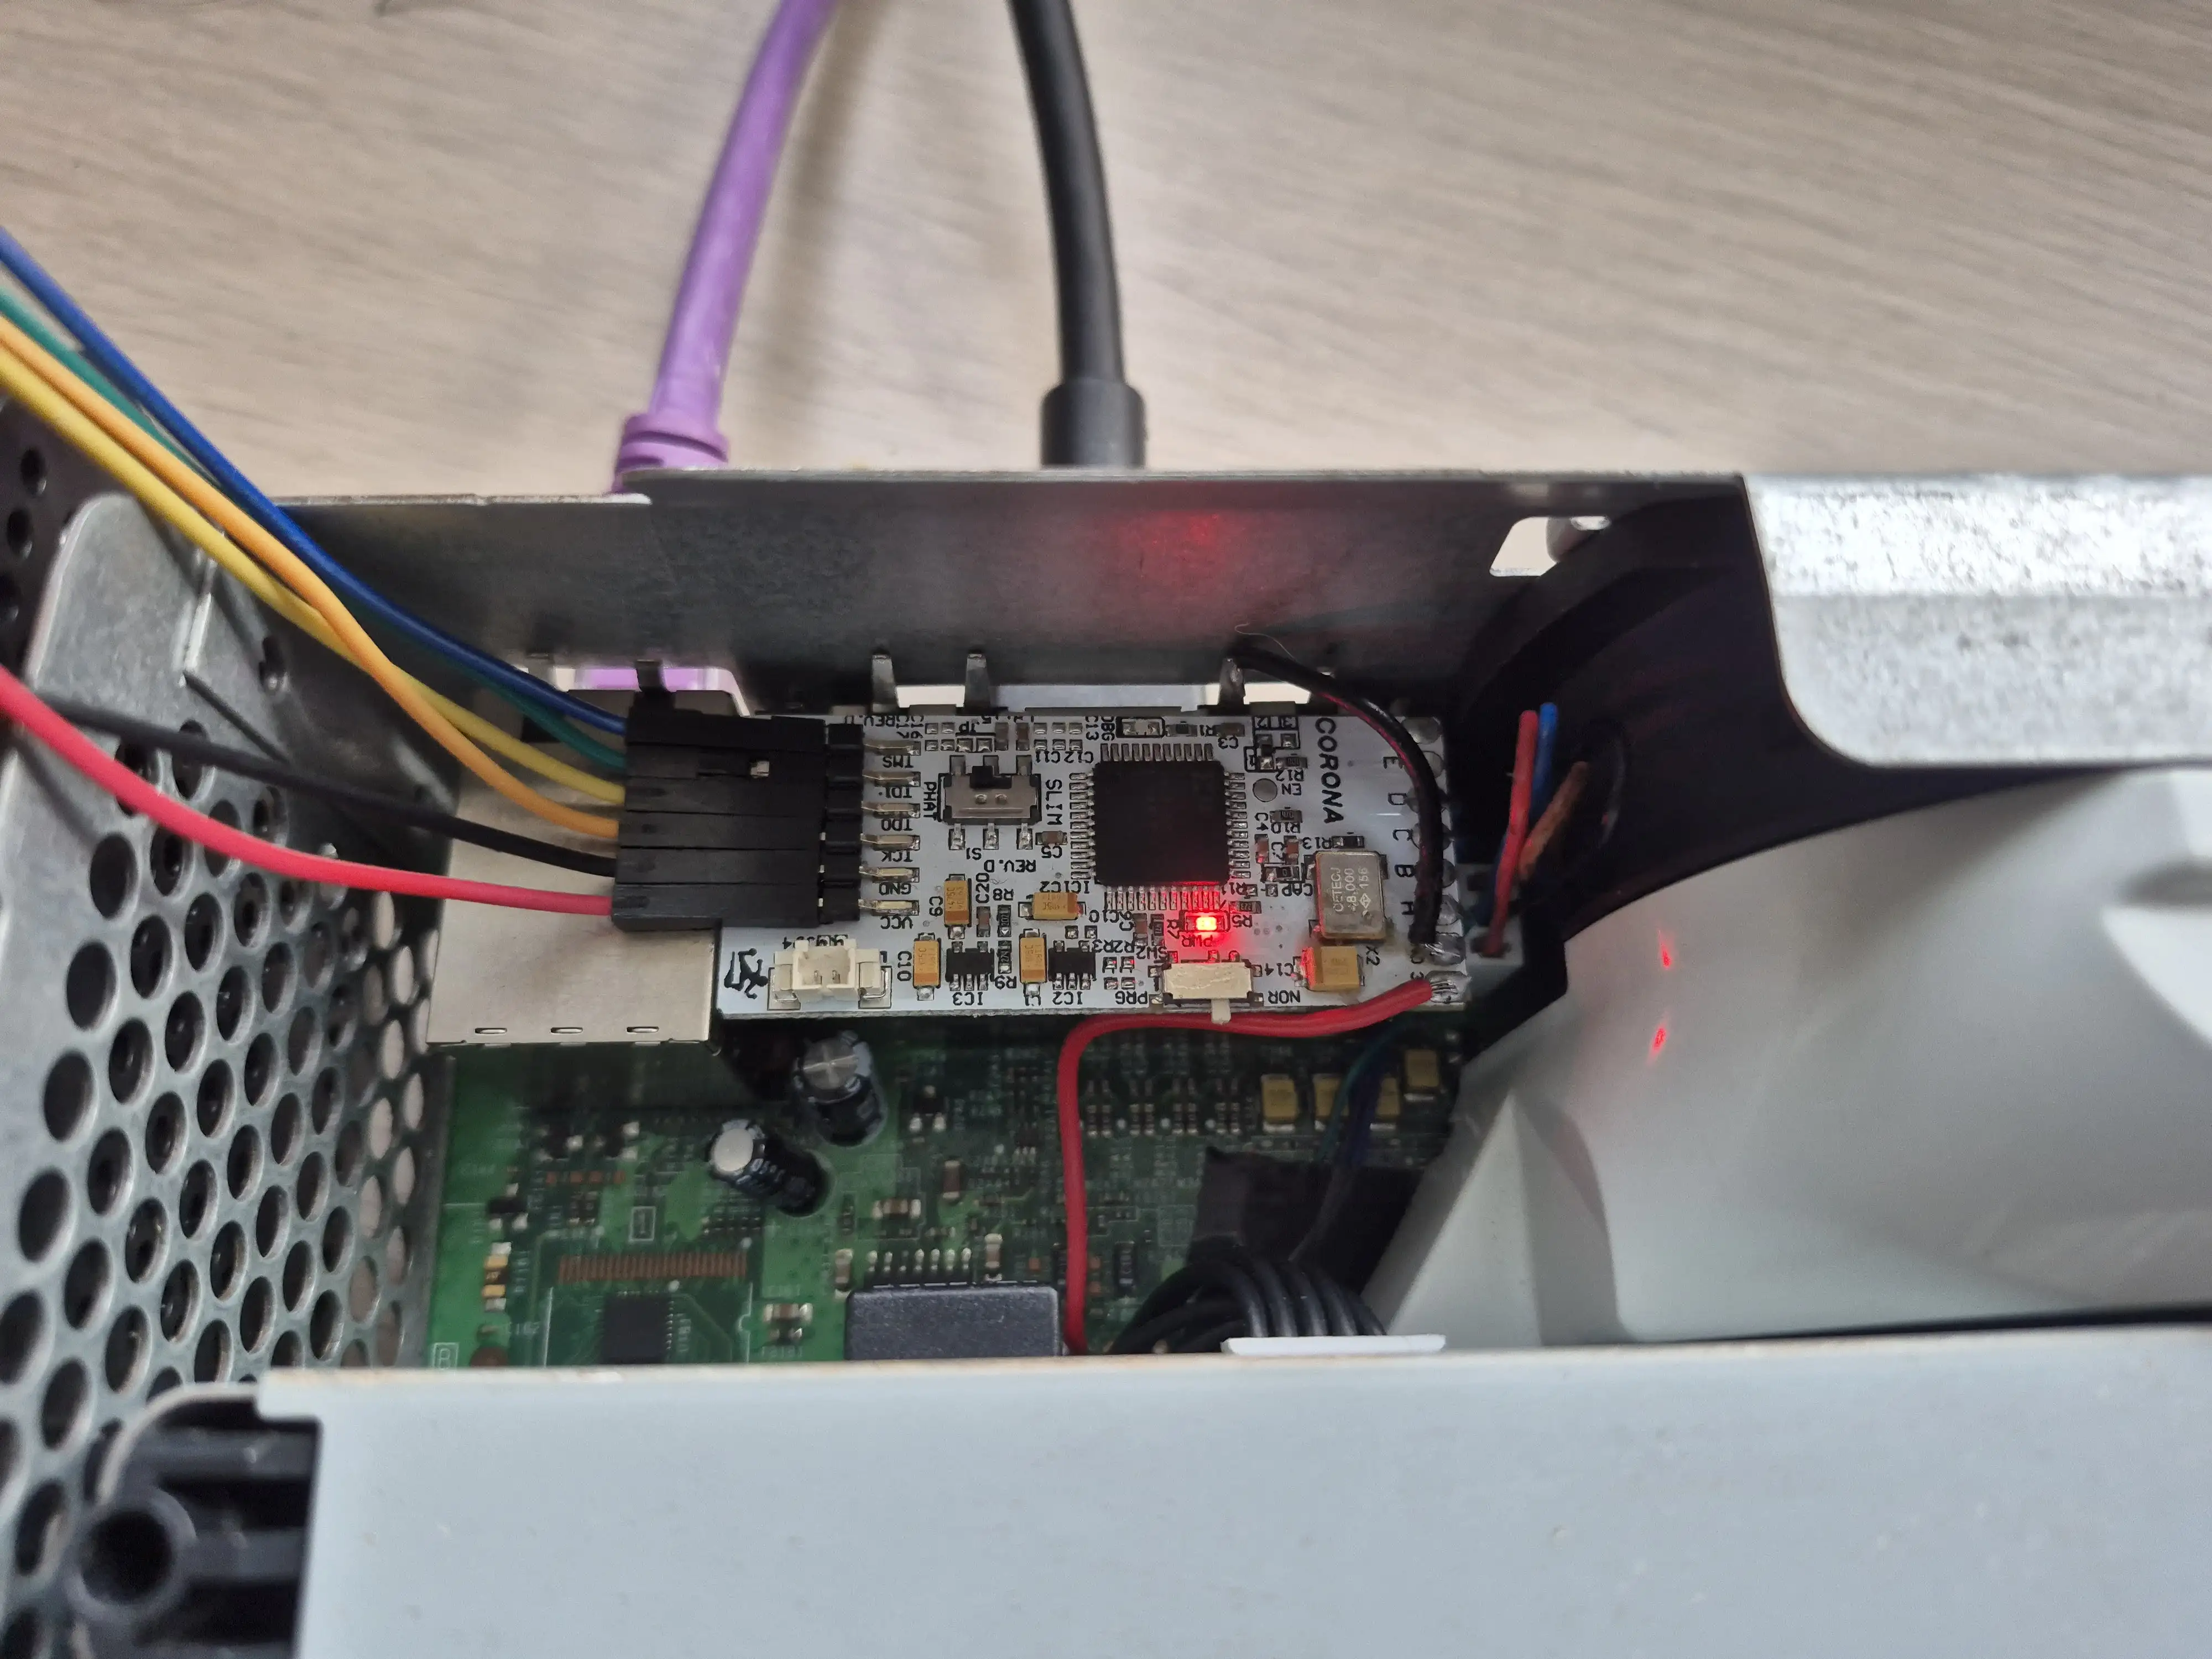
Esta imagen ilustra la configuración física necesaria para realizar la inyección de fallos en el hardware de Xbox 360.
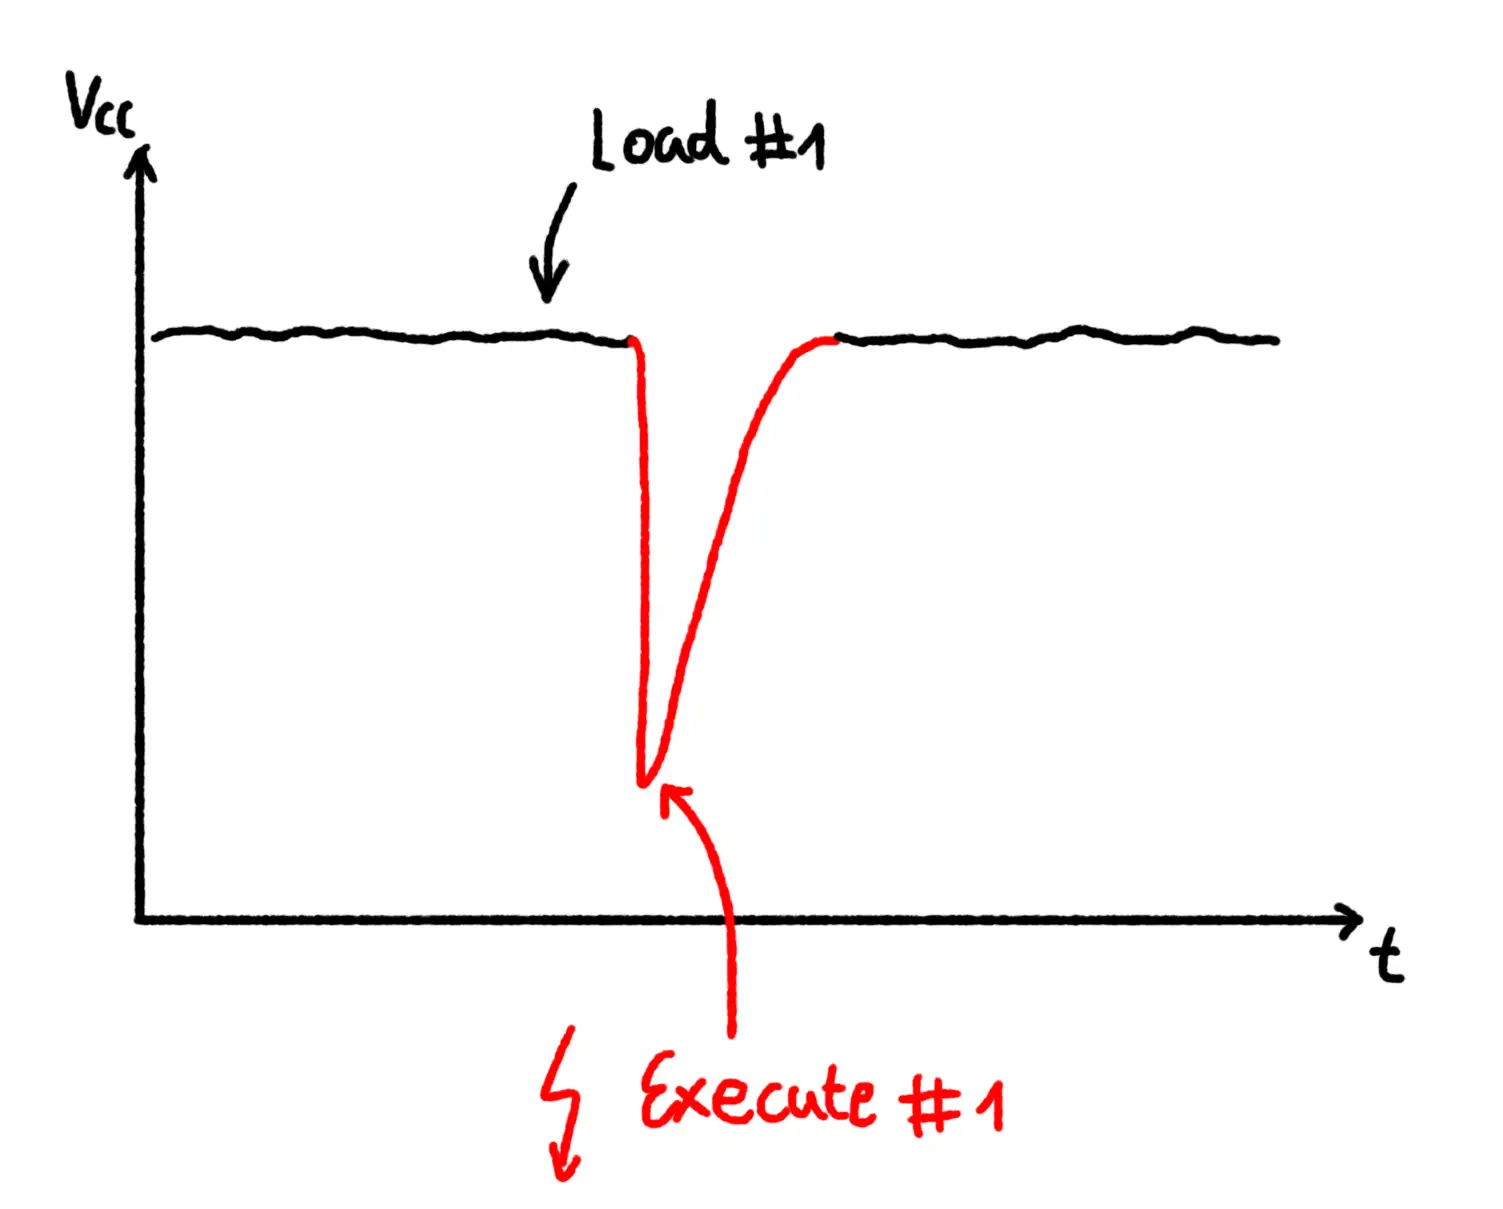
Esta representación visual muestra el concepto general de inyección de fallos discutido en el segundo párrafo.
Si bien este exploit específico se logró hace años, el autor señala que la inyección de fallos se está convirtiendo en una amenaza más prominente a medida que la seguridad del software se endurece. Los sistemas modernos, incluidos el ESP32 v3 y varias implementaciones de Raspberry Pi Pico, han mostrado vulnerabilidad a ataques de inyección de fallos similares. La accesibilidad de estos ataques ha aumentado significativamente debido a la disponibilidad de microcontroladores de bajo costo y alta precisión. Por ejemplo, los bloques PIO del Raspberry Pi Pico permiten resoluciones de tiempo de aproximadamente 7.5 nanosegundos, lo que lo convierte en una herramienta versátil para la inyección de fallos DIY. Este cambio sugiere que, a medida que los 'candados' basados en software se vuelven más sofisticados, los atacantes buscan cada vez más formas de 'golpear al guardia' interrumpiendo la estabilidad física del hardware subyacente.