Cuando el cliente de Telegram Desktop ya está en ejecución, al hacer clic en un enlace tg:// se genera un nuevo proceso que envía la URL a la instancia existente a través de un socket local. El software construye el mensaje concatenando “OPEN:”, la URL y un punto y coma, pero no escapa los puntos y coma que aparecen dentro de la URL. Esto permite a un atacante inyectar comandos adicionales después de un punto y coma, los cuales la instancia receptora trata como instrucciones separadas.
Al crear un enlace como tg://x?a=1;OPEN:interpret:../../../Downloads/Telegram%20Desktop/instructions.txt, el comando OPEN:interpret: inyectado indica a Telegram que lea el archivo y envíe su contenido a un chat. Al encadenar varios de estos comandos en un solo enlace, se pueden exfiltrar múltiples archivos arbitrarios con un solo clic.
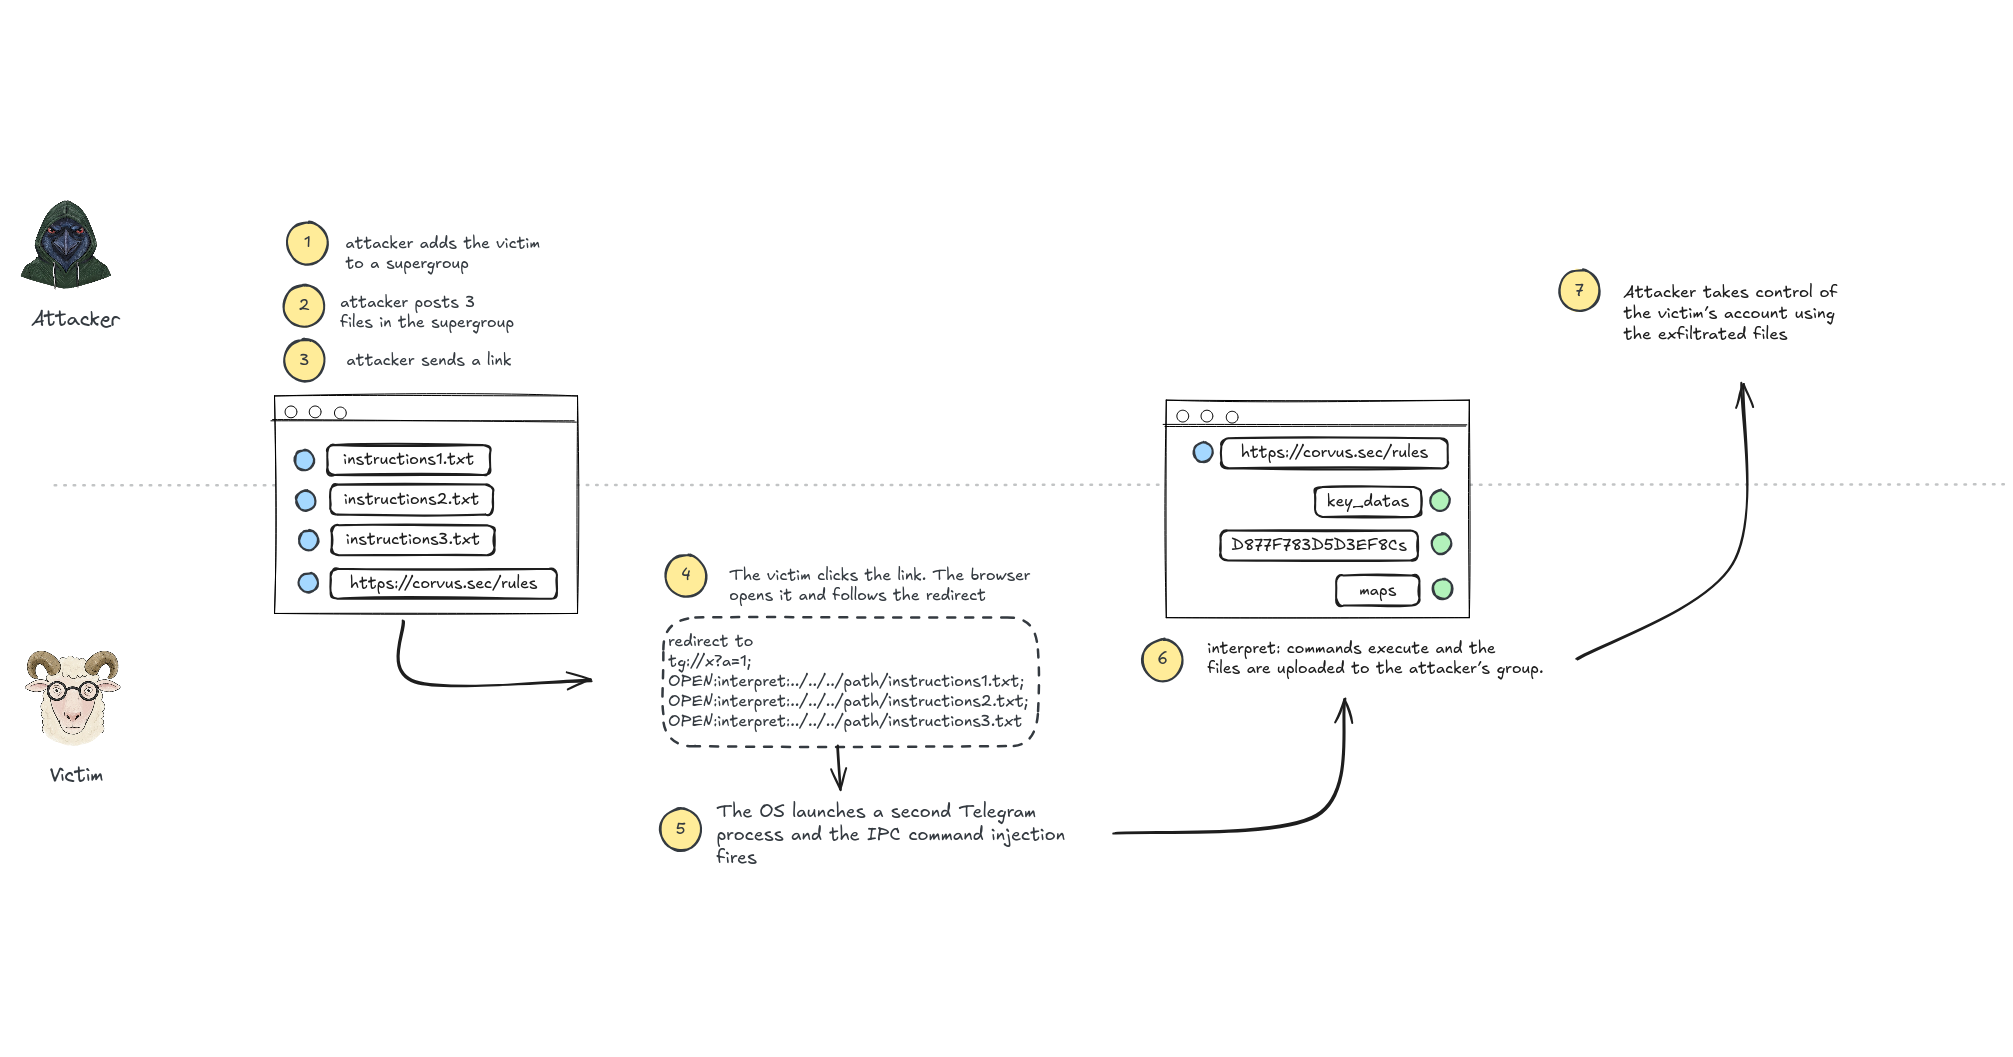
Esta imagen muestra la cadena de ataque descrita en el artículo, donde un enlace tg:// malicioso conduce a un acceso no autorizado a los archivos de datos locales de Telegram.
Los archivos robados pueden incluir los datos locales de Telegram, específicamente el archivo key_datas (que contiene la sal y la Clave de Cifrado de Datos cifrada) y el archivo de autorización MTProto. Si el usuario no ha establecido una contraseña local, la Clave de Cifrado de Clave se deriva de la contraseña vacía y la sal únicamente, lo que permite al atacante desenrollar la DEK y descifrar el archivo de autorización, obteniendo así el control total de la cuenta de Telegram de la víctima. El problema se registra como CVE-2026-107181, con una puntuación CVSS 8.1 Alto, y se parcheó en la versión 7.2.9 (commit db3405699f).