Una vulnerabilidad reportada en Muse plantea una cuestión práctica sobre los asistentes de IA potentes: cuando el software puede actuar en cuentas, archivos, aplicaciones y dispositivos, ¿dónde deberían situarse sus límites de seguridad? Según Ars Technica, el investigador de seguridad de macOS Patrick Wardle encontró una forma de modificar, mediante código ejecutado bajo la cuenta del usuario, un ajuste no documentado de Muse y redirigir la transcripción hacia un extremo controlado por un atacante. Cuando Muse envió posteriormente datos a ese extremo, también expuso el token utilizado para autenticar la cuenta de Muse del usuario.
La consecuencia reportada es más grave que el acceso a una sola transcripción de audio. Ars Technica, basándose en el trabajo de prueba de concepto de Wardle, afirma que el control del token podría permitir a un atacante aprovechar los privilegios conectados de Muse para emitir comandos, escribir archivos, capturar imágenes o interactuar con servicios disponibles para la cuenta. Esos resultados son demostraciones de lo que la falla podría permitir, no pruebas de que se hayan producido en la naturaleza ni de que hayan afectado ampliamente a los usuarios.
La imagen destacada de Ars Technica acompaña su informe sobre la vulnerabilidad del asistente Muse de Meta, que cuenta con altos privilegios.
La vulnerabilidad y ClickFix están relacionadas, pero no son intercambiables. ClickFix es un método de ingeniería social en el que se persuade a una víctima para que copie y ejecute un comando malicioso en una herramienta confiable del sistema. El problema subyacente descrito por Ars Technica es que Muse acepta un cambio sensible en el extremo procedente de código local sin privilegios. ClickFix podría suministrar ese código sin que el atacante obtuviera primero acceso administrativo convencional, pero la técnica de ingeniería social no es en sí misma la vulnerabilidad del software.
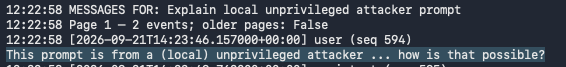
La imagen respalda la explicación del artículo sobre cómo la ingeniería social podría ejecutar código sin ser la falla subyacente del software.
Esa distinción es importante porque un comando ejecutado localmente sigue formando parte de la ruta de ataque. La evidencia suministrada no demuestra que un atacante remoto pueda comprometer una instalación intacta de Muse sin interacción del usuario, malware u otra forma de ejecutar código local. Tampoco establece con qué frecuencia se explotó la falla, cuántas instalaciones se vieron afectadas ni si se comprometió alguna cuenta real. La prueba de concepto de Wardle demuestra la viabilidad bajo condiciones específicas, no un abuso generalizado.
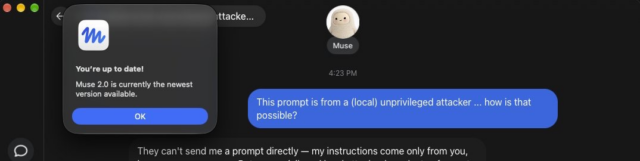
Esta imagen complementaria de Ars Technica acompaña el análisis de ClickFix como medio para ejecutar código local que redirige la transcripción de Muse.
La propia descripción de seguridad de Meta ayuda a explicar por qué el informe atrajo atención. En «How We Built Safety Into Muse», Meta afirma que cada usuario recibe una máquina virtual aislada en la nube; las credenciales se almacenan fuera del entorno de ejecución del agente; y un sistema del host llamado Sentinel es la única autoridad para las acciones de los conectores y la salida de red. Meta también dice que el root del entorno de ejecución se asigna a un usuario del host sin privilegios y que los servicios sensibles se ejecutan fuera del contenedor del agente. Esas son descripciones de Meta sobre el sistema lanzado en ese momento, no una auditoría independiente de todos los límites del lado del cliente.
El informe de Ars Technica se refiere a un ajuste del cliente de macOS que puede redirigir el lugar donde se realiza la transcripción. La descripción de Meta aborda la máquina virtual en la nube, la separación de credenciales y la arquitectura de aprobación de acciones, pero el material suministrado no muestra que esta documentación explique por completo la capacidad del cliente local para configurar un extremo sensible para la seguridad. Por tanto, las dos fuentes abordan partes superpuestas de Muse sin probar ni refutar de forma independiente el mismo detalle de implementación. Las afirmaciones de Meta sobre su arquitectura no deben considerarse una validación de que la falla reportada del lado del cliente fuera imposible.
La transcripción en la nube es fundamental para el mecanismo reportado. Ars Technica afirma que Muse normalmente envía la transcripción a un servidor operado por Meta y que el ataque funciona al reemplazar ese destino por uno controlado por un atacante. El informe sostiene que la transcripción de macOS en el dispositivo habría evitado esta ruta concreta. La evidencia suministrada no compara la calidad de la transcripción, la latencia, los controles de privacidad ni las limitaciones de ingeniería, por lo que no puede determinar por qué Meta eligió su arquitectura ni si una alternativa en el dispositivo habría cumplido los requisitos del producto.
Más de 12 horas después de la publicación del informe, Meta dijo que había lanzado una corrección inmediata. Las fuentes suministradas no identifican la versión corregida, no describen el parche completo ni aportan resultados de pruebas posteriores a la corrección. Por tanto, los usuarios deben tratar el aviso de la corrección como una declaración de Meta, no como una confirmación independiente de que todas las rutas de configuración relacionadas estén cerradas. La evidencia tampoco respalda una conclusión más amplia de que Muse, o los agentes de IA en general, nunca puedan hacerse seguros.
No obstante, el incidente ilustra una regla operativa para los agentes con acceso a correo electrónico, calendarios, mensajes, cuentas de compras, archivos, cámaras o shells: su software cliente pasa a formar parte de la base informática confiable. Proteger las credenciales dentro de una sandbox remota es insuficiente si un proceso local puede redirigir tráfico sensible u obtener un token de autenticación antes de que esos controles entren en funcionamiento. Los usuarios deben extremar la cautela al pegar comandos de terminal o instrucciones de configuración procedentes de fuentes no confiables en un dispositivo que ejecute software de agente con altos privilegios.
Un evento separado reportado junto con la falla muestra que los proveedores de servicios pueden tratar a estos agentes como actores externos, y no como el usuario actuando manualmente. Ars Technica informó de que Amazon bloqueó las compras de Muse y describió a Muse como un agente de IA no autorizado que infringía sus condiciones de uso. Amazon afirmó que las aplicaciones de terceros que realizan compras deben funcionar de manera transparente y respetar la decisión de un proveedor de participar. Esa decisión de política no es prueba de que se haya explotado la falla de seguridad, pero destaca un problema separado de fiabilidad y gobernanza: el acceso a la cuenta no garantiza que todos los servicios conectados honren las acciones iniciadas por un agente.