Las llaves SSH estándar suelen residir en el directorio `~/.ssh/`, donde solo están protegidas por permisos de archivo y son vulnerables a cualquier script malicioso que obtenga acceso al sistema de archivos. Al aprovechar el Secure Enclave de macOS, los usuarios pueden garantizar que las llaves privadas nunca existan en la memoria o en el disco como archivos, sino que residan dentro de un chip de seguridad dedicado que realiza las operaciones de firma internamente.
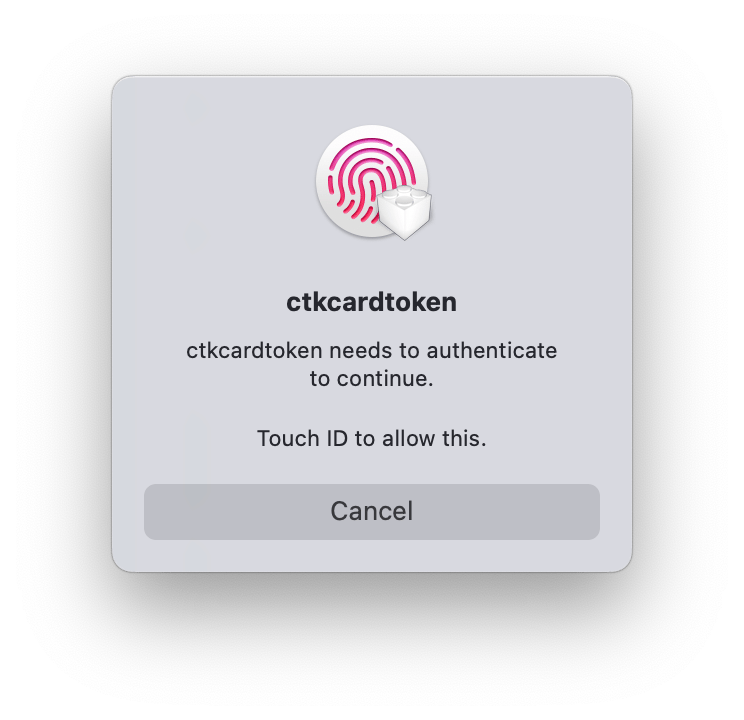
Esta imagen ilustra el aviso biométrico obligatorio de Touch ID requerido para cada intento de autenticación SSH que utiliza llaves respaldadas por hardware.
Aislamiento de llaves respaldado por hardware
El Secure Enclave es un subsistema de seguridad en el chip de la Mac, aislado del procesador principal. Cuando una llave SSH está respaldada por este hardware, la llave privada se genera dentro del enclave y nunca sale de él. Cuando se inicia una conexión, la Mac solicita al enclave que firme el desafío de autenticación, y la llave real permanece inaccesible para el sistema operativo.
Gráfico elaborado por HN Digest a partir de las cifras reportadas por github.com; los valores se muestran tal como aparecen en la fuente.
Este enfoque aborda una brecha de seguridad importante: las soluciones basadas en software, como las bóvedas cifradas, todavía descifran las llaves en la memoria durante su uso. En contraste, el Secure Enclave garantiza que incluso un sistema operativo totalmente comprometido no pueda 'robar' la llave privada porque el material de la llave nunca se expone a la CPU principal.
Implementación técnica y configuración
Configurar el enfoque nativo implica usar el comando `sc_auth` para crear una identidad de CryptoTokenKit. Los usuarios deben especificar la curva NIST P-256 y la bandera `bio` para requerir autenticación biométrica. Este proceso genera un 'manejador de llave' (key handle), un archivo de referencia que indica al cliente SSH que solicite una firma al enclave en lugar de leer un archivo de llave privada sin procesar.
Para que el sistema sea funcional, los usuarios deben establecer la variable de entorno `SSH_SK_PROVIDER` para que apunte a la biblioteca `ssh-keychain.dylib`. Debido a que SSH no descubre automáticamente estos manejadores de llaves específicos, deben definirse explícitamente en el archivo `~/.ssh/config` para asegurar que el sistema priorice la llave del Secure Enclave sobre las llaves estándar RSA o Ed25519.
Compensaciones y experiencia de usuario
La principal compensación por este alto nivel de seguridad es la falta de portabilidad. Las llaves del Secure Enclave están vinculadas al hardware específico de la Mac; si el dispositivo falla, las llaves se pierden. Los usuarios deben mantener una llave de respaldo secundaria, como una almacenada en una YubiKey u otra máquina, para asegurarse de no quedar bloqueados fuera de sus servidores.
La experiencia nativa de macOS es notablemente poco pulida, presentando un aviso de bajo nivel 'ctccardtoken' en lugar de una interfaz SSH estándar. Para los usuarios que buscan una experiencia más refinada, aplicaciones de terceros como Secretive proporcionan una interfaz de usuario pulida y notificaciones del sistema mientras siguen utilizando el mismo hardware subyacente del Secure Enclave.
Esta captura de pantalla demuestra la interfaz de bajo nivel poco pulida utilizada por la implementación nativa de macOS para la autenticación de llaves.
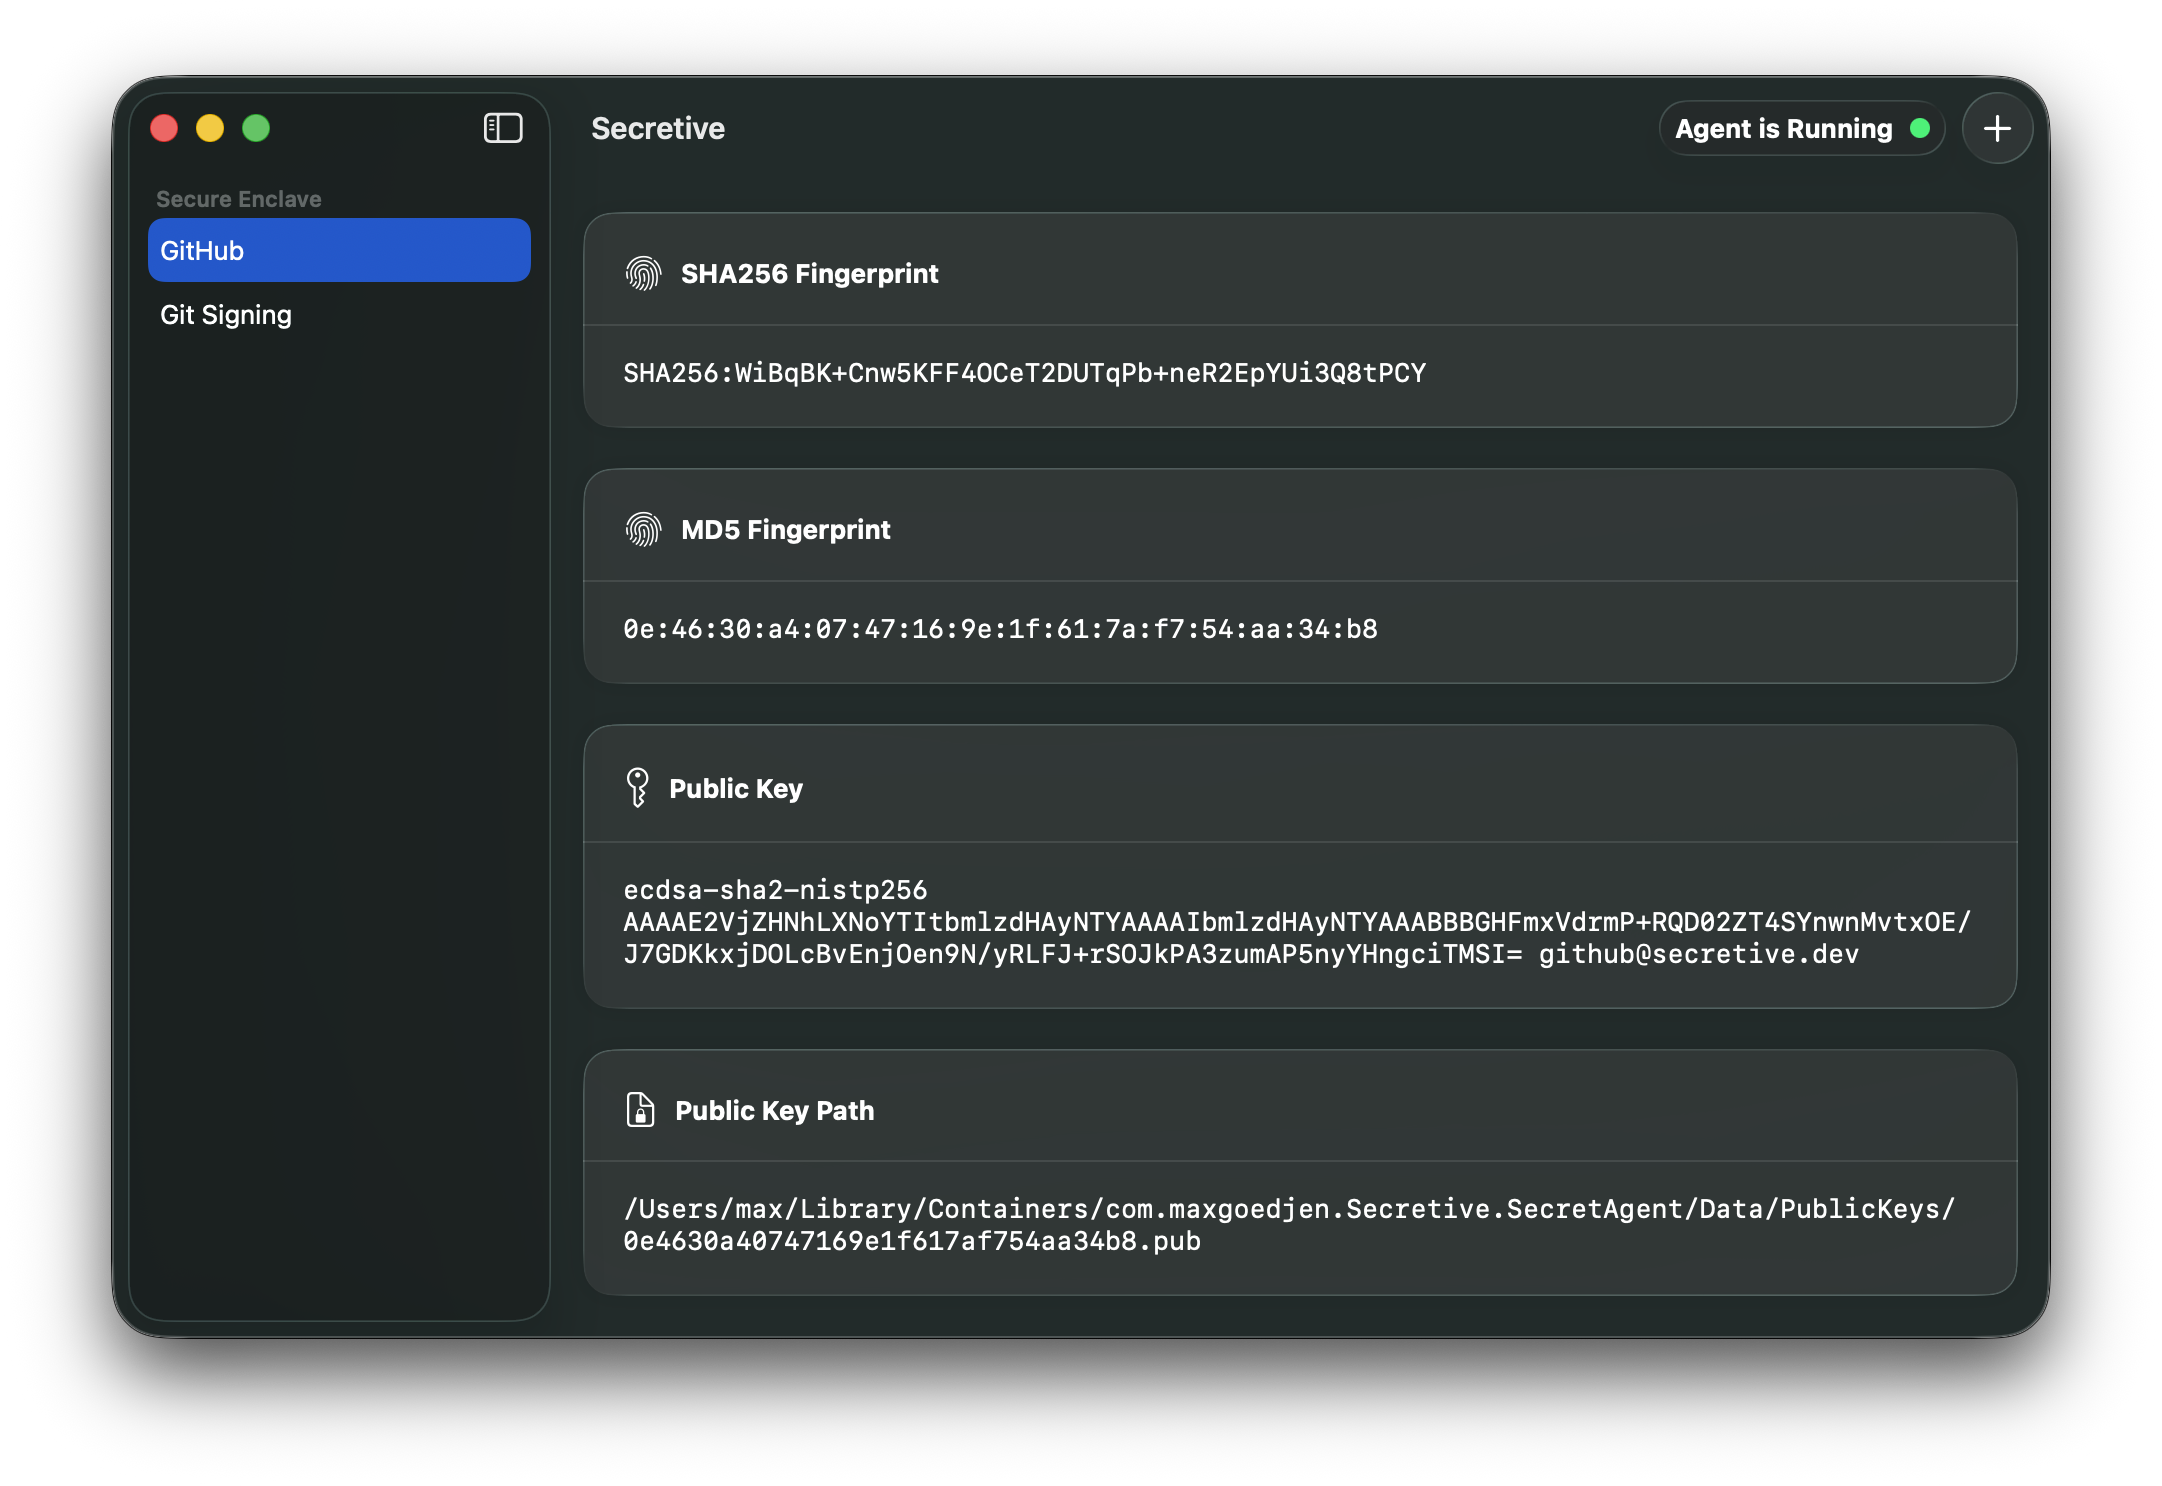
Secretive es una aplicación de terceros que ofrece una interfaz de usuario más refinada y notificaciones del sistema en comparación con la implementación nativa.
Qué dicen los lectores de Hacker News
- Alternativa: Un comentarista compartió una herramienta que creó para simplificar el proceso para los usuarios que prefieren el enfoque nativo o están familiarizados con SeKey. comentario ↗
- Escéptico: Un usuario expresó su preocupación de que, debido a que esta no es una función documentada, Apple podría potencialmente cambiar o eliminar la funcionalidad y bloquear a los usuarios fuera de sus llaves. comentario ↗
- Experiencia: Otro comentarista señaló la dificultad histórica de usar de manera fiable llaves de hardware como credenciales SSH, sugiriendo que la tecnología debería haber sido más accesible antes. comentario ↗
Resumen de opiniones del hilo de Hacker News; no son hechos verificados. Leer el debate completo ↗