一名安全研究人员在 uBlock Origin 中发现了一个“一键式”通用跨站脚本(XSS)漏洞,该漏洞可能允许恶意网站在任何其他网页的上下文中执行任意 JavaScript。通过利用该扩展程序处理其元素选择器(一种用于屏蔽特定页面元素工具)的方式,攻击者可以欺骗扩展程序安装绕过标准安全边界的“受信任”过滤器。
漏洞的机制
uBlock Origin 提供了一个元素选择器,用户可以通过右键点击触发它来创建屏蔽页面特定部分的规则。此选择器通过将 iframe 注入到网页中来实现,该 iframe 与扩展程序的后台脚本通信以添加新过滤器。
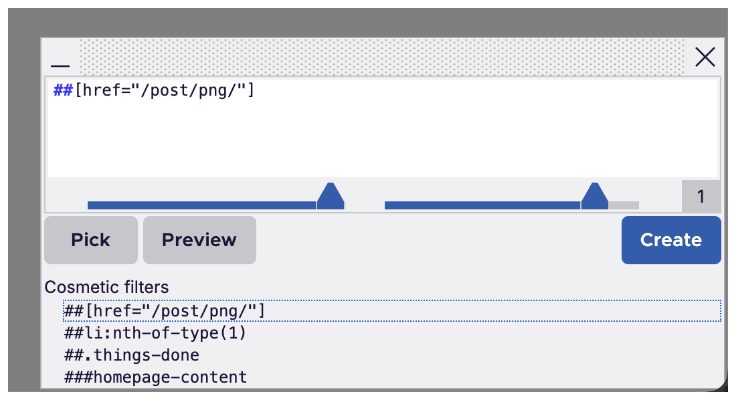
这张图片展示了用于创建屏蔽规则的特定工具,该工具在 XSS 漏洞中被利用。
攻击始于提取扩展程序的内部 UUID。由于 uBlock Origin 有一个默认的过滤规则来钩取 `fetch` API,攻击者网站可以钩取由此产生的 XHR 请求来窃取此唯一标识符。一旦获得 UUID,攻击者就可以直接在自己的恶意网站上对元素选择器进行 iframe 嵌入。
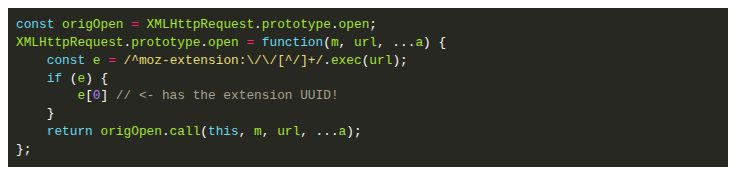
此截图提供了研究人员如何识别用于 iframe 嵌入选择器的机制的技术背景。
“元素选择器不应该接受来自攻击者的消息。”
— Universal XSS in uBlock Origin from website-driven element picker
走私受信任的过滤器
一旦选择器被 iframe 嵌入,攻击者就可以向其发送 `postMessage` 命令。由于选择器最初未能验证这些消息是否来自合法的扩展程序 UI,它会接受创建新过滤器的指令。
攻击者可以将第二个过滤器“走私”到仅用于过滤器类型(例如“image”)的字段中。通过在此字段中插入换行符,攻击者可以强制扩展程序添加包含 scriptlet 的受信任过滤器。由于通过选择器添加的过滤器被自动视为受信任的,注入的脚本随后可以在用户访问的任何其他网站上运行。
缓解措施与安全影响
该漏洞已在 1.75.4 版本中得到解决。修复程序引入了一个秘密密码,真实的元素选择器从内容脚本接收该密码,确保只有官方 UI 才能向后台脚本发送命令。此外,扩展程序现在还会验证正在创建的过滤器的内容,以防止走私行为。
虽然此类攻击需要用户点击,但研究人员指出,恶意网站可以通过将嵌入式选择器的不透明度设置为零来使其不可见。这实际上允许网站欺骗用户点击“创建”按钮,而用户并未意识到他们正在与一个破坏安全的工具进行交互。
Hacker News 读者的反应
- 替代方案: 一位评论者认为,扩展程序将界面放置在网站 DOM 中的基本设计本身就具有风险,并指出即使在非漏洞情况下也可能导致数据泄露。 评论 ↗
- 质疑: 另一位用户建议,uBlock Origin 为正常运行所需的广泛权限使其成为更容易受到攻击的目标。 评论 ↗
- 质疑: 一位评论者观察到,该漏洞突显了允许与页面内容直接交互的 Web 扩展程序设计的危险性。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗