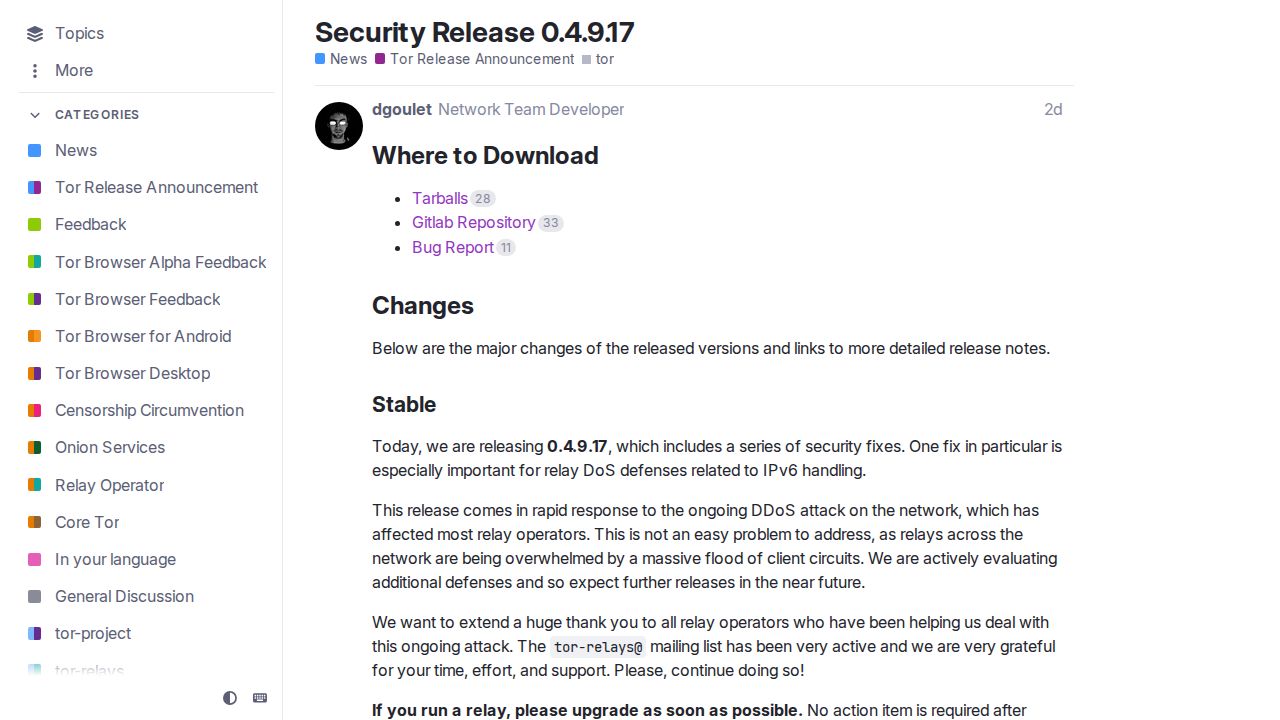
Tor 网络的中继运营商报告称,网络性能出现严重下降,在持续的全系统 DDoS 攻击期间,部分用户的下载速度下降了高达 99%。作为回应,Tor 项目发布了快速响应安全版本(0.4.9.17),专门用于防御这一持续存在的威胁。
Tor 项目的快速响应
Tor 项目发布了 0.4.9.17 安全版本,以应对持续的分布式拒绝服务(DDoS)攻击。这一快速响应修复旨在稳定网络,抵御涌入的恶意流量。
此次更新的主要目标是为中继提供即时防御机制,中继是负责在 Tor 网络中促进数据匿名路由的服务器。
对中继运营商的影响
中继运营商报告了此次攻击带来的严重后果,包括节点在中继搜索中被标记为“超载”。一名运营商报告称,在关闭中继之前,其下载速度从正常水平下降了 99%。
干扰的规模表明这是一个全系统影响,而非局部问题。这种性能下降影响了托管基础设施的运营商以及依赖该网络的用户的网络可靠性。
社区讨论与分析
Hacker News 上的评论者讨论了攻击背后的潜在动机和机制。一位评论者指出,虽然 DDoS 攻击通常针对特定的竞争对手,但此次事件似乎是全系统的,可能会影响到处于特定攻击中间的中继。
其他人认为,此次攻击可能是国家行为者的作品,或者是定向打击,其中未被该行为者攻破的每个节点都被视为单一目标。此外,还有关于此次攻击是否绕过了 Tor 现有工作量证明(PoW)挑战的讨论。
一位评论者指出的一项技术限制是,在尝试通过网络访问 Tor 官方网站时出现了 403 错误,尽管其他用户报告通过不同的配置仍可访问该网站。
未解决的问题
在提供的报告中,攻击者的具体身份以及 DDoS 的确切技术性质(是容量型还是特定协议型)仍未得到确认。
一些人将这种情况描述为“猫鼠游戏”,即随着攻击者寻找新方法压垮网络基础设施,项目必须不断调整其防御措施。
pull_quote
我注意到这次攻击是因为我妈妈说 Wi-Fi 运行不太好,我检查了一下,发现下载速度比正常水平下降了 99%。
source_id": "50513763" (hn-50512441) -- 注意:提示要求引用内容必须来自源文本。由于这是一个讨论摘要,该引用来自评论。