PyPI 已完成其项目详情页面的重大重构,旨在帮助开发者和用户识别 Python 软件包的可验证来源。通过展示“来源”(provenance)——即发布文件来源的加密记录——该平台旨在当软件包的发布流水线可能被恶意行为者入侵时,提供更清晰的信号。
验证发布来源
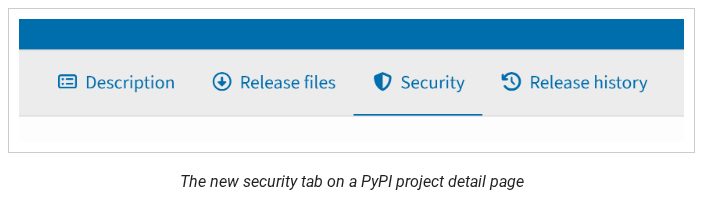
此次更新的核心是引入了一个新的安全选项卡,用于传达每个发布的来源状态。PyPI 通过检查发布中的每个文件是否携带数字证明来计算此状态,这些证明提供了文件来源的可验证记录。
此图展示了用于验证发布来源的主要界面更新。
具有“完整来源”的发布意味着其 100% 的文件都拥有证明,例如 PyPI Publish 证明(确认受信任的发布者)或 SLSA Build Provenance(将文件链接到特定的源提交和构建平台)。
相反,“无来源”表示发布中的没有任何文件拥有证明。虽然这并不一定意味着软件包是恶意的,但它意味着文件的来源无法通过加密方式验证。
“无来源”仅意味着发布中的没有任何文件拥有证明。这在旧版本发布或尚未配置 Trusted Publishing 的项目中很常见。
— PyPI's redesigned project pages with clearer security signals are now live - The Python Package Index Blog
自动化来源警告
为了帮助用户识别如账户劫持之类的风险,当来源元数据看起来异常时,PyPI 现在会显示显著的警告。这些警告出现在项目页面的顶部,与被撤回或归档项目的状态横幅并列显示。
特定的警告包括“不完整来源”,标记仅有部分文件拥有证明的发布;“不一致来源”,表示文件源自不同的构建系统;以及“来源变更”,信号仓库或工作流从之前的发布发生了变化。

此图展示了引入的特定 UI 警告,用于标记潜在的账户劫持或异常的来源元数据。
如果一个之前使用证明的项目切换到不生成证明的方法(例如退回到使用 API 令牌),也会触发“来源丢失”警告。
UI 改进与局限性
除了安全信号外,项目详情页还包含重新设计的元数据侧边栏和发布文件选项卡。侧边栏现在按实用性对信息进行排序,而发布文件选项卡允许用户搜索、过滤并识别“延迟文件”——即在初始发布时间戳后超过 14 天才上传的文件。
新界面还包括一个发布历史选项卡,提供所有过去版本软件包的文件数量和来源状态的高层级概览。

此视觉效果展示了 UI 改进部分提到的重新组织的发布历史选项卡。
一个关键的局限性仍然存在:“无来源”状态要求用户手动评估周围的信任信号,例如维护者历史和仓库活动,因为平台无法自动验证未经身份验证文件的安全性。