2026 年 11 月 16 日,包括 Zoom、BBC、CNN 和 Salesforce 等高知名度实体在内的 178 家机构通过 Optimizely Web 实验平台感染了恶意软件。此次入侵并非源于对这些品牌自身基础设施的直接攻击,而是通过利用受信任的第三方依赖项,直接向其访问者推送恶意代码。
供应链注入机制
Optimizely Web 的运作方式是让客户从受信任的 CDN(如 cdn.optimizely.com)加载 JavaScript 代码片段。这些片段包含平台的代码、特定的客户实验,以及一个用于用户编写代码的自定义字段,称为“Project JavaScript”(projectJS)。
攻击者获得了这些客户项目的访问权限,并将恶意代码注入到 projectJS 字段中。由于文件仍是从带有有效证书的受信任 Optimizely 域名提供的,受影响网站的安全系统并未将该脚本标记为威胁。
“一个网站可以通过第三方依赖项遭到入侵,而其自身的代码或基础设施从未被破解。”
— World's Largest Brands Infected With Malware Via Optimizely
恶意软件功能与影响
注入的有效载荷是一个多功能套件,同时执行多种类型的攻击。它通过识别页面文本、表单字段和剪贴板中的有效钱包地址,然后将其替换为攻击者的地址,从而执行“加密货币地址交换”。
该脚本还监控表单提交中的信用卡号码、到期日期和 CVV,并通过 `navigator.sendBeacon` 将数据发送到外部服务器。此外,它还向运行 iOS 18.6 或更早版本的 iPhone 和 iPad 用户推送了 Coruna 和 DarkSword 漏洞利用工具包。
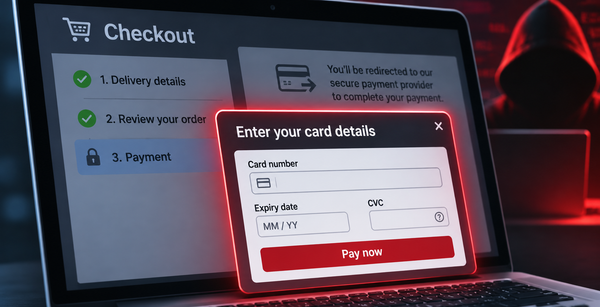
这张图片展示了注入的恶意脚本的卡片盗刷功能。
经证实的交易显示,在发现该事件当天的九小时窗口内,攻击者成功将约 7,040 美元的加密货币转移到他们的钱包中。
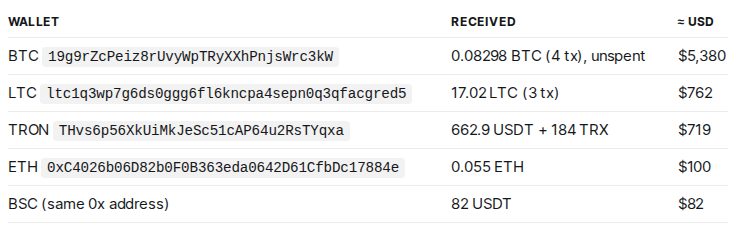
此表格提供了加密货币盗窃造成的财务影响细目。
安全权衡与检测限制
此事件展示了使用第三方 JavaScript 依赖项的固有风险:即使网站自身的代码和基础设施保持完美安全,网站仍可能被入侵。主要来源指出,虽然恶意活动是从受信任的域名提供的,但如果实施适当的内容安全策略(CSP)并处于强制模式,本可以阻止与攻击者服务器的未经授权连接。
虽然大部分恶意代码在 11 月 16 日晚些时候被移除,但攻击者获得如此多无关客户项目写入权限的具体方法仍不清楚。目前尚不明确此次入侵是源于 Optimizely 内部系统的受损,还是由于拥有跨客户访问权限的凭证被盗。
Hacker News 读者的反应
- 替代方案: 一位评论者建议,可以通过完全放弃远程脚本来避免此问题,认为服务器级集成将消除与第三方 JavaScript 相关的风险。 评论 ↗
- 质疑: 另一位用户认为,拥有庞大用户群体的公司对于这些漏洞没有任何借口,并建议他们应该托管自己的脚本,而不是依赖外部供应商。 评论 ↗
- 替代方案: 一位评论者倡导更极简的 Web 方法,建议浏览器应仅支持 HTML,且程序代码应仅在 Web 服务器上运行。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗