2026 年 11 月 16 日,恶意 JavaScript 通过 Optimizely Web 实验平台向 178 家机构的访问者提供服务。此次漏洞影响了世界上一些访问量最高的网站,包括 Zoom、BBC、CNN、Salesforce 和 IKEA,展示了单个受损的第三方依赖项如何可能同时暴露数百个品牌。
注入机制
Optimizely Web 的工作原理是让客户从公司的内容分发网络 (CDN) 加载 JavaScript“片段”。这些片段包含 Optimizely 的核心代码、特定的客户实验,以及一个用于客户编写自定义代码的“Project JavaScript”字段。
攻击者成功将恶意代码注入到各种客户项目的“Project JavaScript”字段中。由于文件仍从受信任的 `cdn.optimizely.com` 域名发出并带有有效证书,受影响网站的安全系统并未将该脚本标记为外部威胁。
“一个网站可以通过第三方依赖项受到破坏,而其自身的代码或基础设施从未被入侵。”
— World's Largest Brands Infected With Malware Via Optimizely
载荷能力与影响
被识别为 `track.js` 的注入脚本是一个多用途工具包,它同时执行多种恶意操作。它在页面文本、表单字段甚至用户的剪贴板中交换加密货币钱包地址,并将其替换为攻击者的地址。
该恶意软件还会监控表单提交中的信用卡号码、到期日期和 CVV 代码,并将数据发送到远程服务器。此外,它还会窃取未标记为“HttpOnly”的 Cookie,并截取用户访问页面的屏幕截图。
文章描述了注入的脚本如何监控表单提交以获取信用卡号码和 CVV 代码。
对于运行旧版 iOS 的移动用户,该脚本在隐藏的 iframe 中加载漏洞利用工具包。这些工具包旨在针对 iOS 18.6 及更早版本的特定漏洞,其中某些版本的漏洞利用程序会自动每 60 秒重新加载一次以重试攻击。
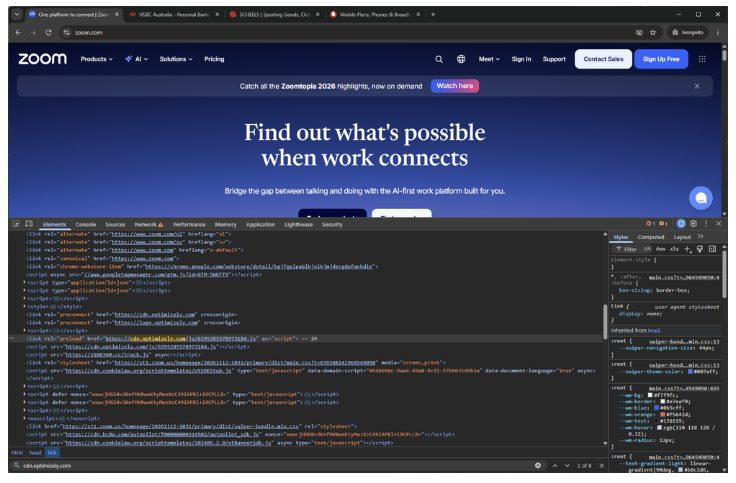
文章解释了脚本如何在隐藏的 iframe 中加载漏洞利用工具包,以针对特定的 iOS 漏洞。
技术变体与检测
调查人员识别出了三种不同的注入加载器。一种是纯脚本标签,另一种使用 base64 编码来隐藏目标 URL,第三种则使用 `eval()` 在主域名被拦截时执行载荷。
此次攻击凸显了一个关键的安全权衡:网站的安全性仅取决于其第三方依赖项的强度。即使品牌的自有基础设施未受侵害,受信任脚本提供商的漏洞也可能允许攻击者直接在访问者的浏览器中执行代码。
虽然大部分恶意代码已被移除,但具体的进入方法仍是一个悬而未决的问题。目前尚不清楚攻击者是通过受损的 Optimizely 系统获得的访问权限、拥有跨客户访问权限的被盗凭据,还是通过其他方法获得的。
Hacker News 读者的反应
- 技术补充: 一位评论者指出该特定恶意软件可能与 Coruna 和 DarkSword 漏洞有关,并注意到在某些 iOS 版本上注入了隐藏的 iframe。 评论 ↗
- 技术补充: 一位之前从事网站构建产品工作的评论者建议,强制执行内容安全策略 (CSP) 并手动将域名加入白名单可以帮助限制此类攻击的影响。 评论 ↗
- 质疑: 另一位用户提出了关于实现 100% 内部安全难度的疑问,并指出这类破坏使得排除内部人员或系统滥用变得困难。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗