目前约 64% 的云环境托管着受 CVE-2026-119618 影响的资源,这是 Apache HTTP 服务器的 HTTP/2 模块 (mod_http2) 中的一个关键竞态条件。此缺陷允许远程且未经身份验证的攻击者触发堆内存损坏,可能授予他们以与 Web 服务器进程相同的权限执行任意命令的能力。
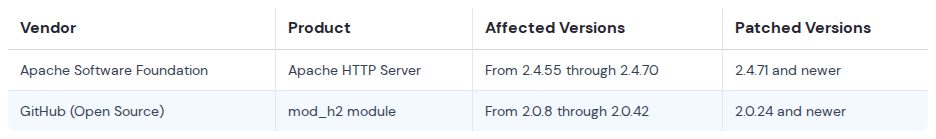
此截图为受漏洞影响的特定 Apache HTTP 服务器版本(2.4.55 到 2.4.70)和 mod_h2 构建版本提供了清晰的参考。
堆损坏机制
该漏洞被标识为 CVE-2026-119618,源于并发执行的竞态条件。当 mod_http2 模块处理共享资源时,assign_headers() 函数未能正确同步线程,导致内存损坏。
HN Digest 根据 wiz.io 报告的数据绘制的图表;数值按来源显示。
通过利用这种缺乏同步的情况,攻击者可以破坏托管服务器的堆内存。这种内存损坏属于高严重性缺陷,因为它提供了通往远程代码执行 (RCE) 的直接路径。
“如果被成功利用,远程且未经身份验证的攻击者可以破坏堆内存以实现任意代码执行 (RCE)。”
— Critical RCE Vulnerability in Apache HTTP Server: Everything You Need To Know | Wiz Blog
云环境暴露
来自 Wiz 的数据表明,云基础架构面临重大风险。由于被入侵的 Apache 实例可以作为入口点,攻击者可能会利用此次入侵横向移动到相邻的微服务或访问云元数据端点。
问题的规模非常显著:虽然 64% 的云环境存在漏洞,但其中超过一半的实例是公开可访问的,这增加了威胁行为者成功利用该漏洞的可能性。
修复与缓解步骤
主要的修复方法包括将 Apache HTTP 服务器升级到 2.4.71 或更高版本。对于那些从 GitHub 管理独立 mod_h2 构建的版本,必须将该模块更新到高于 2.0.42 的版本。
如果无法立即升级,安全团队可以通过完全禁用 HTTP/2 支持来降低风险。这是通过编辑配置文件(例如 httpd.conf)以移除 h2 和 h2c 引用,将服务器限制为仅支持 HTTP/1.1 来实现的。
Hacker News 读者的反应
- 替代方案: 一位评论者质疑从内存损坏到远程代码执行的技术跨度,认为仅有内存损坏并不总是等同于功能性的 RCE。 评论 ↗
- 质疑: 一位读者对报告元数据的准确性表示怀疑,质疑将该模块归功于 GitHub 是否是自动化内容生成的结果。 评论 ↗
- 技术补充: 另一位评论者认为,根据进程的权限,可控的内存损坏可能会导致任意操作或内核级访问。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗