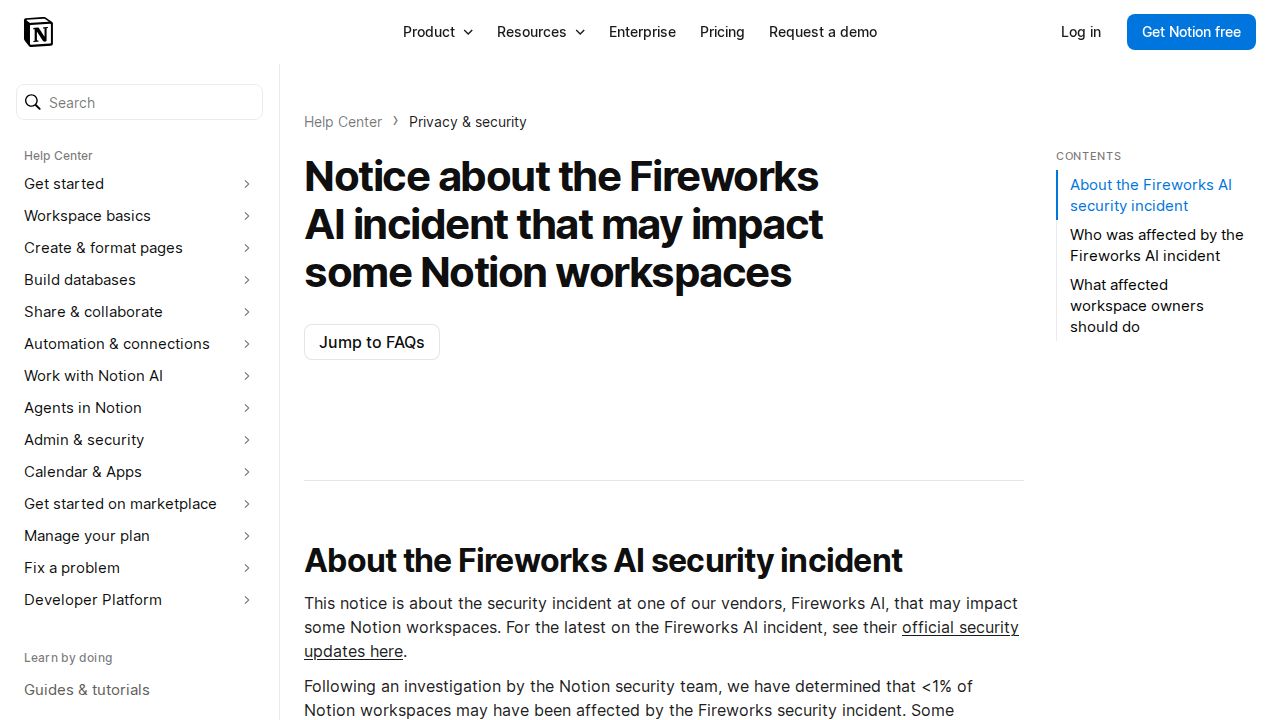
少于 1% 的 Notion 工作空间受到 Fireworks AI 安全漏洞的影响。Fireworks AI 是 Notion 用于驱动其 AI 功能的全球基础设施平台。虽然此次泄露可能暴露了一些聊天记录,但 Notion 澄清称泄露的数据是“不可溯源”的,这意味着这些记录缺乏识别特定用户、公司或工作空间的标签。
Fireworks AI 基础设施泄露
Notion 利用 Fireworks AI 作为主要基础设施提供商,承担两个主要功能:为“Insights”分类任务提供支持以帮助客户跟踪 AI 使用情况,并作为开放权重模型的通用推理提供商。在收到潜在安全事件报告后,Notion 出于谨慎考虑,主动关闭了所有与 Fireworks 系统连接的连接。
11 月 6 日,Fireworks 通知 Notion,恶意行为者可能已访问客户数据。随后的调查确认,包含 Notion AI 聊天记录的特定数据集包含在泄露中。作为回应,Notion 停止了所有训练运行,并从 Fireworks 系统中删除了所有剩余数据。
“不可溯源”意味着这些聊天没有标注作者或来源工作空间,且记录中不包含工具调用结果。
— Notice about the Fireworks AI incident that may impact some Notion workspaces – Notion Help Center
泄露数据的范围
安全团队确定泄露的记录是“不可溯源”的。这意味着数据不包含将聊天关联到特定工作空间、用户或公司的信息,且记录中不包含工具调用结果,例如 Notion 页面内容或由 AI 拉取的外部数据。
尽管缺乏识别元数据,Notion 仍建议用户将这些数据视为完全暴露。这一预防措施旨在保护用户可能直接在聊天界面中输入的任何敏感信息,例如凭据或私人笔记。
补救措施与用户操作
Notion 已为受影响的工作空间所有者提供特定工具来审查影响。企业计划的所有者可以访问受影响数据的 CSV 文件,以及包含相关用户等元数据的注释 CSV 文件,以帮助他们进行内部影响分析。这些注释在泄露期间并未暴露。
对于其他计划类型的用户,工作空间所有者可以分享一个链接,允许成员查看他们自己的特定数据 CSV 文件。Notion 明确建议立即轮换在事件期间输入到 Notion AI 中的任何密码、API 密钥或其他凭据。
Hacker News 读者的反应
- 替代方案: 一位评论者认为,此次事件突显了公司的安全性如何依赖于其第三方集成,并建议企业必须优先考虑外部 AI 供应商的风险管理。 评论 ↗
- 质疑: 几位评论者对 Notion 要求用户必须拥有企业计划才能识别哪些成员受到泄露影响表示不满。 评论 ↗
- 亲身经验: 一位用户分享了他们必须手动识别受影响成员并分享特定页面,以便个人下载自己数据的经历。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗