安全研究人员通过利用制造商联网汽车基础设施中的一系列漏洞,成功演示了远程解锁和控制某大型汽车制造商车辆的能力。通过识别暴露的管理员工具和硬编码凭据,团队能够绕过多因素身份验证 (MFA) 并接管用户账户,从而有效地获得了对车辆远程命令的控制。
发现暴露的基础设施
调查始于对该汽车制造商移动应用程序的反编译,以重构用于远程解锁汽车的 API 请求。这揭示了该应用程序与特定的远程信息处理域通信,该域托管了包括管理员工具在内的多个子域名。
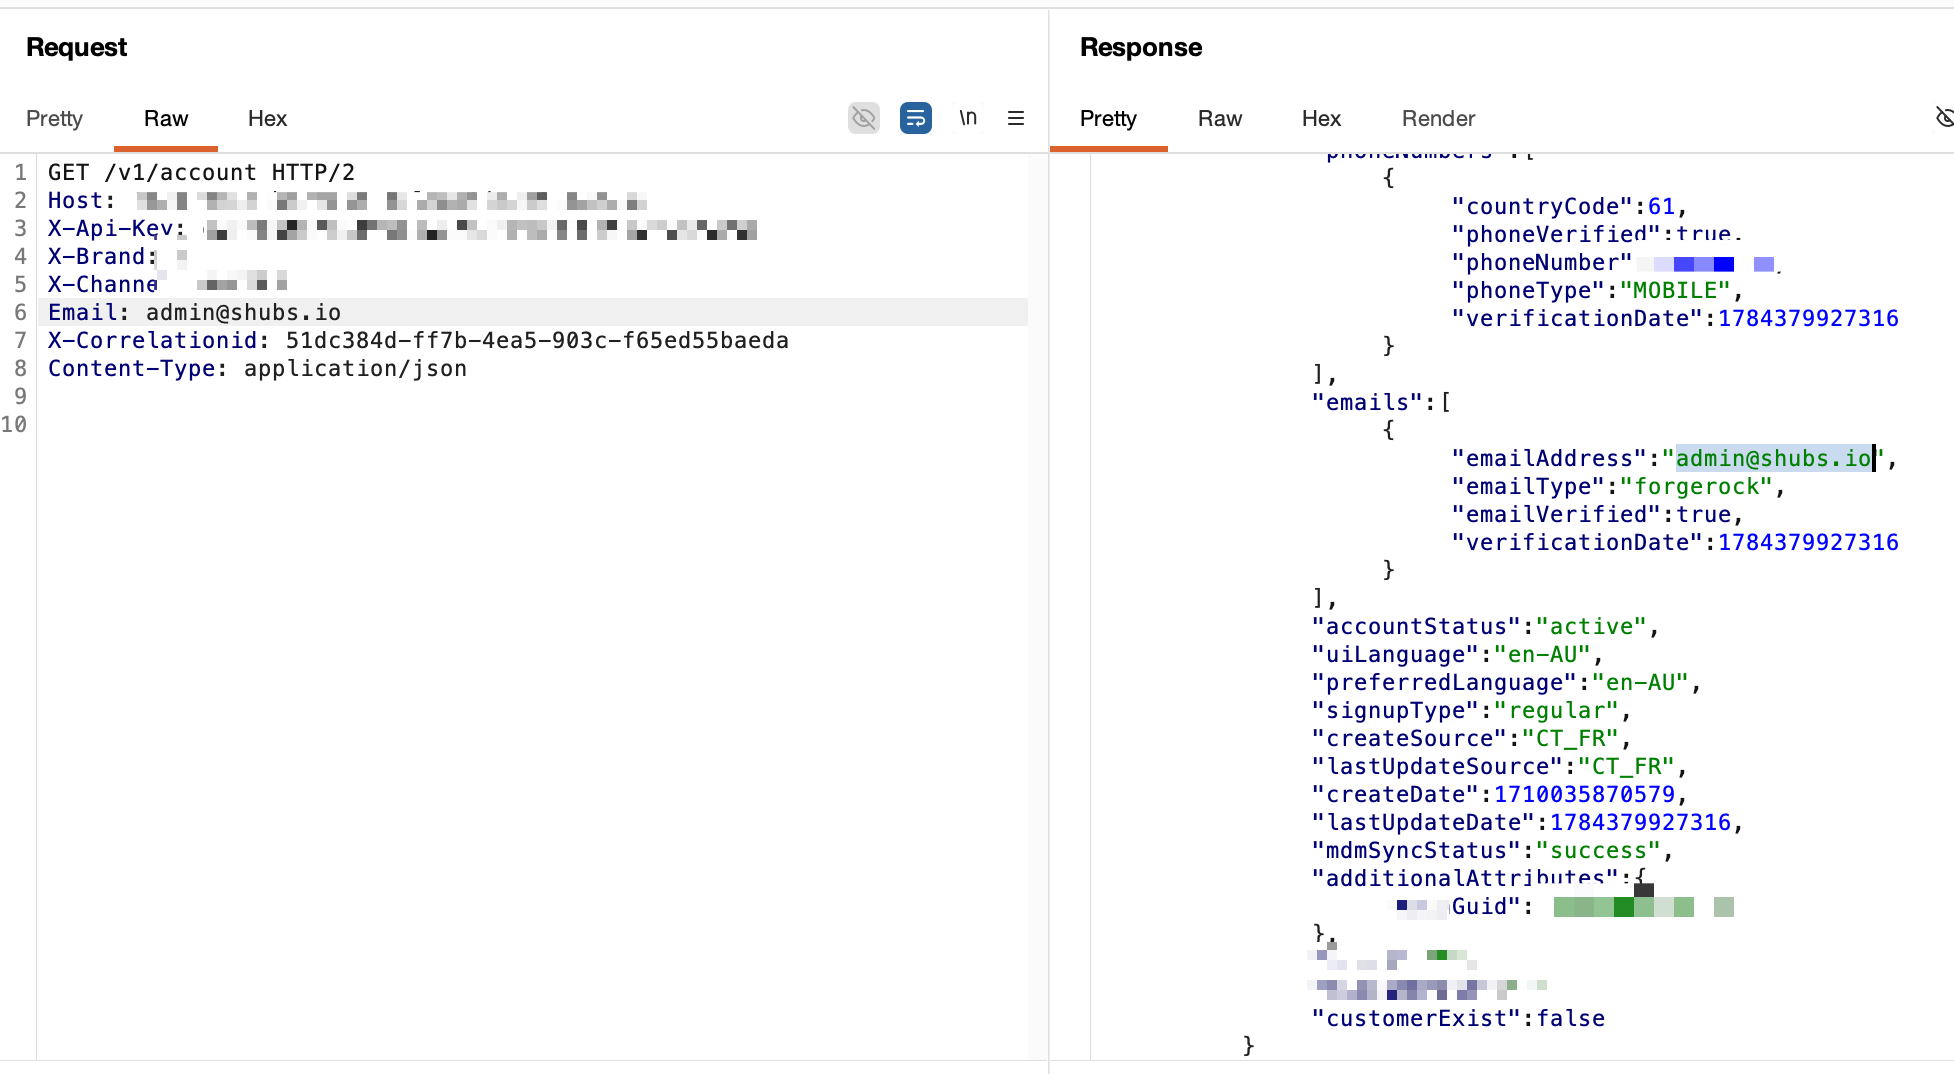
此图像支持初始调查中发现的用于远程解锁汽车的 API 请求的技术描述。
其中一个名为“TEST HARNESS”的特定子域名提供了一个登录界面和丰富的 API,允许员工与客户账户和生产车辆进行交互。其中许多 API 除了在应用程序 JavaScript 捆绑包中直接发现的硬编码密钥外,不需要任何身份验证。
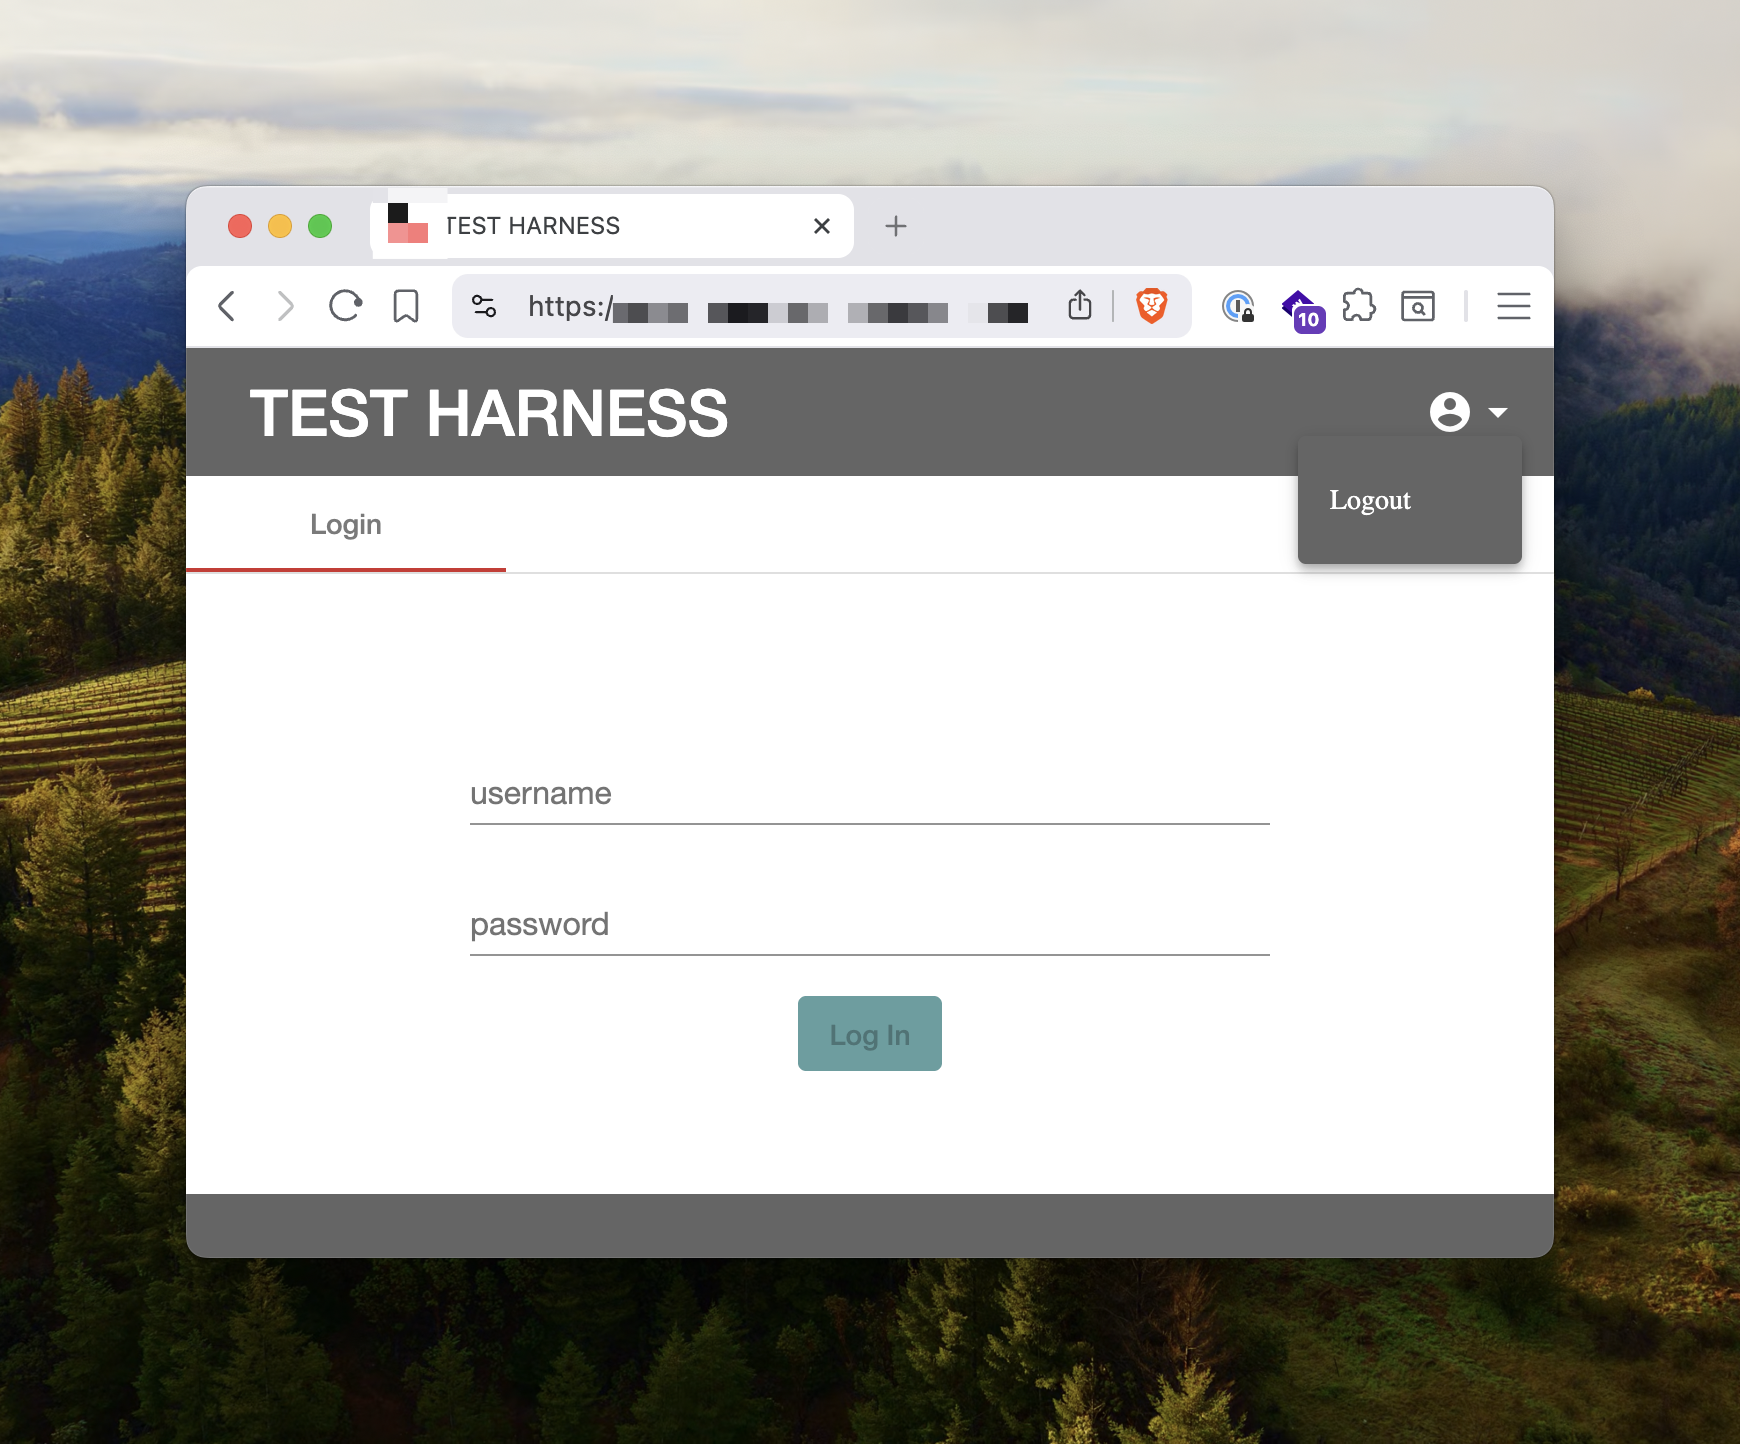
此视觉效果展示了研究人员通过暴露的“TEST HARNESS”子域名访问到的管理员界面和车辆数据类型。
身份平台漏洞
研究人员发现,该汽车制造商依赖 ForgeRock 的 OpenIDM 软件来管理所有联网汽车用户的身份。虽然该汽车制造商实施了 Web 应用防火墙 (WAF) 来阻止访问敏感的 OpenIDM 端点,但底层资产仍可公开访问。
团队发现了一个“被诅咒的”供应商 JavaScript 捆绑包,其中包含 OpenIDM 生产环境的实际管理员凭据。虽然这些凭据原本旨在用于测试环境,但由于缺乏适当的环境隔离,它们在生产环境中依然有效。
绕过安全控制
为了访问受限的 OpenIDM API,研究人员使用了路径遍历技术来规避 WAF。尽管最初的一些路由异常阻止了他们的尝试,但团队最终识别出一个特定的路径——`/static%2f..%2fopenidm/`——该路径未被 WAF 规则覆盖。
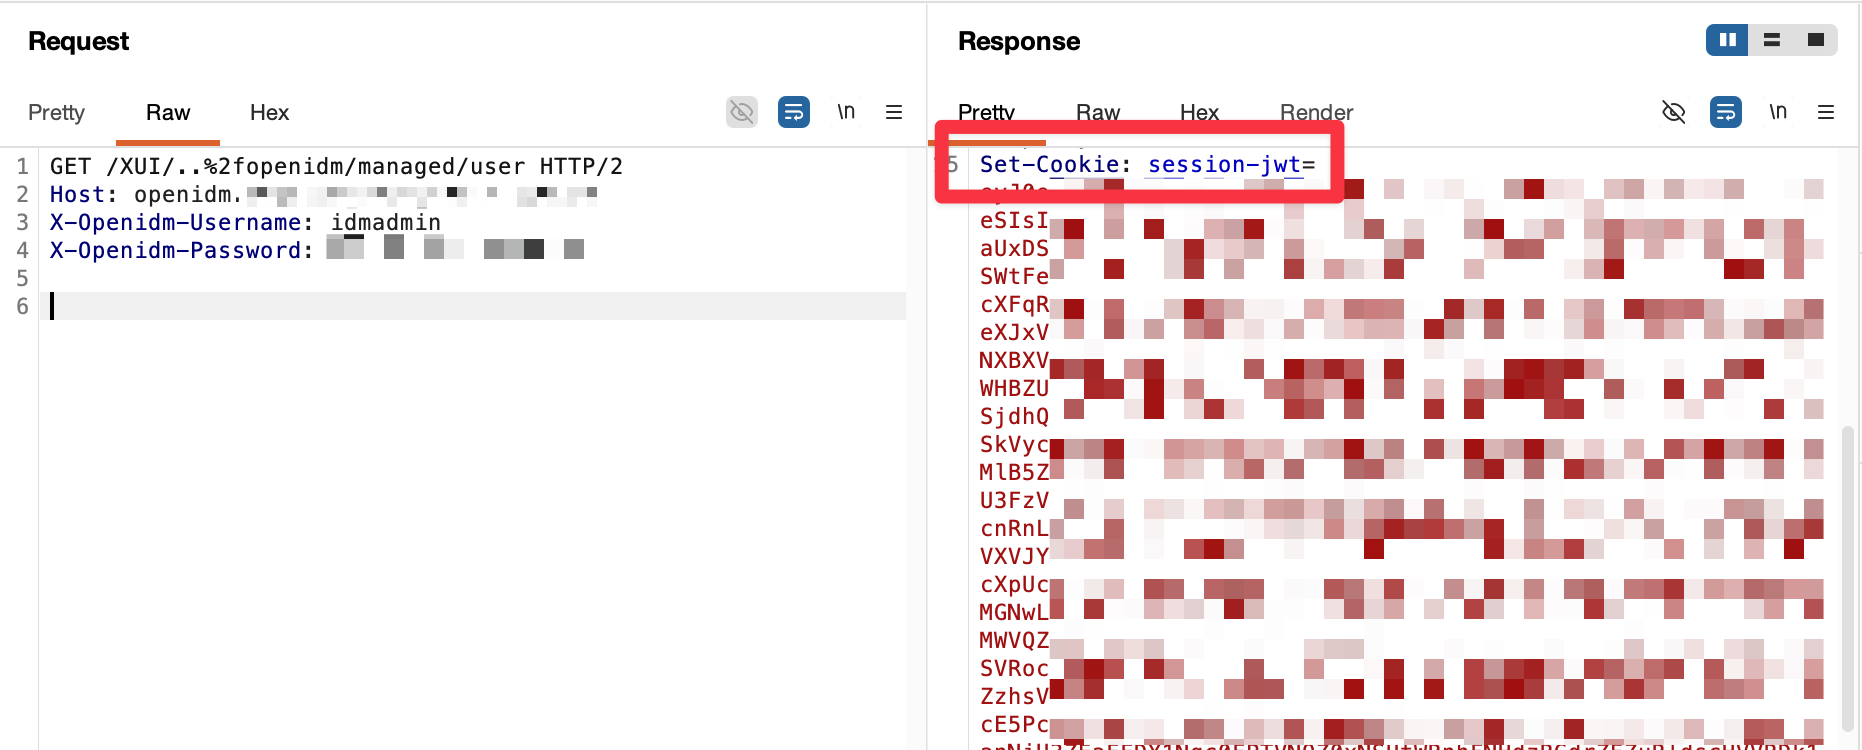
此图像提供了用于访问受限 OpenIDM API 的特定路径遍历技术的视觉示例。
一旦绕过成功,研究人员就可以执行 PATCH 请求来覆盖任何用户配置文件的密码。通过结合一系列令牌交换,他们能够生成有效的移动应用访问令牌,从而有效地绕过了多因素身份验证 (MFA) 步骤。
范围与限制
研究人员在汽车制造商的澳大利亚环境中确认了这些漏洞。虽然该漏洞链提供了对锁定、解锁和鸣笛等车辆功能的完全远程控制,但报告中并未透露该汽车制造商的具体品牌。
报告强调了易用性和安全性之间的重大权衡:该汽车制造商投入大量资金在 WAF 规则上以保护身份平台,但这些规则只是在暴露管理基础设施到公共互联网这一根本问题上打上的“创可贴”。
Hacker News 读者的反应
- 替代方案: 一位评论者暗示制造商可能是 Toyota 或 Lexus,并指出一个记录类似 API 的开源客户端似乎支持这一理论。 评论 ↗
- 质疑: 一位引用先前研究的评论者认为,虽然过去有几个品牌被入侵过,但研究人员尚未发现报告中提到的特定大型汽车制造商的漏洞。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗