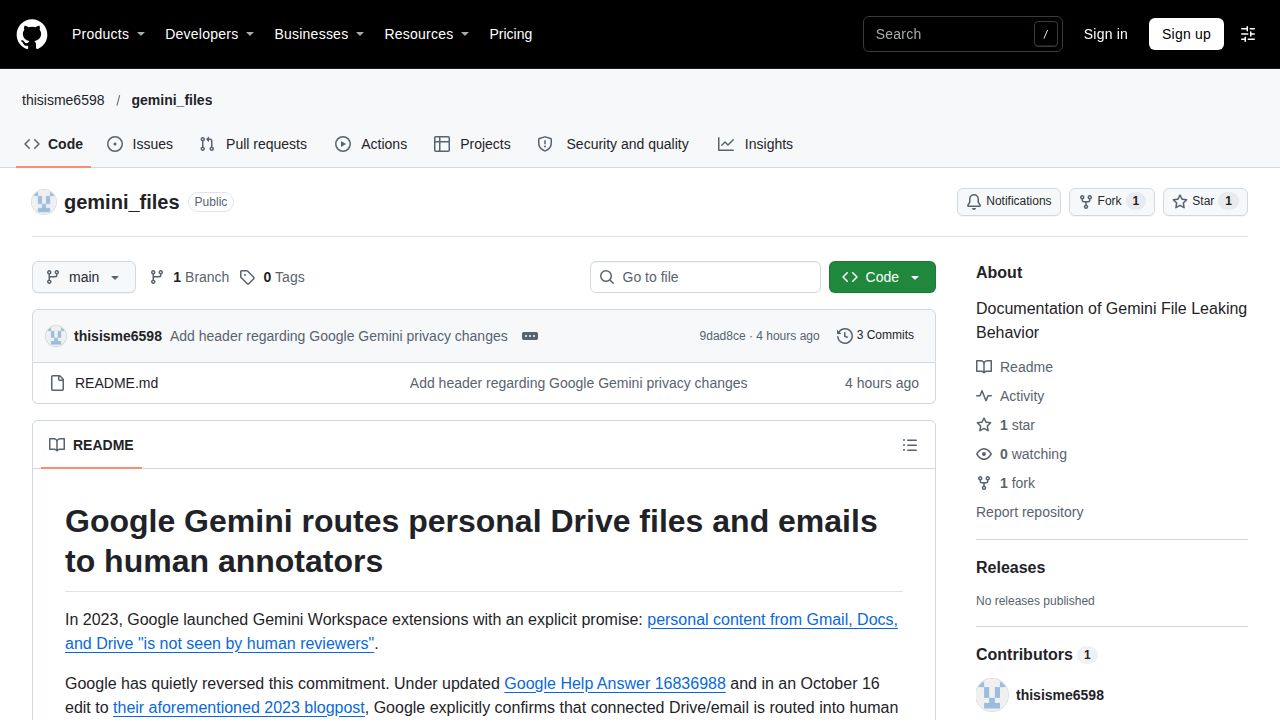
Google 更新了其隐私披露内容,确认当 Gmail、Docs 和 Drive 的个人内容连接到 Gemini AI 时,不再受到人工审核人员的屏蔽。这一转变与 2023 年的承诺相矛盾,当时的承诺称此类数据将保持隔离,而现在的变动意味着个人文件和电子邮件在标准的 AI 交互过程中可能会被摄入人工审核流程。
关于数据隔离的政策撤回
2023 年,Google 推出了 Gemini Workspace 扩展程序,并明确保证 Gmail、Docs 和 Drive 中的个人内容不会被人工审核人员看到。然而,Google 帮助文档的最新更新以及随后对其 2023 年博客文章的编辑确认,这一承诺已被撤回。
更新后的文档现在包含明确警告,指出审核人员可能会看到与服务连接的特定电子邮件或文件。Google 建议用户,如果应用包含他们不希望人工审核人员看到的机密信息,则不要将其连接到 Gemini。
“Google 悄悄撤回了这一承诺。”
— GitHub - thisisme6598/gemini_files: Documentation of Gemini File Leaking Behavior
自主摄入机制
测试显示,个人数据的摄入是在后台自主发生的。当用户与消费级 Gemini 聊天并启用了“连接的应用”时,对个人话题(如预订、姓名或账单)的模糊提及可能会触发 Workspace 查询,而无需用户明确使用 @Drive 或 @Gmail 标签。
由于 LLM 工具调用和上下文注入是概率性的,系统的行为是非确定性的。用户的查询可能会导致四种场景之一:零检索、高层级元数据摘要、提取 2-4 句未脱敏的片段,或者全文件摄入,即文档或电子邮件的完整、未脱敏文本被拉入会话上下文。
自动清洗的局限性
文档中确定的一个重大技术障碍是自动系统无法完全保护用户隐私。Google 的正则表达式和命名实体识别 (NER) 清洗工具往往无法充分对叙述性数据进行去标识处理。
这意味着即使数据经过处理,敏感细节如账户号码、确认号码和交易日期仍可能可见。这些元素与其他识别信息(如特定城市或事件)相结合,在人工审核过程中仍可能被关联到特定用户。
Hacker News 读者的反应
- 技术补充: 一位评论者指出,虽然消费级 Gemini 可能涉及人工审核,但 Workspace Gemini 和 Workspace Intelligence 仍声称排除数据进入人工审核流程。 评论 ↗
- 亲身经验: 一位用户分享了个人经历,其中 Gemini 转录耗时超过 24 小时,导致他们推测人工干预可能是原因。 评论 ↗
- 替代方案: 几位评论者建议,对于那些希望避免云端隐私问题的人来说,在个人硬件上自托管数据是一个可行的替代方案。 评论 ↗
以上为 Hacker News 讨论中观点的摘要,并非经过核实的事实。 阅读完整讨论 ↗