尽管 Rust 以内存安全著称,但微软的 FORGE 实验室发现,该语言的标准库(std 和 core)在某些情况下未能履行其安全保证。这些漏洞的出现是因为标准库的大量基础架构依赖“unsafe”块来管理原始指针和操作系统交互。当这些内部块破坏其安全契约时,它们可能会使系统暴露在未定义行为中,潜在影响到依赖于基于 Rust 的软件(如 Linux 内核、Android 和 Cloudflare 基础设施)的数十亿用户。
Unsafe Rust 的机制
Rust 通过丰富的类型系统和所有权模型实现其安全保证,但它允许使用“unsafe”块进行底层操作。在这些块中,程序员负责承担编译器无法自动验证的不变量。为了让一个库是“健全的”(sound),它必须确保无论用户如何与其安全 API 交互,底层的 unsafe 代码永远不会触发未定义行为。
“当代码破坏其安全契约时,即使是安全的 Rust 也可能遇到语言旨在防止的行为。”
— Memory Safety Bugs in Rust Standard Library
错误信任的模式
一种主要的失败模式涉及“panic 安全”。如果一个函数破坏了安全不变量,然后调用了会发生 panic 的代码,程序将在不变量恢复之前进行回溯(unwind)。这会导致系统处于损坏状态,其中析构函数可能会在无效内存上运行。FORGE 实验室在 MapWindows::clone 中发现了这一点,其中在克隆操作期间发生的 panic 会导致析构函数访问未初始化的值。
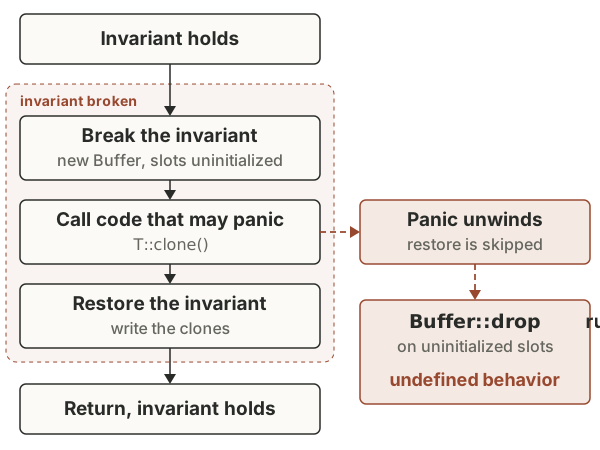
此图解释了“panic 安全”失败模式,即程序在安全不变量恢复之前就进行了回溯。
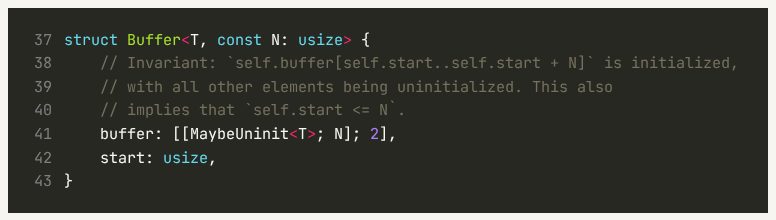
此截图提供了文中提到的 MapWindows::clone panic 安全漏洞的具体代码上下文。
第二个模式涉及信任用户提供的实现。例如,研究人员发现 str::replace 可以被自定义模式欺骗,从而创建一个非 UTF-8 的 String。由于该库假设单字节字符串模式必须是 ASCII,它绕过了某些检查,允许自定义模式将无效的 UTF-8 字节注入到 String 对象中。
此截图展示了第二个失败模式,即 str::replace 被自定义模式欺骗的情况。
系统性影响与未解决问题
这些漏洞非常重要,因为 Rust 正越来越多地用于关键基础设施。微软已将 Rust 指定为一级内部语言,Linux 内核和 Bun 等重大项目正在将其代码迁移到 Rust。像“std”这样的基础库中的一个漏洞,其后果可能会传播到远超错误源头特定代码行的范围。
研究团队与 Rust 维护者合作报告并修复了这些问题,但这一过程揭示了审计每一个分配和 trait 实现的内在难度。截至报告发布时,仍有一些问题未解决,凸显了在平衡高层安全与底层性能的语言中保持完美健全性的持续挑战。