Windows 11には、`claude.exe`、`cursor.exe`、`gcc.exe`などの特定のAIコーディングエージェントや開発者ツールの使用状況を監視し報告するコンポーネントが含まれています。このテレメトリは、これらのアプリケーションを識別し、その使用状況のビットマップをMicrosoftのサーバーに送信するシステムDLLによってキャプチャされます。
コーディングエージェントおよびツールの識別
`MissionControlAggregator.dll`の分析により、コンポーネント内に埋め込まれた明示的な実行ファイル名が明らかになりました。これらには、`codex.exe`、`claude.exe`、`copilot.exe`、`cursor.exe`といったAIに特化したエージェントのほか、`python.exe`、`dotnet.exe`、`gcc.exe`、`code.exe`といった標準的な開発者ツールが含まれています。
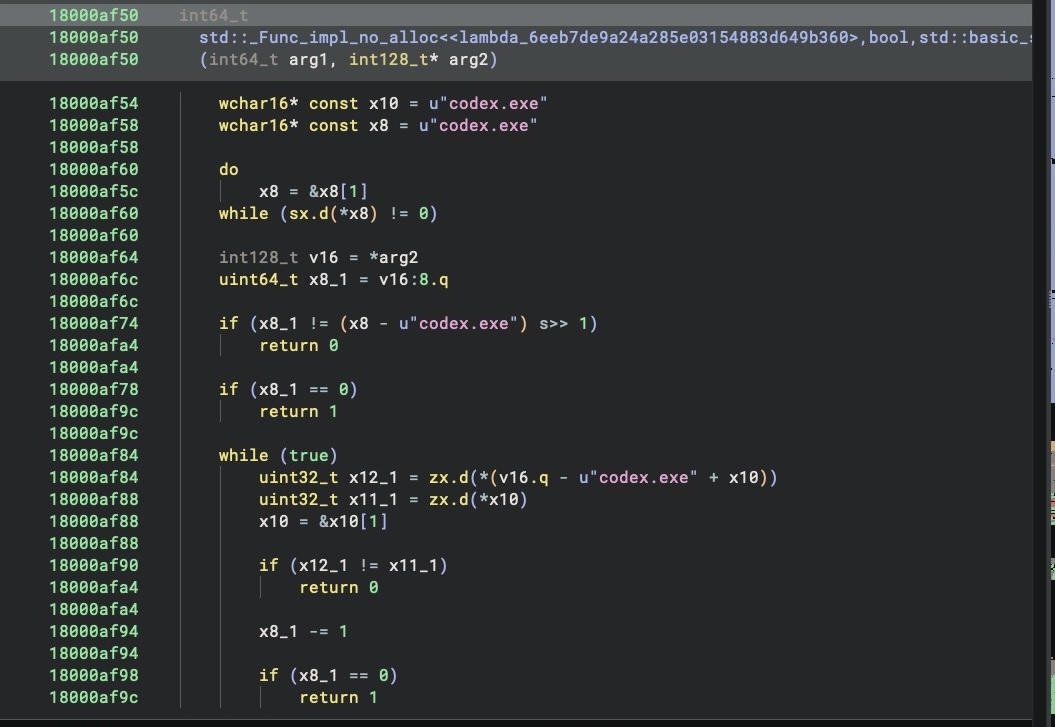
この画像は、MissionControlAggregator.dllコンポーネントの分析と、その中に埋め込まれた明示的な実行ファイル名を説明しています。
このコンポーネントは、これらのツールを特定のスロットに分類します。例えば、それぞれのツールスロットに対して、Node.js Foundation、Python Software Foundation、およびMicrosoft Corporationをパブリッシャーとしてチェックします。
データ収集メカニズム
コンポーネントは実行中のプロセスをアクティブにスキャンする代わりに、標準的なWindows診断イベントを購読します。アプリケーションの識別を行うために、`KernelProcess.AppStateChangeSummary`および`Win32kTraceLogging.AppInteractivitySummary`を消費します。
一致が見つかると、システムはローカルの状態にビットをセットします。この状態は定期的に`Segments.SubCohorts`レポートにフラッシュされます。このレポートは、GCCとClangが共有する「コンパイラ/デバッガー」グループのような、特定のツールカテゴリをそれぞれビットで表すビットマップを使用します。
テレメトリの送信とプライバシー
`DiagTrack`サービス(Connected User Experiences and Telemetry)は、これらのレポートのリスナーとして機能します。ユーザーが「オプションの診断データ」を有効にしている場合、システムはこれらのエージェント使用状況レポートをMicrosoftへのアップロード用にキューに入れます。
テストの結果、標準的な米国環境では、このオプションの診断トグルはデフォルトで有効になっていることが確認されました。ユーザーは「設定」>「プライバシーとセキュリティ」>「診断とフィードバック」に移動してオプションデータの送信を無効にすることで、オプトアウトすることが可能です。
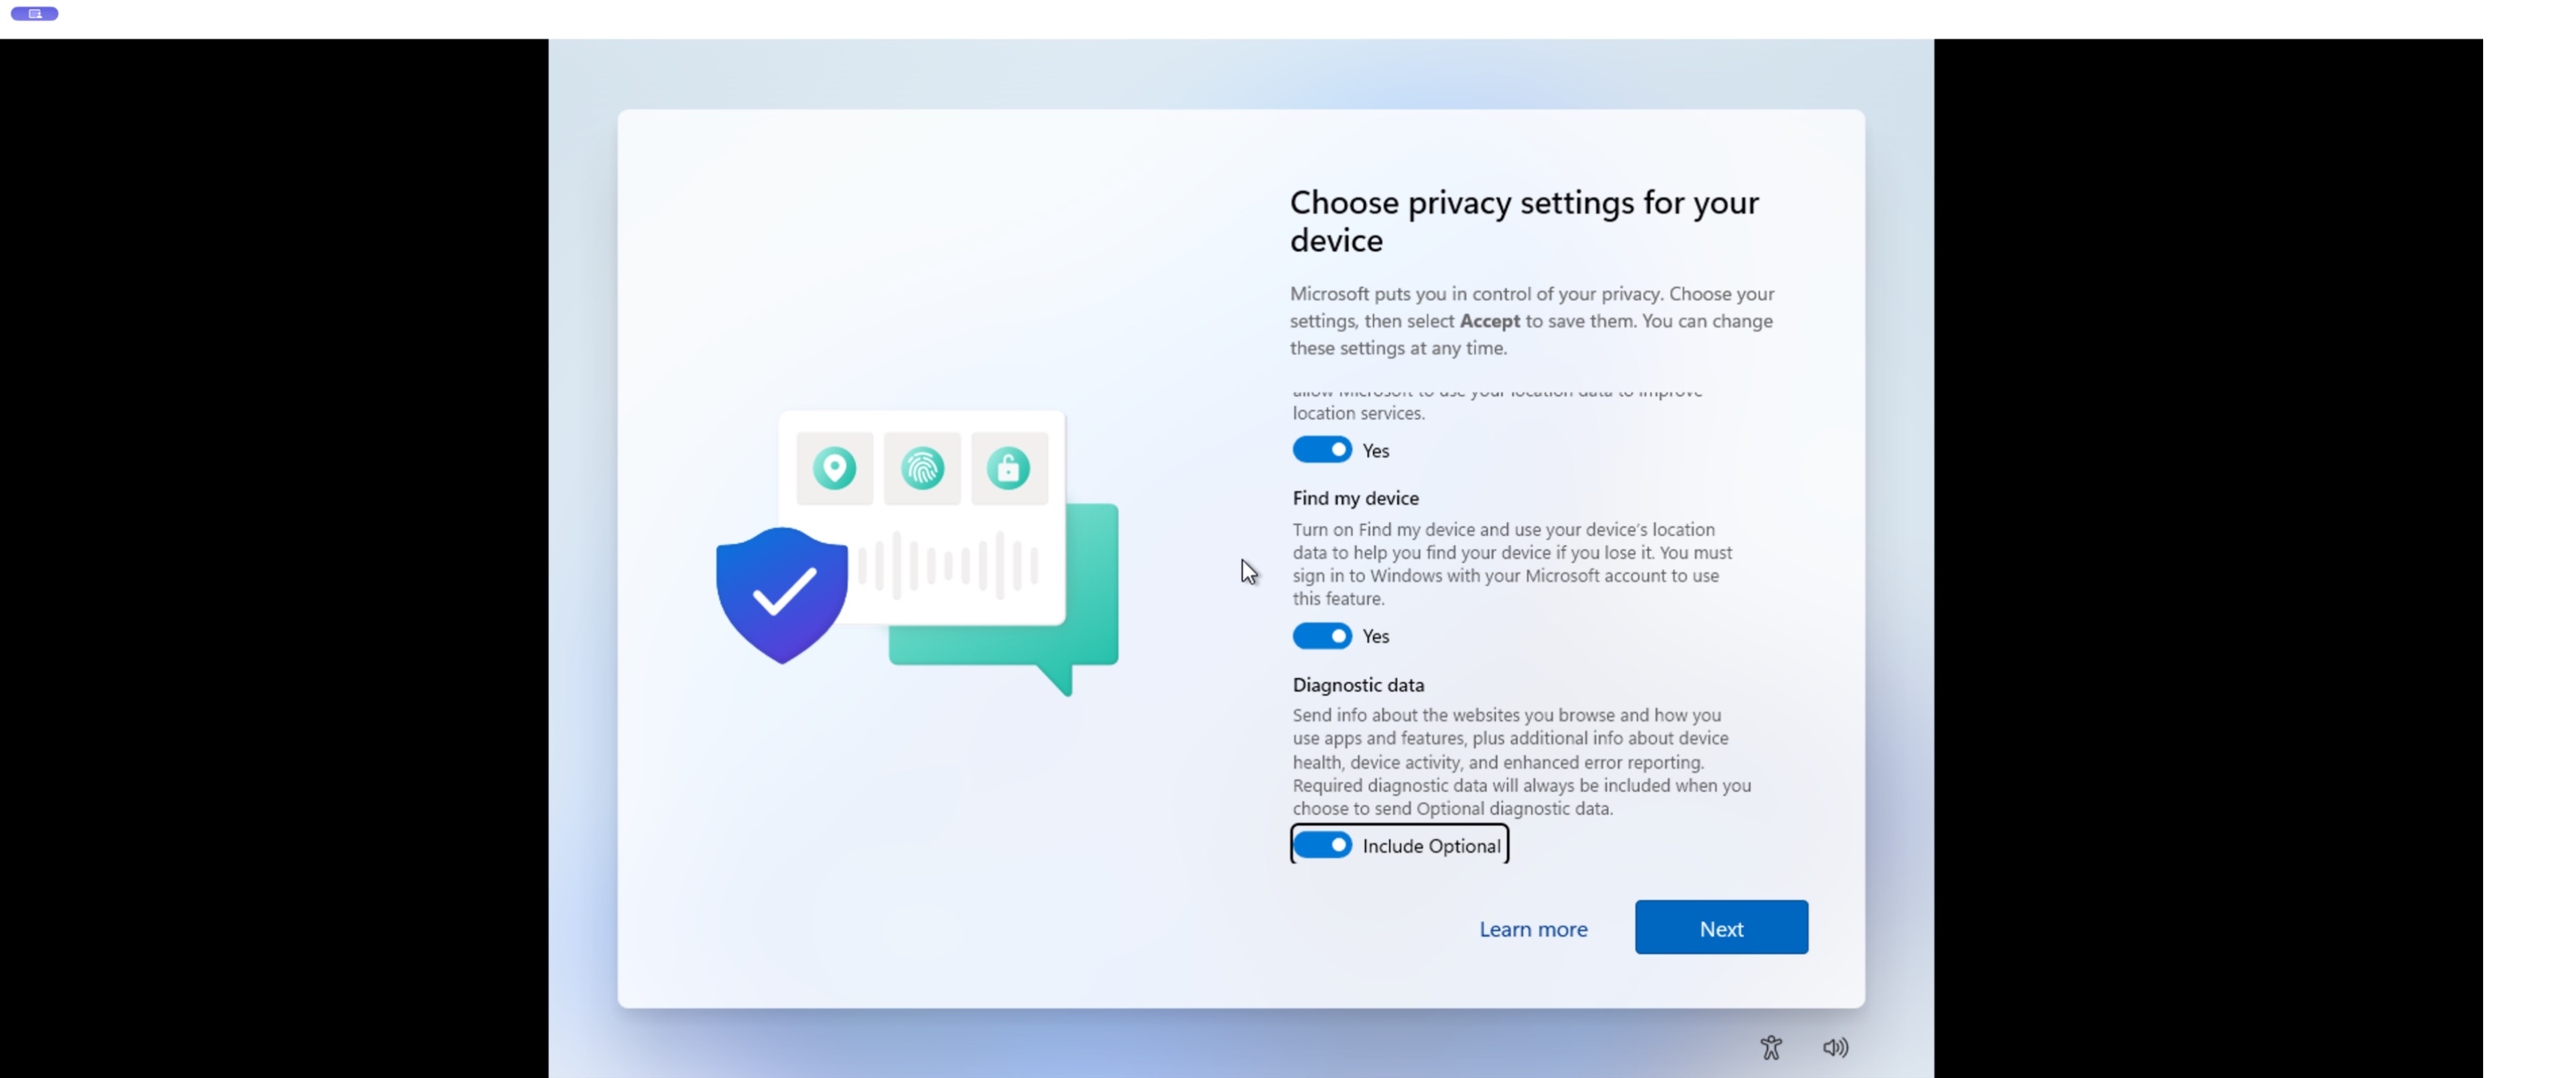
この視覚情報は、標準的な米国環境においてオプションの診断データがデフォルトで有効になっているという調査結果を確認するものです。
Hacker Newsの読者の反応
- 代替案: あるコメント投稿者は、多くのシングルプレイヤーゲームがシステム上で完璧に動作することを指摘し、Linuxへの移行を有効なゲーミングプラットフォームとして提案しました。 コメント ↗
- 懐疑的: あるコメント投稿者は、Microsoftによって収集されるデータは、テレメトリに同意したユーザーのみが含まれているため、偏りがある可能性があると指摘しました。 コメント ↗
- 代替案: 別のユーザーは、Windows環境を避けたい人向けに、代替手段として特定のLinuxディストリビューションを推奨しました。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗