セキュリティ研究者が、uBlock Originにおいて、悪意のあるウェブサイトが他のあらゆるウェブページにおいて任意のJavaScriptを実行できる「ワンクリック」の普遍的なクロスサイトスクリプティング(XSS)脆弱性を発見しました。拡張機能が要素選択ツール(特定のページ要素をブロックするために使用されるツール)を処理する方法を悪用することで、攻撃者は標準的なセキュリティ境界をバイパスする「信頼された」フィルターを拡張機能にインストールさせることでした。
脆弱性のメカニズム
uBlock Originは、ユーザーが右クリックによって起動し、ページの特定の部分をブロックするためのルールを作成できる要素選択ツールを提供しています。この選択ツールは、ウェブページにiframeを注入することで実装されており、拡張機能のバックグラウンドスクリプトと通信して新しいフィルターを追加します。
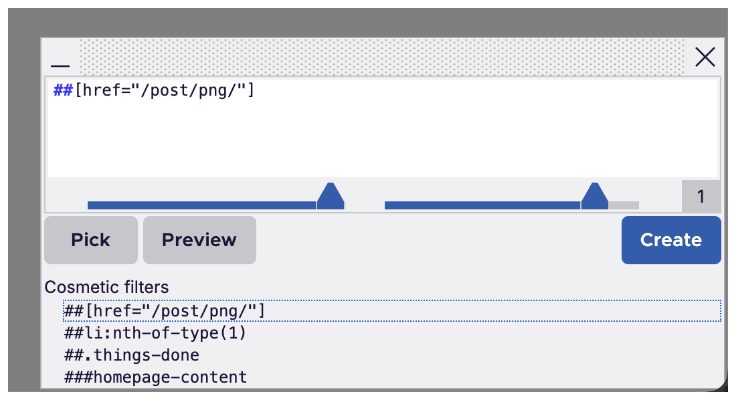
この画像は、XSS脆弱性において悪用された、ブロックルールを作成するための特定のツールを説明しています。
攻撃は、拡張機能の内部UUIDを抽出することから始まりました。uBlock Originには`fetch` APIをフックするデフォルトのフィルタールールがあるため、攻撃者のウェブサイトは結果として生じるXHRリクエストをフックして、この固有の識別子を盗み取ることができました。UUIDを取得すると、攻撃者は自身の悪意のあるサイト上で要素選択ツールを直接iframeとして表示することができました。
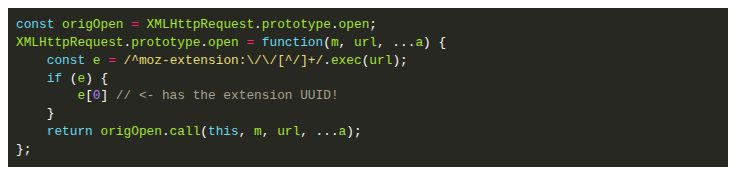
このスクリーンショットは、研究者が選択ツールをiframe化するために使用されたメカニズムをどのように特定したかについての技術的な背景を提供します。
「要素選択ツールは、攻撃者からのメッセージを受け取らないようにすべきです。」
— Universal XSS in uBlock Origin from website-driven element picker
信頼されたフィルターの密輸
選択ツールがiframe化されると、攻撃者はそれに対して`postMessage`コマンドを送信することができました。選択ツールは、これらのメッセージが正当な拡張機能のUIから送信されたものかどうかを本来検証していなかったため、新しいフィルターを作成する指示を受け入れてしまいました。
攻撃者は、フィルターのタイプ(「image」など)のみを意図したフィールドに、2つ目のフィルターを「密輸」することができました。このフィールドに改行を挿入することで、攻撃者は拡張機能にスクリプトレットを含む信頼されたフィルターを追加させることを強制できました。選択ツールを介して追加されたフィルターは自動的に「信頼された」ものとして扱われるため、注入されたスクリプトはユーザーが訪問する他のすべてのウェブサイトで実行される可能性がありました。
緩和策とセキュリティへの影響
この脆弱性はバージョン1.75.4で修正されました。修正では、本物の要素選択ツールがコンテンツスクリプトから受け取るシークレットパスワードを導入し、公式のUIのみがバックグラウンドスクリプトにコマンドを送信できることを保証しました。さらに、拡張機能は作成されるフィルターの内容を検証するようになり、密輸を防ぐ仕組みが追加されました。
この攻撃にはユーザーのクリックが必要でしたが、研究者は、悪意のあるサイトが埋め込まれた選択ツールの不透明度をゼロに設定することで、ツールを不可視にできることを指摘しました。これにより、サイトはユーザーがセキュリティを損なうツールを操作していることに気づかないまま、「作成」ボタンをクリックするように欺くことが可能になります。
Hacker Newsの読者の反応
- 代替案: あるコメント投稿者は、拡張機能がウェブサイトのDOM内にインターフェースを配置する根本的な設計自体が本質的にリスクを伴うものであり、脆弱性がないシナリオであってもデータ漏洩につながる可能性があると指摘しました。 コメント ↗
- 懐疑的: 別のユーザーは、uBlock Originが機能するために必要な広範な権限が、拡張機能をより脆弱な攻撃対象にしていると示唆しました。 コメント ↗
- 懐疑的: また、あるコメント投稿者は、この脆弱性が、ページコンテンツと直接やり取りを可能にするウェブ拡張機能の設計における危険性を浮き彫りにしていると述べています。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗