2011年のBurger Kingによるツイートは、本来は顧客をレストラン検索ページへ誘導するためのものだったが、突如としてユーザーをナチスの強制収容所をリスト化したWikipediaページへ送り届けるようになった。これはBurger Kingのソーシャルメディアアカウントがハッキングされた結果ではなく、第三者が10年以上前の投稿で使用されていた固有のBitly識別子を正常に再取得した「リンクハイジャック」イベントによるものであった。
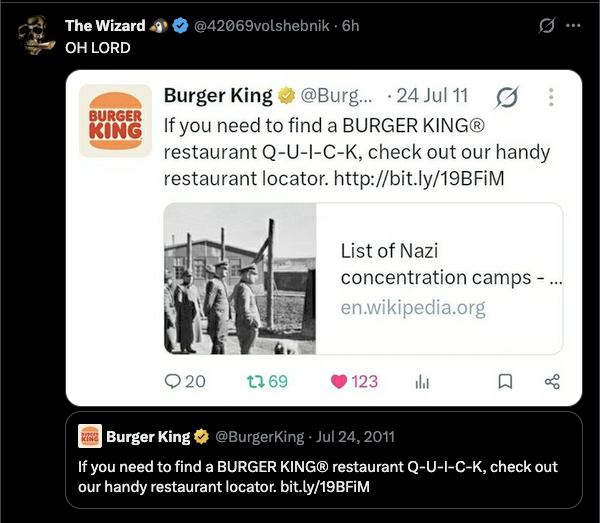
この画像は、Burger Kingの過去のソーシャルメディアコンテンツに関連する特定のハイジャックイベントを例証している。
リンクハイジャックの仕組み
Bitlyの短縮リンクは、プレフィックスと「バックハーフ」で構成されており、後者は遷移先を決定する固有の文字列である。通常、Bitlyのポリシーでは、作成したアカウントが削除された場合でも、これらのバックハーフは再利用できないことになっている。
しかし、欠陥によって悪意のある攻撃者がこれらの同じバックハーフを再度登録することが可能になっていた。このようにリンクが「ハイジャック」されると、元のツイートや広告自体は変更されないまま、遷移先だけが差し替えられる。これにより、攻撃者は元のブランドの認証情報を侵害することなく、権威のある過去の投稿から悪意のあるサイト、スパム、または無関係なコンテンツへとトラフィックをリダイレクトさせることができる。
HN Digestによる図表(ransomnews.comの報告数に基づく)。数値はソースの記載通り。
「リンクの所有権がBitly側で移転したため、古いツイートは新しい所有者が選択した場所へ読者を送るようになっている。」
— Old Bitly links hijacked in Burger King, McDonald’s and Trump tweets
過去のハイジャックの証拠
過去のツイートを分析したところ、この挙動の注目すべき事例がいくつか明らかになった。2011年6月のMcDonald'sのツイートは、9月11日の攻撃に関するWikipedia記事にリダイレクトすることが判明し、2011年7月のBurger Kingのツイートはナチスの強制収容所リストにリダイレクトされていた。
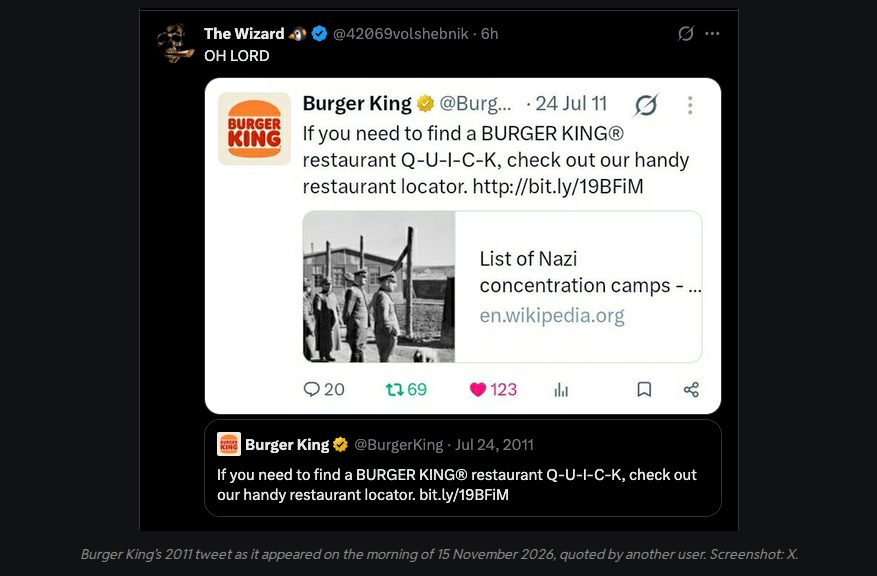
この視覚資料は、2026年後半にユーザーによって観察されたハイジャックされたリンクの遷移先を証拠として提供している。
2009年から2013年までのDonald Trumpのツイートに含まれる97件のBitlyリンクを調査したところ、49件が後年再作成されており、そのほとんどは2023年5月のわずか17分間の間に集中していた。他のリンクは、最近では2026年11月にもハイジャックされており、Robloxのプロフィール、YouTube動画、およびJeffrey Epsteinに関するWikipediaページを指し示していた。
技術的な不一致とブランドへの影響
研究者は、リンクの作成日を表示するBitlyの公開情報ページを確認することで、ハイジャックを検証した。ハイジャックされたBurger Kingのリンクでは、ツイート自体は2011年に投稿されているにもかかわらず、作成日は2026年11月15日と表示されていた。この不一致は、識別子が二度発行されたことを裏付けている。
この事件は、リンク短縮サービスを利用する際の重大なトレードオフを浮き彫りにしている。短縮サービスは簡潔さとトラッキングを提供する一方で、「ゾンビリンク」のリスクをもたらす。ブランドが短縮リンクを維持しない、あるいはサービスプロバイダーが識別子のロックに失敗した場合、古いコンテンツが意図しない目的地へのリダイレクトトラフィックの媒介となる可能性がある。
Hacker Newsの読者の反応
- 代替案: あるコメント投稿者は、セキュリティを確保し、照明の暗い場所でのQRコードの信頼性を向上させるために、自社でホストするリンク短縮サービスを使用していると共有し、そのようなサービスは社内で比較的簡単に構築できると指摘した。 コメント ↗
- 体験談: 別のユーザーは、以前は信頼できる組織によってCNAME経由で使用されていた古いドメインからスパムを受け取った経験を語り、ドメイン管理者はこれらのリンクを積極的に監視し、廃止すべきであることを示唆した。 コメント ↗
- 懐疑的: あるコメント投稿者は、現在の状況において、企業や顧客にとってリンク短縮サービスを使用することの実際の価値提案について疑問を投げかけた。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗