現在、クラウド環境の約64%が、Apache HTTP ServerのHTTP/2モジュール(mod_http2)における重大なレースコンディションであるCVE-2026-119618に対して脆弱なリソースをホストしている。この欠陥により、リモートの未認証の攻撃者がヒープメモリの破損を引き起こすことが可能になり、Webサーバープロセスと同じ権限で任意のコマンドを実行できる可能性がある。
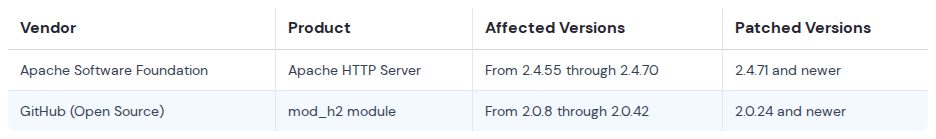
このスクリーンショットは、脆弱性の影響を受けるApache HTTP Serverの特定のバージョン(2.4.55から2.4.70)およびmod_h2ビルドの明確な参照を提供する。
ヒープ破損のメカニズム
CVE-2026-119618として特定されたこの脆弱性は、並行実行のレースコンディションに起因する。mod_http2モジュールが共有リソースを処理する際、assign_headers()関数がスレッドを適切に同期できず、メモリの破損を招く。
HN Digestによるwiz.ioの報告数値に基づく図。数値はソースの記載通り。
この同期の欠如を悪用することで、攻撃者はホストサーバーのヒープメモリを破壊することができる。このメモリ破損は、リモートコード実行(RCE)への直接的な経路となるため、深刻度の高い欠陥とみなされる。
「これが正常に悪用された場合、リモートの未認証の攻撃者はヒープメモリを破壊し、任意のコード実行(RCE)を達成することができる。」
— Critical RCE Vulnerability in Apache HTTP Server: Everything You Need To Know | Wiz Blog
クラウド環境における露出
Wizのデータは、クラウドベースのインフラストラクチャにとって重大なリスクがあることを示唆している。侵害されたApacheインスタンスは侵入経路として機能する可能性があるため、攻撃者はその侵害を利用して隣接するマイクロサービスへ横方向に移動したり、クラウドのメタデータエンドポイントにアクセスしたりする可能性がある。
この問題の規模は注目に値する。クラウド環境の64%が脆弱である一方で、それらのインスタンスの半分以上が公開アクセス可能であり、脅威アクターによる攻撃の成功確率を高めている。
修正および緩和策
主な修正策は、Apache HTTP Serverをバージョン2.4.71以降にアップグレードすることである。GitHubからスタンドアロンのmod_h2ビルドを管理している場合は、モジュールを2.0.42より新しいバージョンに更新する必要がある。
即時のアップグレードが不可能な場合、セキュリティチームはHTTP/2のサポートを完全に無効にすることでリスクを軽減できる。これは、設定ファイル(例:httpd.conf)を編集してh2およびh2cの参照を削除し、サーバーをHTTP/1.1のみに制限することで実現される。
Hacker Newsの読者の反応
- 代替案: あるコメント投稿者は、メモリ破損からリモートコード実行への技術的な飛躍に疑問を投げかけ、メモリ破損だけでは必ずしも機能的なRCEに等しくはないと示唆した。 コメント ↗
- 懐疑的: ある読者はレポートのメタデータの正確性に懐疑的な見方を示し、モジュールのGitHubへの帰属が自動生成されたコンテンツの結果である可能性を指摘した。 コメント ↗
- 技術的な指摘: 別のコメント投稿者は、制御可能なメモリ破損は、プロセスの権限によっては任意の操作やカーネルレベルのアクセスにつながる可能性があると主張した。 コメント ↗
Hacker Newsのスレッドで出た意見の要約です。事実として検証されたものではありません。 議論の全文を読む ↗