盗まれた一組の資格情報を利用して、攻撃者は、不要になった後も長期間アクティブなまま残っていた信頼されたベンダーのロールを悪用し、10以上の組織に同時に侵入した。攻撃者はこれらの資格情報を使用して、複数の企業のプロダクションデータベースのバックアップや顧客プロファイルファイルを密かに引き出した。システムログ上ではアクセスが正当に見えたため、標準的なセキュリティチェックを回避した。

この画像は、一組の盗まれた資格情報がいかに攻撃者に複数の組織への到達を可能にしたかという、侵害の核心的な概念を説明している。
忘れられた信頼のメカニズム
この侵害が発生した理由は、多くの企業がQuboleの使用を停止した後も、同プラットフォームのためのアクティブなクラウドロールを維持していたためである。これらの「休止状態」のロールは、攻撃者が標的にした機密データのほぼすべてを読み取る権限を依然として保持していた。
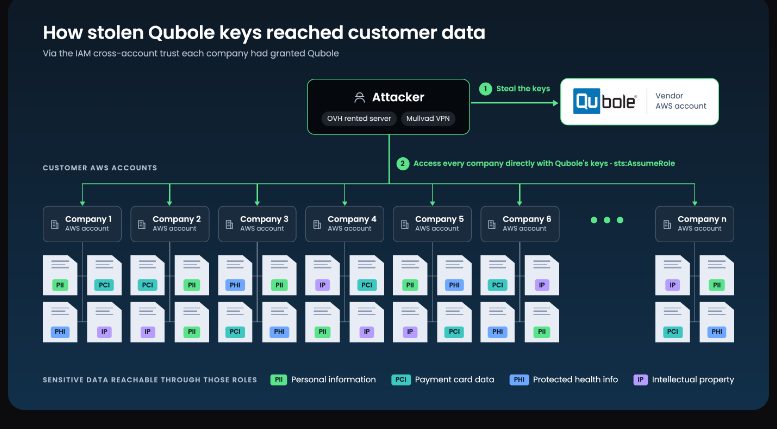
この画像は、記事で説明されているサプライチェーン攻撃の主要な視覚的表現として機能する。
組織がAWSの推奨事項に従って統合を設定していたため、攻撃者は正しいExternalIdコードを提示することができた。クラウドプロバイダーにとって、その活動はQubole自身からのものに見えたが、実際にはレンタルされたOVHサーバーとMullvad VPNから発生していた。
「信頼されたベンダーが侵害された場合、ベストプラクティスに従うだけでは不十分である。なぜなら、攻撃者のアクセスは本物であり、すべてのログにおいて正当に見えるからである。」
— Inside the Qubole Supply Chain Attack: How Sentra Found It
戦術とデータ流出
攻撃者は、価値の低いロールで低速のテストフェーズを開始した後、迅速に数千の顧客プロファイルファイルの大量ダウンロードへと移行した。最終的に彼らは、検知を避けるために異なるVPNアドレスからプロダクションデータベースのバックアップを引き出した。
リーチを拡大するため、攻撃者はさらに多くの資格情報を収集するためにいくつかの手法を使用した。これには、Secrets Managerからのシークレットの一括取得、SSM Parameter Storeからの復号済みパラメータの読み取り、およびパスワードを含む起動スクリプトが含まれるEC2ユーザーデータのスクレイピングが含まれる。
検出と緩和の限界
Sentraは流出したファイルのコンテンツを独自のデータマップと比較することで攻撃を追跡し、最終的にその範囲を少数のS3バケットに絞り込んだ。彼らは、異常な動作を示しながら特定のバケットに到達する権限を持つ唯一の外部アイデンティティとしてQuboleを特定した。
クラウドセキュリティにおける重大な制限の一つは、多くのストレージシステムがデフォルトですべてのファイル読み取りを記録しないことである。暗号化ログやファイルアクセスログはいくつかの証拠を提供したが、盗まれたデータの実際の量はログでキャプチャされたものよりも多い可能性がある。
この事件は、それらの慣行が常時アクセスを許容している場合、サプライチェーン攻撃に対してベストプラクティスに従うだけでは不十分であることを示している。緩和には、ベンダーの権限を今日必要なものだけに縮小する「ゼロトラスト」アプローチと、信頼されたアイデンティティが攻撃者のように振る舞ったときにフラグを立てるデータ検出およびレスポンス(DDR)が必要である。