Rustはメモリ安全性の高さで知られているが、MicrosoftのFORGE Labは、言語の標準ライブラリ(stdおよびcore)がその安全性の保証を維持できていない複数の事例を発見した。これらのバグは、標準ライブラリの基礎となるインフラの多くが、生のポインタやオペレーティングシステムとの相互作用を管理するために「unsafe」ブロックに依存しているために発生する。これらの内部ブロックが安全性の契約を破った場合、システムは未定義動作にさらされる可能性があり、Linuxカーネル、Android、Cloudflareのインフラなど、Rustベースのソフトウェアに依存する数十億人のユーザーに影響を及ぼす可能性がある。
Unsafe Rustの仕組み
Rustは豊かな型システムと所有権モデルを通じて安全性の保証を実現しているが、低レベルの操作のために「unsafe」ブロックを許可している。これらのブロックにおいて、プログラマーはコンパイラが自動的に検証できない不変条件(インバリアント)に対する責任を負う。ライブラリが「健全(sound)」であるためには、ユーザーが安全なAPIとどのように相互作用したとしても、基礎となるunsafeコードが未定義動作を引き起こさないことを保証しなければならない。
「そのコードが安全性の契約を破ったとき、安全なRustであっても、言語が防ぐように設計されている動作に遭遇する可能性がある。」
— Memory Safety Bugs in Rust Standard Library
誤った信頼のパターン
主要な失敗パターンの一つは「パニック安全性」に関するものである。もし関数が安全性の不変条件を破り、その後にパニックを起こすコードを呼び出した場合、不変条件が復元される前にプログラムがアンワインドされる。これにより、デストラクタが無効なメモリ上で実行される可能性のある、壊れた状態のシステムが残される。FORGE LabはMapWindows::cloneにおいてこれを特定した。ここでは、クローン操作中のパニックによってデストラクタが初期化されていない値にアクセスすることになる。
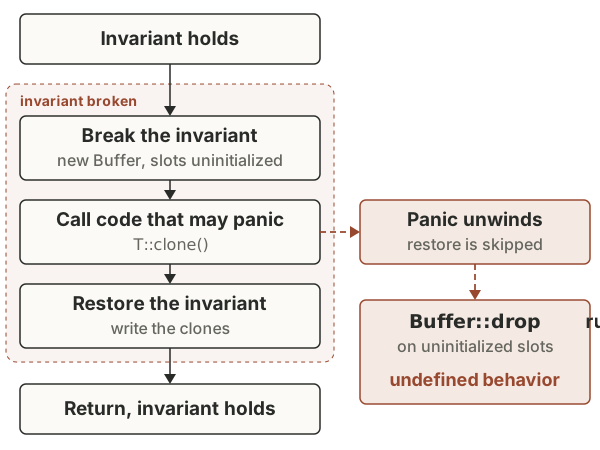
この図は、安全性の不変条件が復元される前にプログラムがアンワインドされる「パニック安全性」の失敗パターンを説明している。
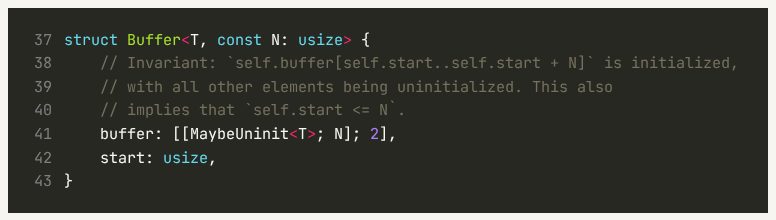
このスクリーンショットは、本文で言及されているMapWindows::cloneのパニック安全性のバグに関する具体的なコードコンテキストを提供している。
第二のパターンは、ユーザー提供の実装を信頼することに関するものである。例えば、研究者たちはstr::replaceがカスタムパターンによって騙され、非UTF-8のStringを作成できることを発見した。ライブラリは1バイトの文字列パターンがASCIIであると想定していたため、特定のチェックをバイパスし、カスタムパターンによってStringオブジェクトに無効なUTF-8バイトを注入することを許容してしまった。
このスクリーンショットは、str::replaceがカスタムパターンによって騙された第二の失敗パターンを例示している。
システムへの影響と未解決の問題
これらの脆弱性は、Rustが重要なインフラでますます使用されているため、重大な意味を持つ。MicrosoftはRustを社内のTier-1言語に指定しており、LinuxカーネルやBunのような主要なプロジェクトがコードをRustへ移行している。「std」のような基礎的なライブラリにおけるバグは、エラーが発生した特定の行をはるかに超えて影響が波及する可能性がある。
研究チームはRustのメンテナと協力してこれらの問題を報告し修正したが、そのプロセスは、すべてのメモリ割り当てやトレイトの実装を監査することの固有の難しさを明らかにした。報告時点で、いくつかの問題は未解決のままであり、高レベルの安全性を低レベルのパフォーマンスと両立させる言語において、完璧な健全性を維持し続けることが継続的な課題であることを浮き彫りにしている。