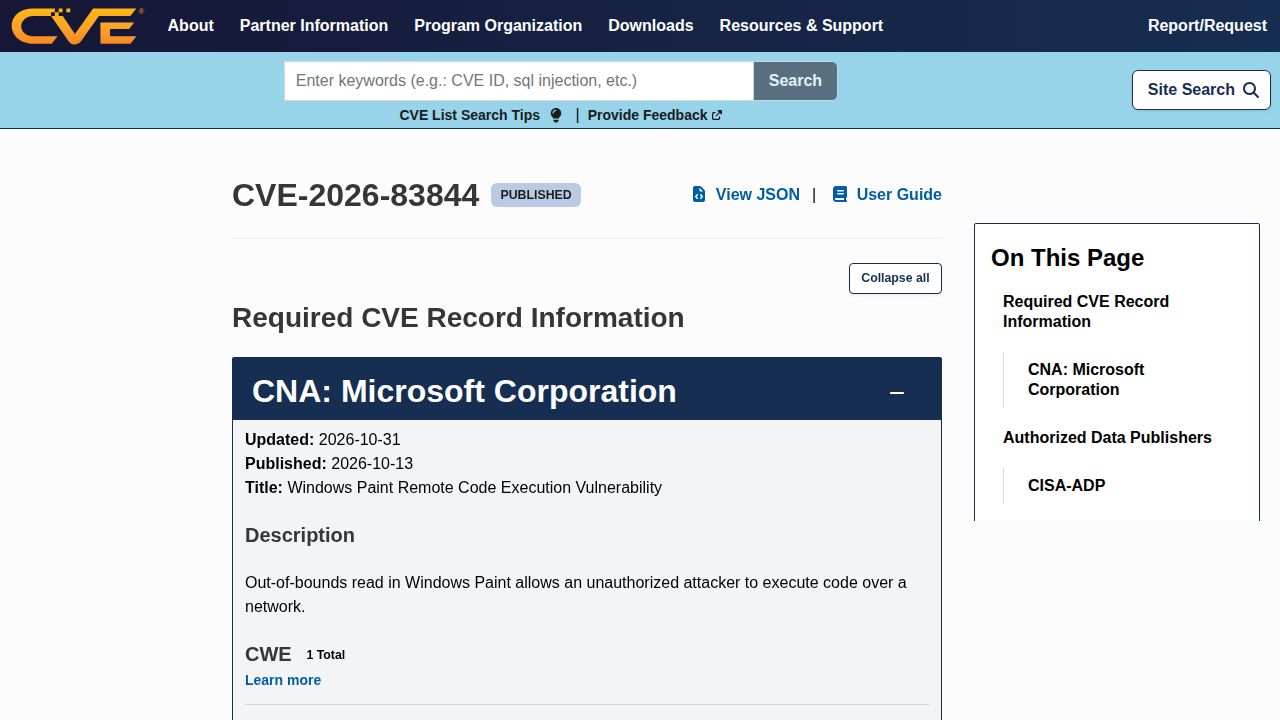
クラシックな「mspaint.exe」ユーティリティとは大きく異なる最新のMS Paintアプリケーションにおいて、リモートコード実行(RCE)の脆弱性(CVE-2026-83844)が特定されました。レガシーなバージョンとは異なり、現在の「Paint」アプリにはレイヤーや背景削除などの高度な機能が含まれており、より複雑なソフトウェアコンポーネントへと進化しています。この脆弱性は、バージョン11.0.0.0から11.2605.91.0未満までの範囲に影響を与えます。
CVEの開示によると、認証されていない攻撃者がネットワークを介して影響を受けるサービスに特別に細工されたパケットを送信することで、この欠陥を悪用できる可能性があるとのことです。この記述は、アプリケーション、あるいはそれに関連するサービスがネットワーク経由で到達可能であることを示唆しており、この特性はユーザーの間で大きな懐疑心を引き起こしています。一部の観測者は、この脆弱性がユーザーの操作や認証を必要としないように見えることを指摘しており、このバグの「リモート」な性質がアプリの現代的なアーキテクチャによるものなのか、あるいはCVEドキュメントにおける定型的な報告ミスなのかという疑問が生じています。
この欠陥の修正には、アプリケーションをパッチ済みのバージョンに更新する必要があります。一部のユーザーからは、標準的なWindows Updateを通じて修正が自動的に適用されず、Microsoft Storeを介した手動での更新が必要であったという報告があります。提供されたデータからは、ペイントアプリケーションがどのようにネットワークアクセス可能なサービスを公開しているのかという具体的な仕組みは依然として不明ですが、この脆弱性は、レガシーなデスクトップツールをネットワーク機能付きの現代的なツールへと近代化することに伴うセキュリティ上の影響を浮き彫りにしています。