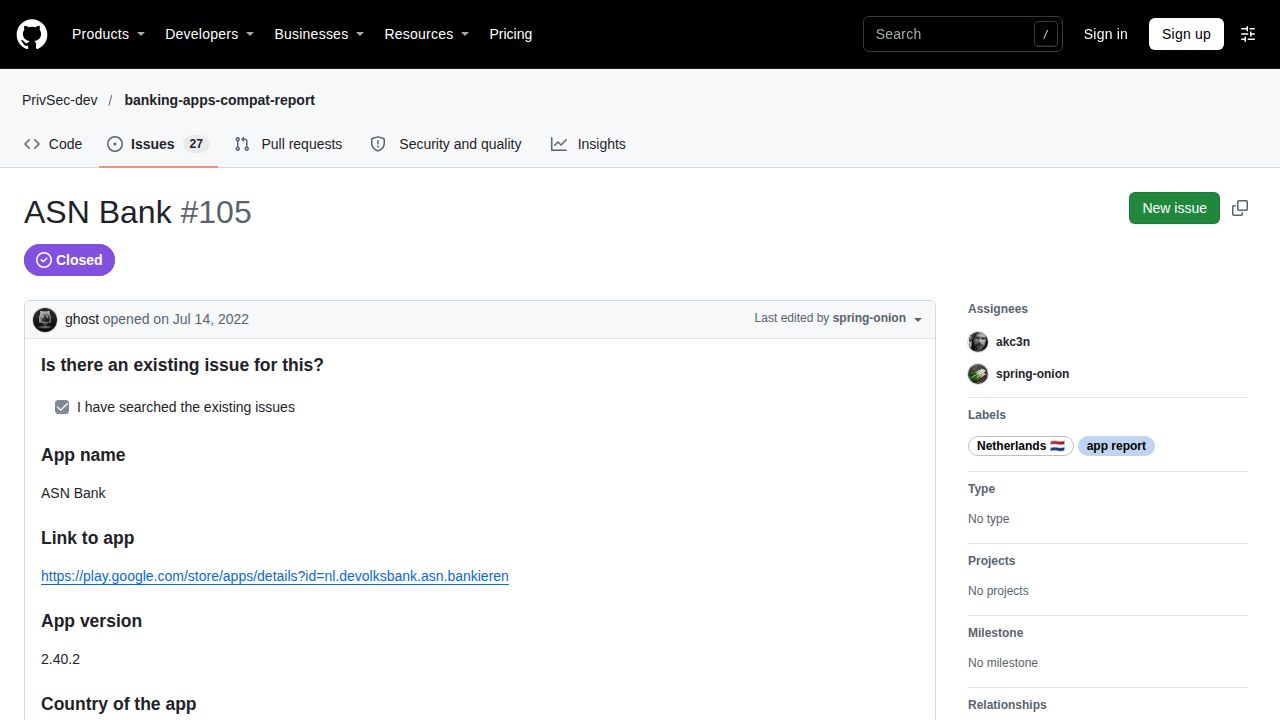
「理想主義的」で環境意識の高い機関として自らを売り込むオランダのASN銀行は、GrapheneOSを使用するユーザーをブロックしたことで批判を受けている。GrapheneOSは、不要なGoogleサービスを削除することでユーザーのプライバシーとセキュリティを強化するように設計された、堅牢なモバイルオペレーティングシステムである。この対立の原因は、ASNのモバイルバンキングアプリがiDEAL | Wero決済インフラを利用しており、同インフラが不正防止と取引セキュリティ確保のために厳格なデバイス整合性チェックを強制していることにある。
この技術的な遮断の核心にあるのは、GoogleのPlay Integrity APIによって提供される異なるレベルの整合性チェックの区別である。ユーザーからの報告および銀行自身の回答によると、アプリは「ctsProfile」チェックを要求している。この特定のチェックは、デバイスがGoogleのCompatibility Test Suite(CTS)に合格したことを検証するものであり、この要件はGrapheneOSのようなGoogleによって公式に認定されていないすべてのオペレーティングシステムを事実上除外する。GrapheneOSは、デバイスがルート化されておらず基本的なセキュリティ基準を満たしていることを確認する「basicIntegrity」チェックはパスできるが、公式のGoogle認定ソフトウェアスタックを実行していないため、「ctsProfile」の要件には適合しない。
ASN銀行は正式な苦情に対し、iDEAL | Weroは「通常のオペレーティングシステム向けの標準的なセキュリティチェック」を使用しており、代替システムでは取引の安全性が保証されないと回答した。銀行側は、共同決済イニシアチブによって確立されたセキュリティフレームワークに従わなければならないと主張している。これは重大なトレードオフを生んでいる。銀行がGoogleの独自のアテステーション(証明)に依存することで、大多数のユーザーに対して高い信頼性を提供できる一方で、主権的でプライバシーを重視するソフトウェアを優先する一部のユーザーを同時に排除しているのである。一部の観測者は、このような除外措置は、銀行が顧客に単一の独自の認証手段やプラットフォームを強制することを防ぐことを目的としたPSD3などの枠組みの下で、最終的に規制当局の監視を受ける可能性があると示唆している。
銀行側はこの問題を認めているものの、現時点でGrapheneOSユーザー向けの解決策を提供することはできず、将来に向けて代替オペレーティングシステムのサポートを検討している段階であると述べている。この状況は、標準化された高保証のセキュリティプロトコルの必要性と、ユーザーが制御可能な非独自のモバイル環境に対する需要の高まりとの間で、フィンテック分野における緊張が高まっていることを浮き彫りにしている。銀行が最終的に、Google認定のソフトウェアスタックを必要とせずにデバイスの整合性を検証できるハードウェアベースのアテステーションやその他の手法を採用するかどうかは、依然として不透明である。