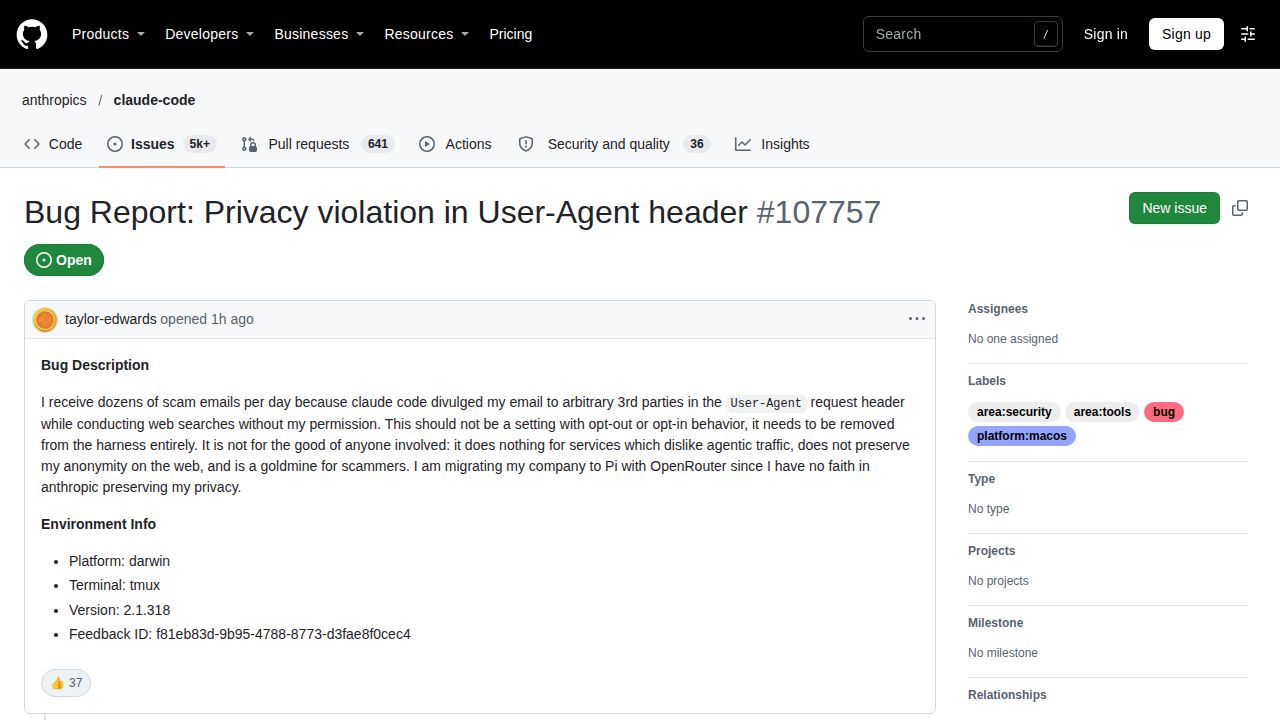
GitHubに提出されたバグ報告によると、AnthropicのAIモデル用公式コマンドラインインターフェース(CLI)であるClaude Codeが、サードパーティのウェブサイトに対してメールアドレスを公開することで、ユーザーのプライバシーを侵害している可能性があることが示されました。この問題は、ツールが自動ウェブ検索を行う際の挙動に焦点を当てており、リクエストのUser-Agentヘッダー内にユーザーのメールアドレスが含まれていると報告されています。このヘッダーは、リクエストを行っているソフトウェアを識別するためにウェブブラウザやツールによって送信される標準的なメタデータですが、今回のケースでは、個人を特定できる情報(PII)を運んでいるように見受けられます。
この挙動による実質的な影響として、対象となるユーザーにはスパムや詐欺的な通信が大幅に増加しています。ある報告者は、毎日数十通の詐欺メールを受け取っており、その中には氏名がフルネームで記載されたものもあったと述べています。これは、サードパーティのウェブサイトがリクエストヘッダーからメールアドレスを正常に収集していることを示唆しています。この報告では、これがユーザーの好みの問題やオプトイン機能ではなく、自動タスクの実行中にユーザーの身元を保護または匿名化するメカニズムを欠いた、ツールの現在の構造的な挙動であると強調されています。
コミュニティからの技術的な観察によれば、この挙動は一貫していないか、あるいはコンテキストに依存している可能性があります。一部のユーザーは、プライベートアカウントにログインしている最中にツールが企業のメールアドレスまで利用したと報告しており、ツールがセッションデータや身元をどのように管理しているかについて懸念が生じています。このツールは複雑なタスクの実行において「マシンスピード」と自律性を提供することを目的として設計されていますが、現在の実装はそれらの能力と引き換えにユーザーのプライバシーを犠牲にしているように見えます。これらの懸念から、一部のユーザーはツールのプライバシー保護に対する信頼を失い、PiやOpenRouterなどの代替サービスへの移行を開始しています。バグ報告は現在も未解決のままであり、ツールのウェブ検索機能におけるプライバシー保護メカニズムの切実な必要性が浮き彫りになっています。
正確にどれくらいのユーザーが影響を受けているのか、あるいはUser-Agentヘッダーを構築するコードベース内の具体的なロジックがどのようなものなのかは、依然として不明です。さらに、提供された資料では、この挙動をオプトアウトするための既存の設定があるのか、あるいは開発チームによって修正が優先されているのかについては明らかにされていません。パッチがリリースされるまで、このツールの自動ウェブ検索機能は、エージェントが相互作用するあらゆるサイトに対してユーザーの身元を漏洩させる文書化されたリスクを伴います。