OpenAIは、Linuxカーネルにおけるセキュリティ上の欠陥を体系的に特定および修正するために設計された、自律的な脆弱性調査パイプラインを開発しました。このプロジェクトは、個々の発見に対して継続的な人的努力を必要とすることが多い従来の手動セキュリティ調査から、拡張可能な自動プロセスへの転換を象徴しています。最先端のAIモデルを活用することで、このパイプラインは、Androidデバイスからクラウドインフラに至るまであらゆる基盤を支える、4,000万行を超えるコードベースを持つLinuxカーネルの膨大な複雑性をナビゲートすることが可能です。
このパイプラインは、発見、動的検証、脆弱性の評価、パッチ生成、および人間によるレビューという5つの明確な段階を経て動作します。発見フェーズでは、「Scout」エージェントが低権限ユーザーによる到達可能性に基づいて価値の高い監査ターゲットを特定し、「Analyst」エージェントがこれらのターゲットを潜在的な欠陥に対してスキャンします。検証された発見事項は、その後、隔離された仮想マシンでテストされ、クラッシュを伴う概念実証(PoC)が生成されます。システムは次に、これらの欠陥がローカル権限昇格(LPE)や情報漏洩につながる可能性があるかを評価し、最終的に候補となるパッチを生成します。2026年10月中旬の単一の実行において、このプロセスは2,308件の候補となる発見事項を特定し、1,724件の脆弱性を正常に再現し、948件の動作するLPEエクスプロイトを生成しました。
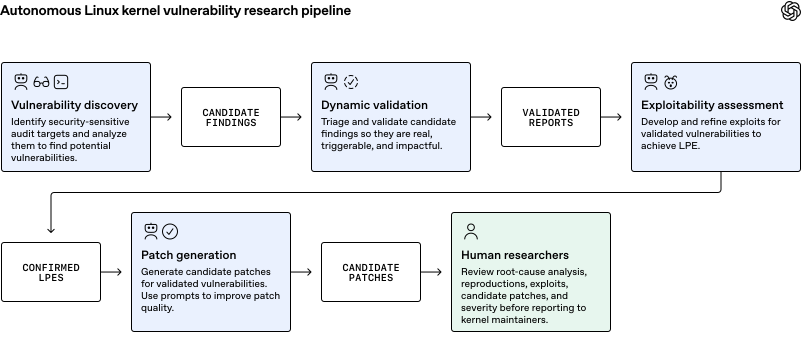
このパイプラインは、発見、動的検証、脆弱性の評価、パッチ生成、および人間によるレビューという5つの明確な段階を経て動作します。
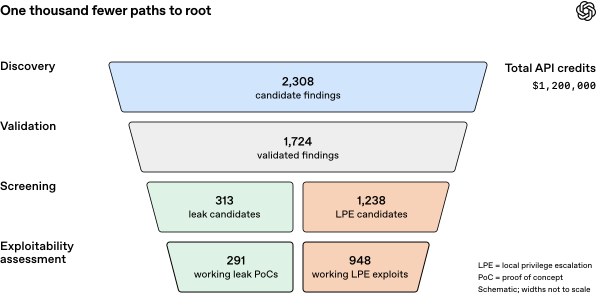
2026年10月中旬の単一の実行において、このプロセスは2,308件の候補となる発見事項を特定し、1,724件の脆弱性を正常に再現し、948件の動作するLPEエクスプロイトを生成しました。
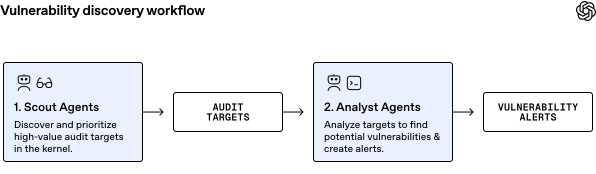
発見フェーズでは、「Scout」エージェントが低権限ユーザーによる到達可能性に基づいて価値の高い監査ターゲットを特定し、「Analyst」エージェントがこれらのターゲットを潜在的な欠陥に対してスキャンします。
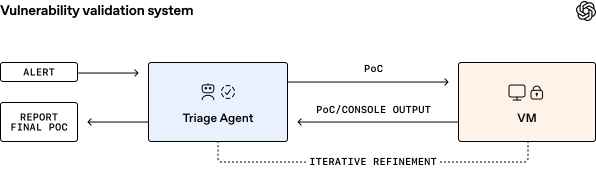
検証された発見事項は、その後、隔離された仮想マシンでテストされ、クラッシュを伴う概念実証が生成されます。
この自動化による経済的影響は甚大です。このパイプラインの実行コストはAPIクレジットで約120万ドルであり、LPEエクスプロイト1件あたりの平均コストは約1,279ドルとなりました。OpenAIは、これが従来のバグバウンティのコストのわずか一部であると指摘しています。例えば、LinuxカーネルのLPEエクスプロイトに対する過去のバウンティは20,000ドルから70,000ドルの範囲であり、発見されたエクスプロイトの仮想的な評価額は1,890万ドルから6,630万ドルに達することを示唆しています。しかし、OpenAIは、パッチが機能的に正しく、メンテナンス担当者に報告される前に既存のコーディングスタイルに適合していることを確認するためには、人間の専門家によるレビューが依然として重要な最終ステップであることを強調しています。このパイプラインは、大規模に新しいエクスプロイト手法を発見できますが、研究者らは、複雑なソフトウェアについては潜在的なバグを「底まで」洗い出すために、複数の反復的なスキャンが必要になる可能性があると示唆しています。短期的には、OpenAIは、十分なリソースを持つアクターにとって、パッチが適用されていないシステムへの低権限アクセスを持つことが、実質的にルート権限を持つことと同等になる可能性があると示唆しており、高信頼ソフトウェアやサンドボックスのような多層防御戦略の必要性を浮き彫りにしています。