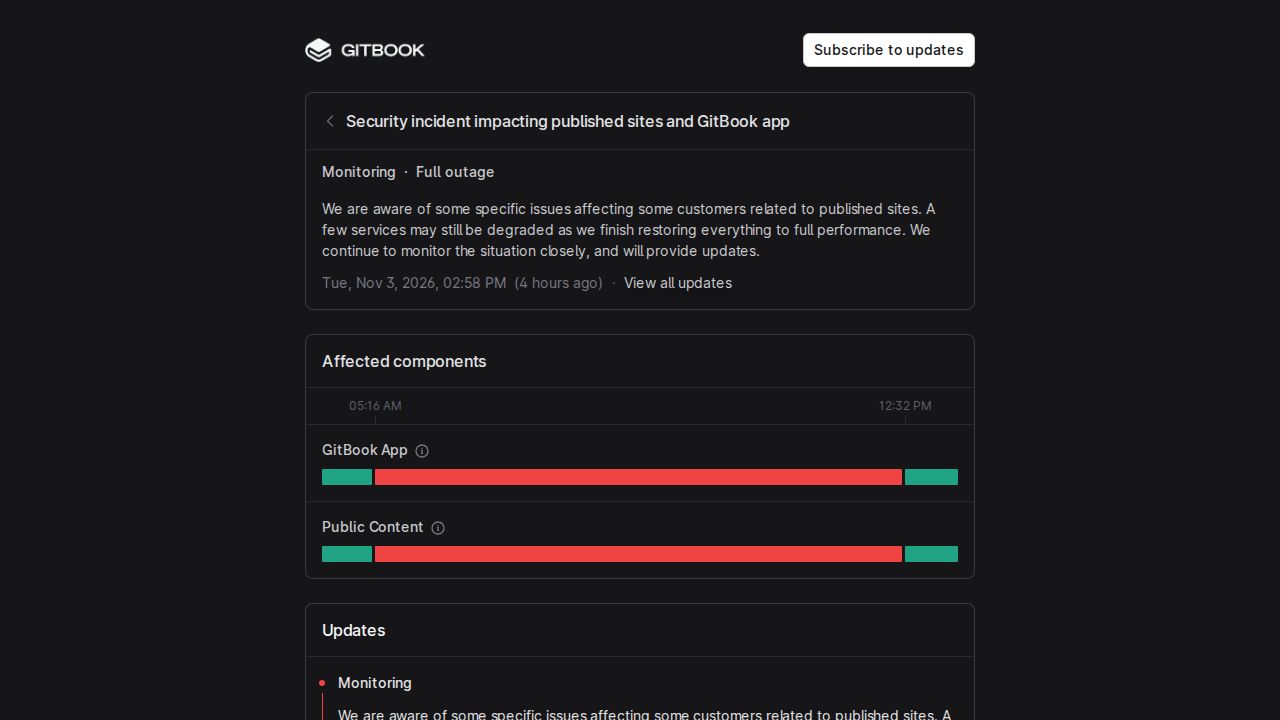
ドキュメントのホスティングおよび管理に使用されるプラットフォームであるGitBookは、2024年11月2日に始まる高度なセキュリティ侵害を経験しました。同社の開示によると、この事案はAIエージェントを利用して特定のインフラストラクチャ認証情報に不正アクセスを試みる高度な標的型攻撃を含むものでした。検知を受けて、GitBookは攻撃者を遮断し環境を保護するために、アプリおよび認証済みドキュメントサイトをオフラインにしました。同社はその後、すべてのインフラストラクチャシークレットを置き換え、サービスの完全なパフォーマンスへの復旧を段階的に進めています。
侵害に関する調査では、いくつかの種類の機密データが攻撃者によってアクセスされた可能性があることが示唆されています。これらには、Git Syncシークレット、GitBook APIトークン、および外部ツールをプラットフォームに接続するために使用されるサードパーティAPIトークンが含まれます。さらに、同社はサイト訪問者がGitBook Assistantに投げかけた質問にもアクセスされた可能性があると指摘しました。GitBookは、ドキュメント内の実際のコンテンツが変更された証拠は見つからなかったと述べていますが、これらの認証トークンの漏洩は、プラットフォームに紐付いた統合や自動化ワークフローにとって重大なリスクとなります。
影響を軽減するため、GitBookはすべての顧客APIトークンを無効化し、すべてのユーザーに即時の行動を求めています。ユーザーは、既存のGitBook APIトークン、および外部ツールを接続するために使用されるサードパーティAPIトークンやシークレットをローテートするよう指示されています。さらに、シークレットを使用した公開済みの統合やGitBook MCPサーバーを使用しているユーザーは、それらのシークレットをローテートし、サーバーを再認証する必要があります。同社が完全な事後分析を準備している一方で、一部のユーザーは公式のセキュリティ事案ページと会社のステータスページで提供されている情報の間に相違があることを指摘しており、インフラストラクチャ認証情報が最初にどのように侵害されたかに関するより具体的な技術的詳細を求めています。