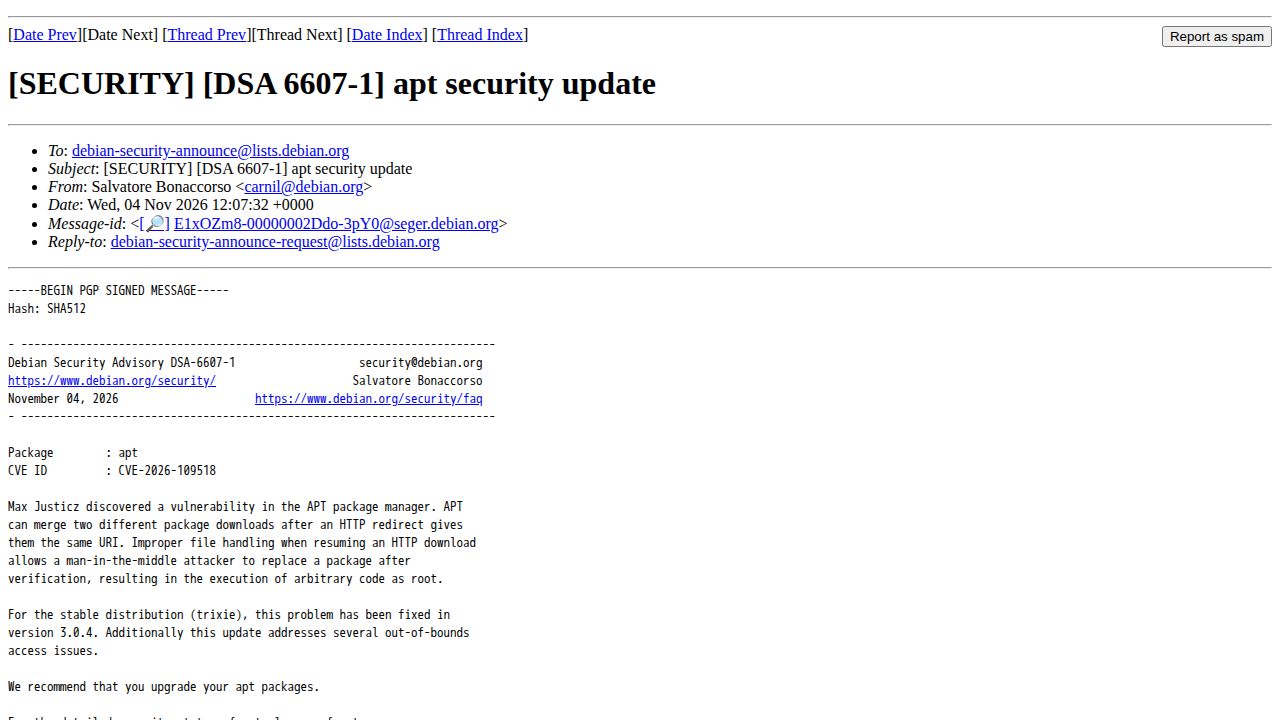
Debianプロジェクトは、CVE-2026-109518として特定されたパッケージマネージャー'apt'の脆弱性を修正するセキュリティアップデートをリリースしました。この欠陥は、'apt'がHTTPダウンロードの再開中にファイルのマージを処理する方法に起因します。具体的には、HTTPリダイレクトによって2つの異なるパッケージのダウンロードが同じUniform Resource Identifier(URI)を共有する場合、'apt'がこれらの異なるダウンロードを誤って単一のファイルにマージしてしまう可能性があります。この挙動により、中間者攻撃者がダウンロードプロセスに介入するための機会が生じます。
この脆弱性を悪用する攻撃者は、最初の検証が行われた後、かつダウンロードが完了する前に、正当なパッケージを悪意のあるものに置き換えることができます。'apt'が悪意のあるデータを既存のファイル構造にマージする可能性があるため、システムはroot権限で任意のコードを実行してしまう恐れがあります。このリスクは、パッケージの配信に暗号化プロトコルではなく標準的なHTTPが使用されている環境において特に顕著です。なぜなら、リダイレクトの仕組みは、ユーザーとサーバーの間に位置する第三者によって操作される可能性があるためです。
この問題を軽減するため、Debianは'trixie'ディストリビューション向けに'apt'のバージョン3.0.4をリリースしました。このバージョンではマージのロジックが修正され、いくつかの範囲外アクセス問題も解決されています。Debianのセキュリティポリシーは通常、既存リリースの安定性を維持するために修正をバックポートすることに焦点を当てていますが、このアップデートはパッケージのインストールプロセスの完全性を確保するために極めて重要です。ユーザーは直ちにパッケージをアップグレードすることが推奨されます。'unattended-upgrades'のような自動ツールはセキュリティの維持に役立ちますが、この脆弱性はダウンロードパス自体の完全性を検証することの重要性を強調しています。