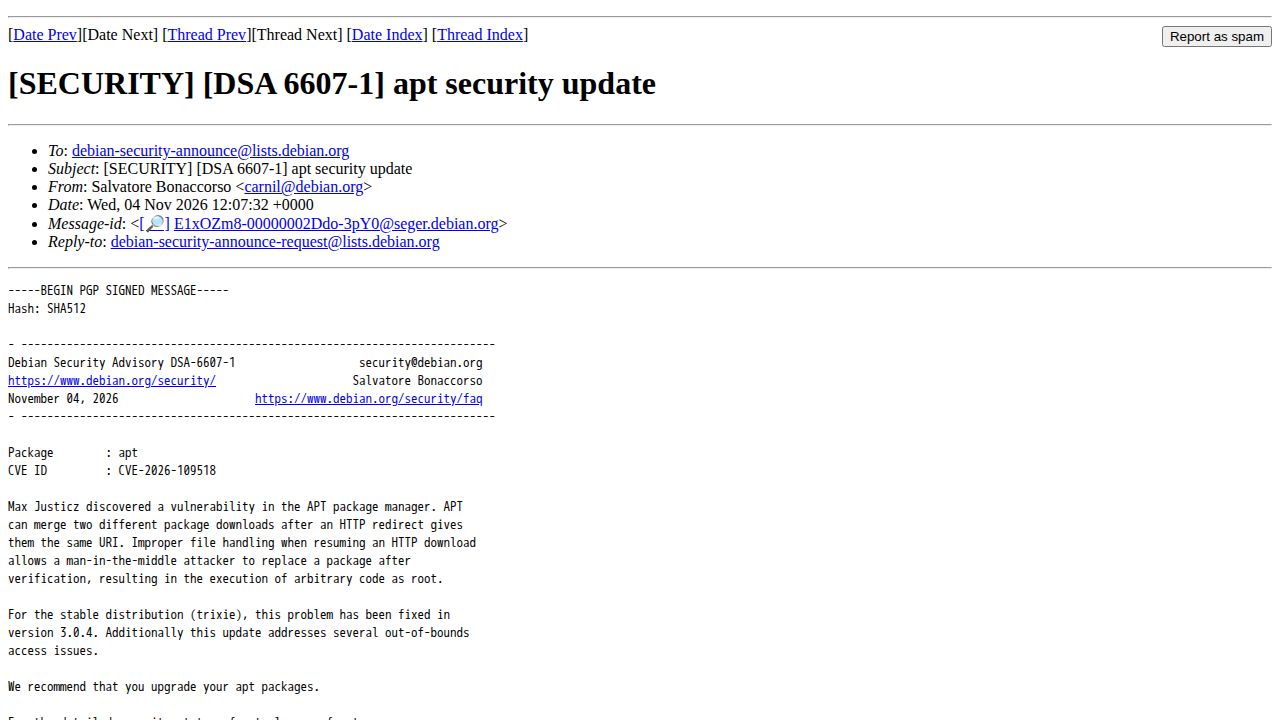
Debianセキュリティチームは、Debianベースのシステムでソフトウェアのインストールおよび管理に使用される主要なツールであるAPTパッケージマネージャーに関する重大な脆弱性について、アドバイザリ(DSA-6607-1)を発行しました。CVE-2026-109518として特定されたこの欠陥により、中間者(MITM)攻撃者がルート権限で任意のコードを実行できるようになります。これは、HTTPリダイレクトによって2つの異なるパッケージのダウンロードが同じURI(Uniform Resource Identifier)を共有する場合、APTがそれらをマージするように欺かれる可能性があるために発生します。HTTPダウンロードの再開中に不適切なファイル処理と組み合わさることで、攻撃者は最初の検証が行われた後に、正当なパッケージを悪意のあるものに置き換えることができます。
この技術的なメカニズムは、APTが暗号化されていない接続を介した断片化されたダウンロードを処理する方法に依存しています。トランスポート層が暗号化されていないため、MITM攻撃者はトラフィックを監視し、リダイレクトプロセスを操作することができます。APTが正当なパッケージであると期待するURIに悪意のあるファイルが関連付けられるようにすることで、攻撃者は標準的なダウンロード中に通常発生する整合性チェックをバイパスできます。この特定の脆弱性は、パッケージ配布にプレーンなHTTPを依存しているシステムにおける重大なリスクを浮き彫りにしており、トランスポート層の暗号化の欠如により、最終的なファイルが組み立てられる前にダウンロードフローを操作することが可能になります。
Debianはこの問題を解決するため、安定版ディストリビューション(trixie)向けにバージョン3.0.4をリリースしました。このアップデートは、いくつかの範囲外アクセス問題も解決しています。Debianプロジェクトは長年、PGP署名がパッケージに対して十分な整合性を提供すると主張してきましたが、この脆弱性は暗号化されていないHTTPを使用することに関連するリスクの実践的な例となっています。署名のみに依存する場合、最終的なファイルの真正性は確認できるものの、それらのファイルを取得およびマージするプロセスは依然として傍受に対してさらされていることになります。ユーザーは、不正なコード実行のリスクを軽減するために、直ちにAPTパッケージをアップグレードすることが強く推奨されます。