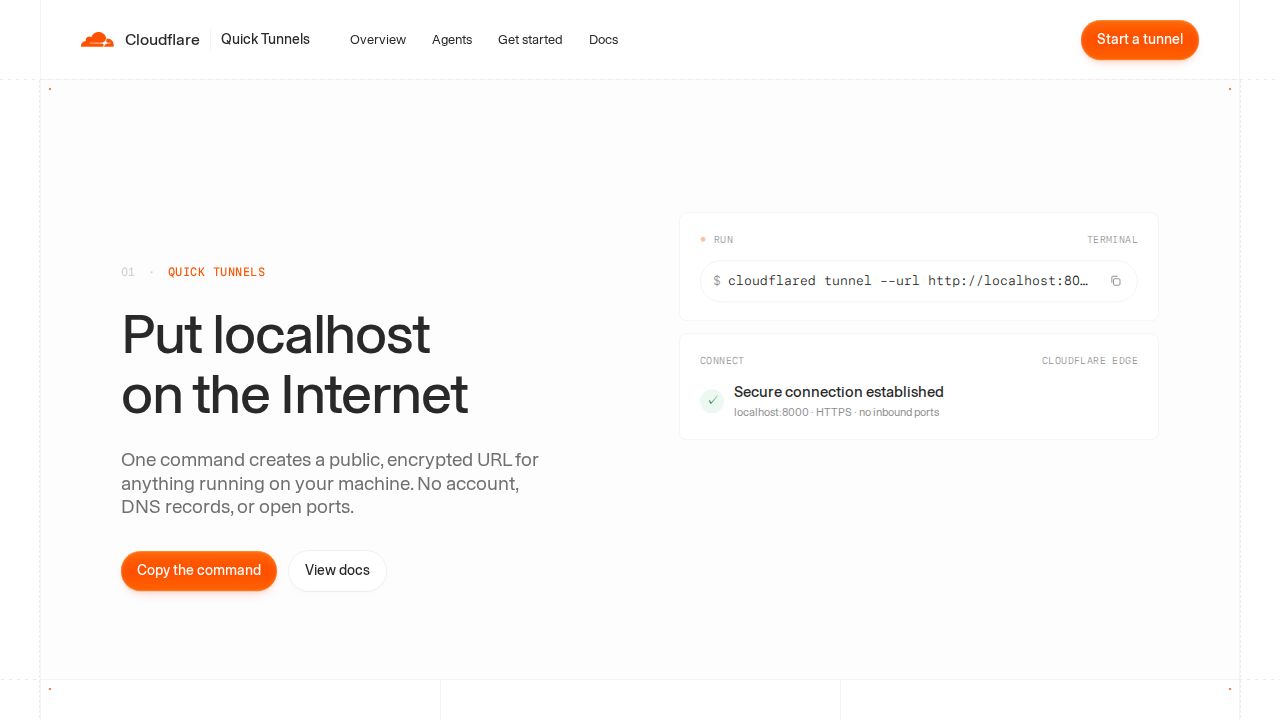
Cloudflareは、開発者がローカルプロジェクトを即座に共有できる「Quick Tunnels」という簡略化された手法を導入しました。この機能により、ユーザーは `cloudflared tunnel --url http://localhost:8000` といった単純なコマンドを実行するだけで、マシン上で動作しているあらゆるサービスから、ユニークでパブリックにアクセス可能なHTTPS URLを生成できます。他の多くのトンネリングソリューションとは異なり、この特定のワークフローではCloudflareアカウントの作成、手動のDNSレコード管理、複雑な設定ファイルが一切不要です。そのため、プレビューの共有、Webhookのテスト、またはコーディングエージェント用のエンドポイント提供といった、迅速な開発ループを主な対象として設計されています。
基礎となるメカニズムは、アウトバウンドのみのアーキテクチャに依存しています。ユーザーのルーターに未要求の着信トラフィックを受け入れる(通常はポートフォワーディングを必要とする)ことを求める代わりに、`cloudflared`コネクターは最寄りのCloudflareエッジロケーションに対して送信型の暗号化接続を開始します。このブリッジが確立されると、パブリックなリクエストはCloudflareネットワークを経由し、その既存の接続を通じて`localhost`にあるオリジンサーバーへと届けられます。通信はプライベートネットワークの内部から開始されるため、ユーザーの内部IPアドレスは隠されたまま、自動的なTLS暗号化やDDoS保護を含むCloudflareの標準的なインフラ機能を享受することができます。
Quick Tunnelsは高いアクセシビリティを提供しますが、永続的な本番環境のセットアップやVPNのようなプライベートネットワーキングツールとは大きく異なります。これらのトンネルは、永続的なホスティングではなく、一時的なタスクを目的としたエフェメラルなURLを提供します。また、このツールには自動化のための特殊な機能も含まれており、`--output json`フラグを追加することで、開発者はスクリプトやAI駆動のコーディングエージェントに直接マシン読み取り可能な結果を受け取ることができます。しかし、ユーザーからは、これらのクイックトンネルはダッシュボードなしで簡単に展開できる一方で、より広範な「Zero Trust」スイートを使用したより永続的な構成には、アカウント管理や異なるオペレーティングシステム間でのプラットフォームの安定性に関して異なる複雑さが伴う可能性があるとの指摘も上がっています。