2014年式のRenault Latitudeのドライバーは、夏時間の変更後に車両のダッシュボード時計が同期していないことに気づきました。設定メニューを調査したところ、「時刻設定」のオプションが完全に欠落していることが判明しました。Linux 2.6.28.10カーネルを実行するTomTom Carminat LIVEシステムであるユニットのファームウェアをリバースエンジニアリングした結果、オーナーは、正規のナビゲーションSDカードが挿入されない限り、ナビゲーションシステムが時刻設定メニューを隠すように設計されていることを突き止めました。このシステムは、デジタル著作権管理(DRM)を使用してSDカード固有のID(CID)と署名を検証しており、公式の地図を所有していないユーザーを事実上締め出していました。
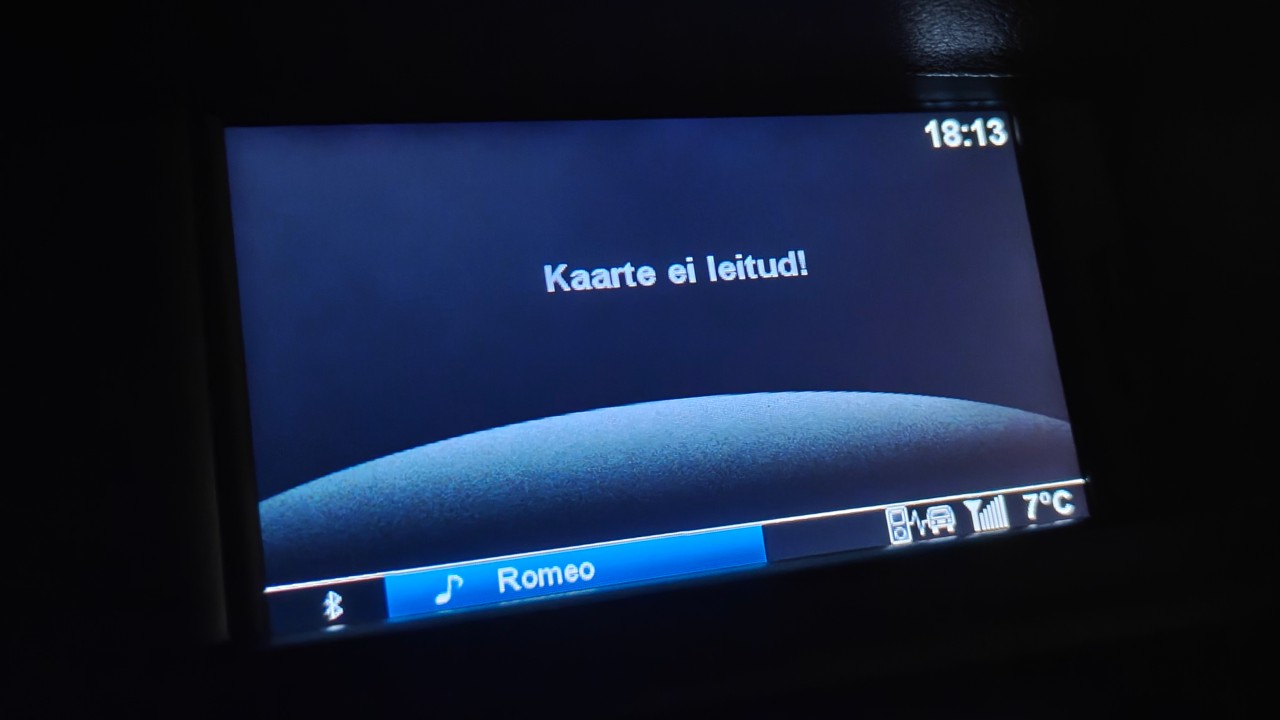
この視覚資料は、ナビゲーションSDカードの検証に失敗した際のシステムの動作を示しています。
システムのセキュリティアーキテクチャは、不正アクセスに対していくつかの障害を提示していました。ほとんどのパーティションは`noexec`権限でマウントされており、外部SDカード上のスクリプトやバイナリの実行を阻止していました。さらに、オーナーはスクリプトパーサーにパス・トラバーサル脆弱性を特定し、任意の場所にASCIIテキストを書き込むことが可能であることを見出しましたが、ルートファイルシステムは読み取り専用としてマウントされていました。これは、ディスクにコマンドを書き込むことができたとしても、それを実行したり、システム構成ファイルを直接変更したりすることはできないことを意味していました。これらの保護レイヤーは地図の海賊版を防ぐことを意図していましたが、結果として公式のハードウェアなしでは基本的な時計の調整さえもアクセスできないシステムを生み出してしまいました。
これらの制限を回避するために、オーナーはカーネルエクスプロイトで一般的な手法である`core_pattern`ファイルの操作を採用しました。パス・トラバーサル脆弱性を使用して`/proc/sys/kernel/core_pattern`に特定の文字列を書き込むことで、プロセスがクラッシュするたびにカーネルにペイロードスクリプトを実行するよう指示しました。その後、`/bin/dbus-monitor`を実行してクラッシュを誘発させ、システムバスへの接続に失敗させてSIGABRTをトリガーしました。これにより、カーネルはSDカード上のスクリプトをルート権限で実行するように強制され、`noexec`マウント制限を正常にバイパスして、オーナーはようやく隠された時刻設定メニューにアクセスすることができました。この脱獄は目的を達成しましたが、地図の海賊版防止のための設計が、基本的なユーザー機能に対して大きな摩擦を生んでいることを浮き彫りにしました。
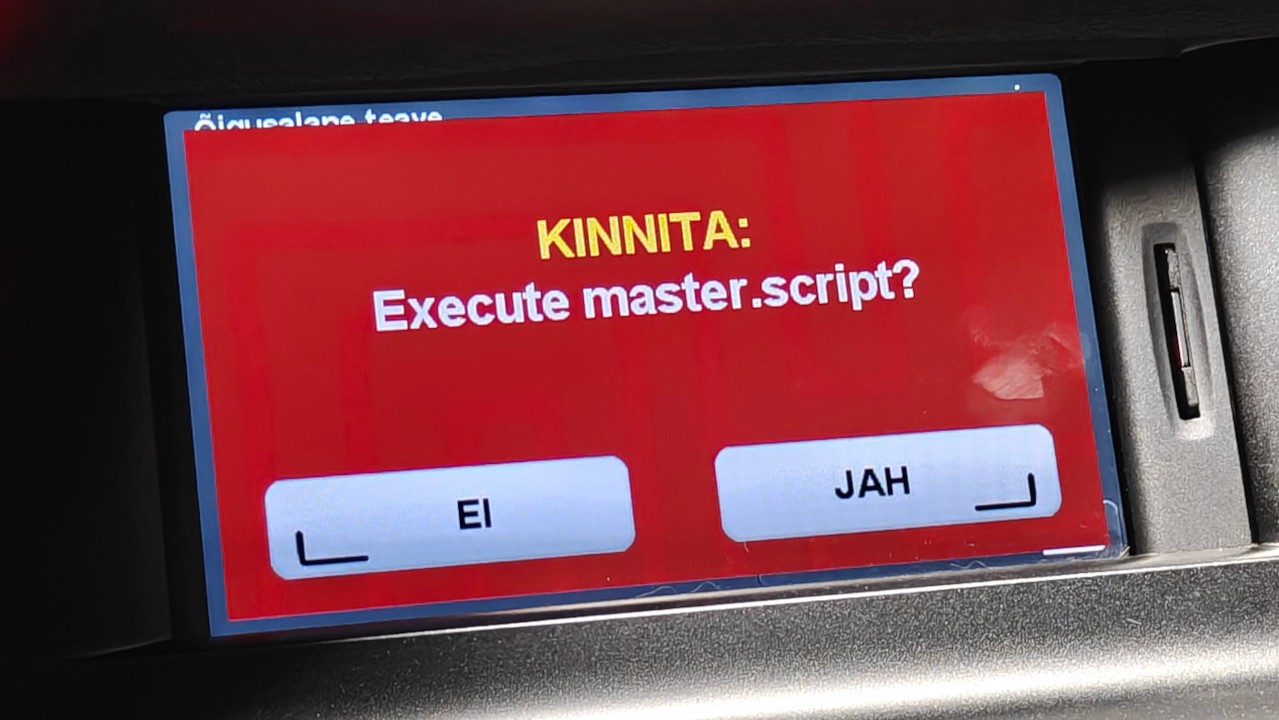
この画像は、ヘッドユニットのディスプレイ上でペイロードスクリプトが正常に実行された様子を示しています。