スウェーデン、ベルギー、ルクセンブルクのスーパーマーケットチェーンでは、夜間に冷蔵庫や冷凍庫の温度が予期せず上昇した事案が報告されている。これらの出来事は、今年初めにフランスで発生し、数百万ユーロの食品損失をもたらした大規模なサイバー攻撃に続くものである。最近の事案では、スウェーデンのCoopやICA、ベルギーおよびルクセンブルクのAhold Delhaizeなどの小売業者が、自社の冷却システムが「ITインシデント」または「冷蔵・冷凍システム」の問題によって影響を受けたことを確認しており、影響を受けたユニットを電力網から切断するための即時的な技術的介入が行われた。
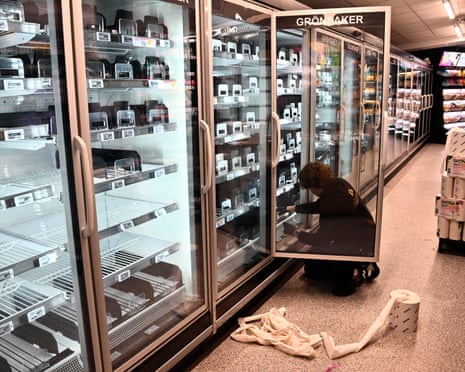
この画像は、冷却システムの問題を報告したスウェーデンのICAのような小売業者への物理的な影響を例証している。
これらの攻撃の背後にあるメカニズムは、産業用冷却システムを管理するために使用されるインターネット接続コントローラーの悪用である。フランスの事件では、ハッカーが最大700のスーパーマーケットのユニットを支配し、遠隔操作で設定を上書きして、温度を-27Cから50C以上にまで上昇させた。攻撃者は、サーモスタットを操作したり除霜プログラムを延長したりする前に、アラームシステムを無効化することができた。これらのシステムの多くは、遠隔メンテナンスや故障アラートを可能にするためにネットワーク化された、デンマークのDanfoss社などが供給するコントローラーを使用している。Danfoss社はセキュリティ上の欠陥を特定しアップデートを推奨していたが、これらのシステムがパブリックインターネットからアクセス可能であることは、依然として主要な脆弱性のポイントとなっている。
これらの侵害による影響は、金銭的および物理的な両面がある。フランスでの攻撃は、大量の生肉、乳製品、冷凍製品の廃棄につながり、一部の店舗では130,000ユーロを超える損失を報告した。場合によっては、温度の急上昇によって火災が発生することさえあった。これらの事件は、現代の小売における重大なトレードオフを強調している。冷蔵通路をインターネットに接続することは、遠隔監視や迅速なトラブルシューティングの利便性を提供する一方で、攻撃対象領域を拡大し、遠隔地の攻撃者が広範囲にわたる物理的損害や在庫損失を引き起こすことを可能にする。 現在の攻撃の波がフランスの事件と同じ攻撃者によるものなのか、あるいは同様のハードウェアの脆弱性を利用した独立した攻撃なのかは、依然として不明である。