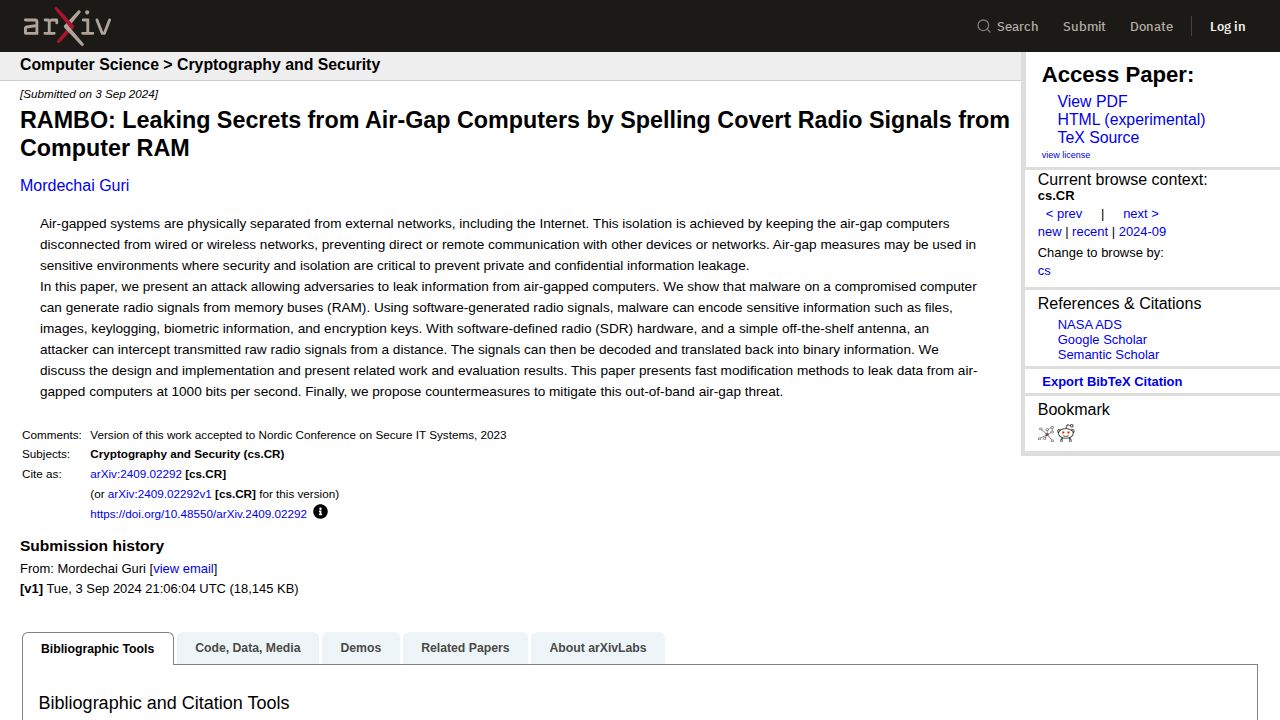
エアギャップ・システムとは、機密情報を遠隔のサイバー攻撃から保護するために、インターネットなどの外部ネットワークから物理的に隔離されたコンピュータのことです。この隔離は、有線または無線接続を介した不正アクセスのリスクが許容できない高セキュリティ環境における標準的なセキュリティ対策です。しかし、「RAMBO」と題された新しい研究論文は、コンピュータ自体のハードウェアコンポーネントを悪用することで、この物理的な分離を回避できることを示しています。
RAMBO攻撃は、侵害されたエアギャップ・コンピュータにマルウェアを配置することで機能します。このマルウェアは、コンピュータのメモリバス(RAM)から直接無線信号を生成するように設計されています。これらの信号を操作することで、マルウェアはファイル、画像、キーロギングデータ、バイオメトリック情報、暗号鍵など、多種多様な機密データをエンコードできます。これらの信号は、本質的にマシンの内部ハードウェアから発せられる隠れた無線送信として「綴られて」送られることになります。
この情報を傍受するために、攻撃者がコンピュータに物理的に接続されている必要はありません。代わりに、市販のソフトウェア定義無線(SDR)ハードウェアと単純なアンテナを使用して、離れた場所から生の無線信号をキャプチャすることができます。キャプチャされた信号はデコードされ、元のバイナリ情報に変換されます。研究者たちは、この手法で毎秒1000ビットの速度でデータを漏洩させることができることを実証しました。この攻撃はエアギャップのセキュリティに対する重大な脅威となりますが、論文ではこれらのアウトオブバンド無線脅威を緩和するための具体的な対策も提案されています。
この攻撃の技術的な実現可能性にもかかわらず、実際の運用には環境的な制約があります。例えば、無線信号の有効性はコンピュータの物理的な筐体に影響を受ける可能性があります。大きな窓やプラスチック製のケースを備えた現代的な設計は、古い全金属製のケースよりも放射エミッションに対する保護が低くなる可能性があります。さらに、電磁場を遮断する遮蔽容器であるファラデーケージの使用は、このようなアウトオブバンド送信に対する主要な物理的防御策として残ります。この研究は、ソフトウェア駆動のハードウェア悪用によって、隔離されたシステムと外部の観察者の間のギャップを埋めることができるという、増大する現実を浮き彫りにしています。