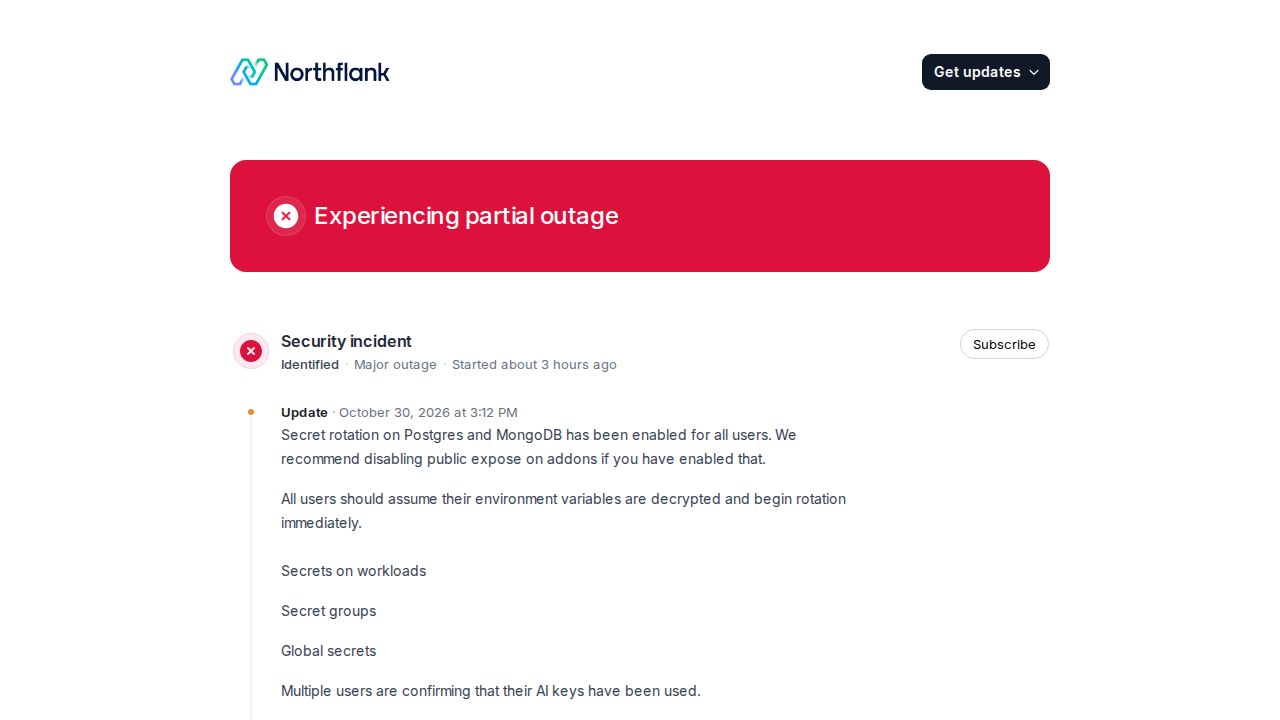
アプリケーションのデプロイを簡素化するPlatform-as-a-Service (PaaS) プロバイダーであるNorthflankは、最近セキュリティ侵害を報告しました。この事件は、しばしば「neocloud」と呼ばれる現代的なPaaS提供サービスのセキュリティ体制に関する広範な議論を促しました。これらのプラットフォームは、従来のクラウドインフラよりもユーザーフレンドリーな体験を提供することを目指していますが、今回の侵害は、コアなインフラ管理をサードパーティのスタートアップにアウトソーシングすることに関連するリスクを浮き彫りにしました。
Hacker Newsのコメント欄では、PaaS環境を保護する上での構造的な課題について議論が行われました。btownというハンドルネームのコメント投稿者は、根本的なアーキテクチャ上の困難を指摘しました。ユーザーや自動エージェントは、管理用UIやCommand Line Interface (CLI) を通じて環境変数(APIキーやシークレットなど)を直接閲覧することを期待するため、これらの資格情報は公開向けのウェブ環境から容易に分離することができないのです。保存時の暗号化は標準的な防御策ですが、これらの値を表示する必要があるため、管理用またはAPIのウェブサーバーが侵害された場合、攻撃者がなりすましによってシークレットを取得できる可能性があります。
この侵害は、ユーザーが確立されたハイパースケーラーに戻るべきかという論争も加速させました。dangoodmanUTというコメント投稿者は、インフラ系スタートアップの「使いやすさ」という体験は、特に企業顧客にとってはセキュリティ要件を上回るほど十分ではないかもしれないと示唆しました。他のユーザーはハイパースケーラーの実際のセキュリティ上の優位性に疑問を投げかける一方で、AIの進歩によってLinuxシステムの管理に関する技術的障壁が下がり、セルフホスティングが容易になっていると主張する者もいました。これらの異なる見解があるにもかかわらず、この事件は現代的なPaaSが提供する利便性と、本番環境における厳格なセキュリティ要求との間の緊張関係を強調しています。