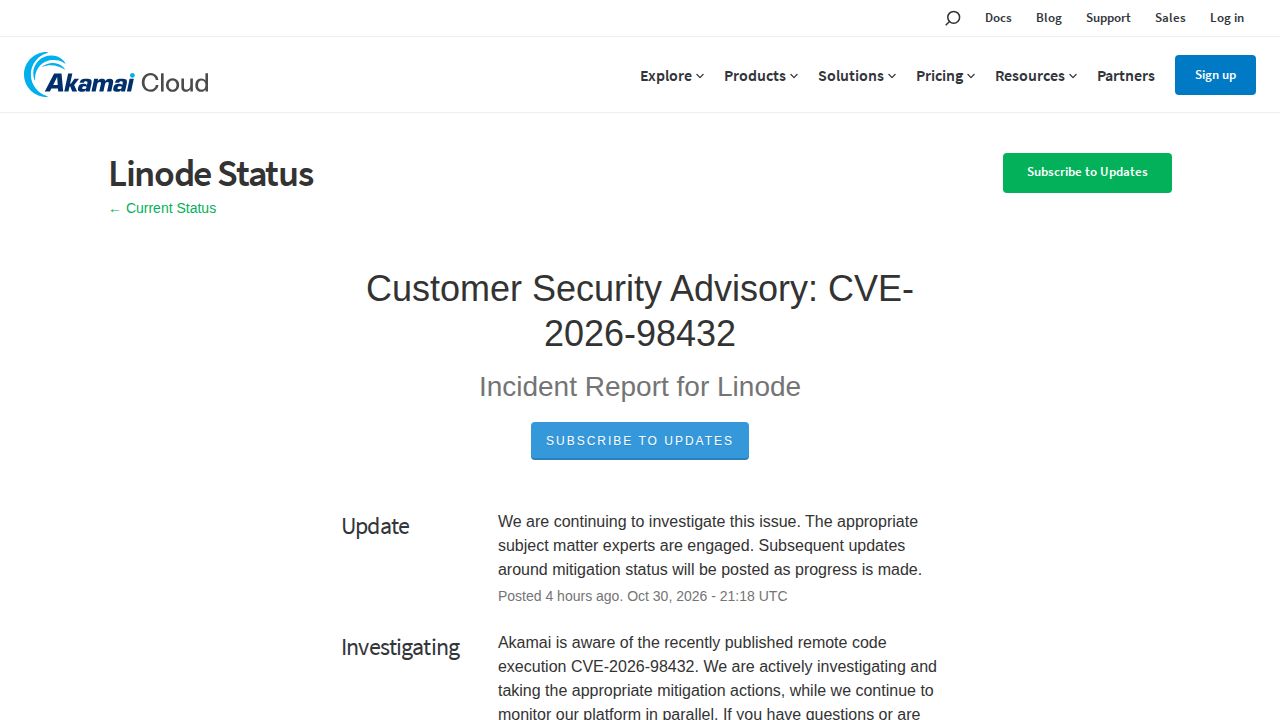
クラウドインフラプロバイダーであるLinodeは、公式のステータスページを通じてセキュリティ事案を報告しました。初期の報告では侵害に関する具体的な技術的詳細は限られていますが、この発表は事案の性質や現在のインフラセキュリティの現状に関する重大な精査を促しました。一部の観測者は、具体的な詳細が不足していることは、同社が確認済みの大規模なデータ流出に対応しているのではなく、新たに特定された脆弱性を現在パッチで修正している過程にあることを示唆している可能性があると指摘しました。
付随する議論の中で、コメント投稿者たちは、報告されるハッキングの頻度がニュースサイクルを圧倒し始めているサイバーセキュリティにおける「転換点」への懸念を表明しました。会話の中で繰り返し現れるテーマは、現代の脅威における人工知能の役割です。一部の参加者は、AIを搭載した攻撃が、暗号資産のような高流動性資産を標的にすることから、より広範なインフラやSoftware as a Service (SaaS) プラットフォームを標的にすることへと移行していると示唆しました。これらのコメント投稿者は、この傾向の次の段階では、伝統的なインフラ、銀行、中小企業に対する攻撃が急増する可能性があり、自動化された高速の脅威に対抗するために「防御用AI」への移行が必要になる可能性があると主張しました。
警鐘が鳴らされる一方で、スレッド内の他の視点では、シークレットマネージャーの使用、暗号化、堅牢なファイアウォールルール、バックアップなど、標準的なセキュリティのベストプラクティスは、高価値のターゲットではないほとんどのユーザーにとって依然として有効であることを強調しました。あるコメント投稿者は、認識されている「セキュリティの終末」は、ユーザーが重要なセキュリティに関する思考をLLMにオフロードしていることによって悪化している可能性があり、それがセキュリティライフサイクルにおける工程のスキップにつながる可能性があると主張しました。この議論は、自動化された高頻度のAI攻撃に対する恐怖と、平均的なサービスプロバイダーにとっての基本的なセキュリティ衛生の継続的な重要性との間の緊張関係を浮き彫りにしています。