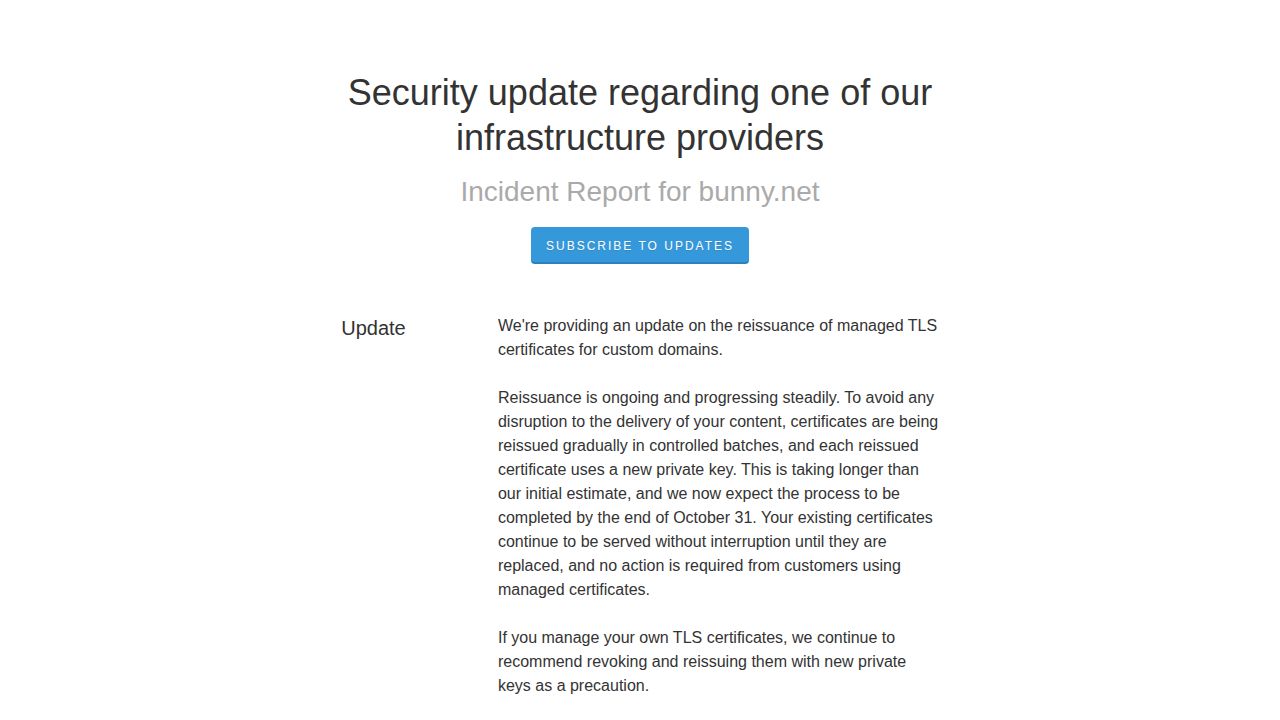
コンテンツ配信ネットワーク(CDN)プロバイダーであるBunny CDNは、最近、自社のインフラノードの1つに関連するセキュリティ事案に対処しました。同社のステータス更新によると、サードパーティのインフラプロバイダーから、第三者の管理ソフトウェアを使用したサーバーへの不正アクセスが報告されました。この特定のサーバーは、アルメニアにあるBunnyのCDNノードの1つをホストしていました。アラートを受け取った後、Bunnyのエンジニアリングチームは20分以内に影響を受けたサーバーへのトラフィックルーティングを停止する措置を講じました。その後、同社は調査のためにセキュリティログを保存し、サーバーをワイプし、他のすべての内部システムへのアクセス権を失効させました。このノードは、同社のインフラから永久に削除されました。
Bunny CDNは、調査において特定のサーバーへの不正アクセスの決定的な証拠はまだ見つかっていないと述べている一方で、情報漏洩の可能性を認めています。侵害が発生していた場合、侵害された可能性のあるデータには、一時的にキャッシュされたCDNコンテンツ、Pull Zoneの設定、およびその特定のノードに保存されていたTLS証明書が含まれる可能性があります。これに対応するため、同社はb-cdn.netおよびbunny.runを含む主要なプラットフォームドメインのTLS証明書を積極的に失効させ、再発行しました。管理された証明書を使用している顧客に対しては、Bunnyが自動的に再発行を行っています。しかし、独自の証明書を管理している顧客に対しては、予防措置として新しいプライベートキーを使用して証明書を失効させ、再発行することが推奨されています。
この事案は、サードパーティのインフラプロバイダーのセキュリティ体制と、それらが下流のユーザーに与える影響に関する議論を呼び起こしました。一部の観測者は、この事案はBunny自身のシステムへの直接的な侵害ではなく、インフラプロバイダー(一部ではGcoreと特定されている)の侵害に起因するものであると指摘しています。しかし、顧客が手動で独自の証明書をローテートする必要があることは、顧客の秘密情報が侵害された可能性についての懸念を引き起こしています。この事案は、プロバイダーの管理ソフトウェアにおける脆弱性が、そのハードウェア上でホストされているサービスのセキュリティに影響を与える可能性があるという、多層構造のインフラに固有のリスクを浮き彫りにしています。なお、事案の報告において、他の顧客データが侵害されたという報告はありません。