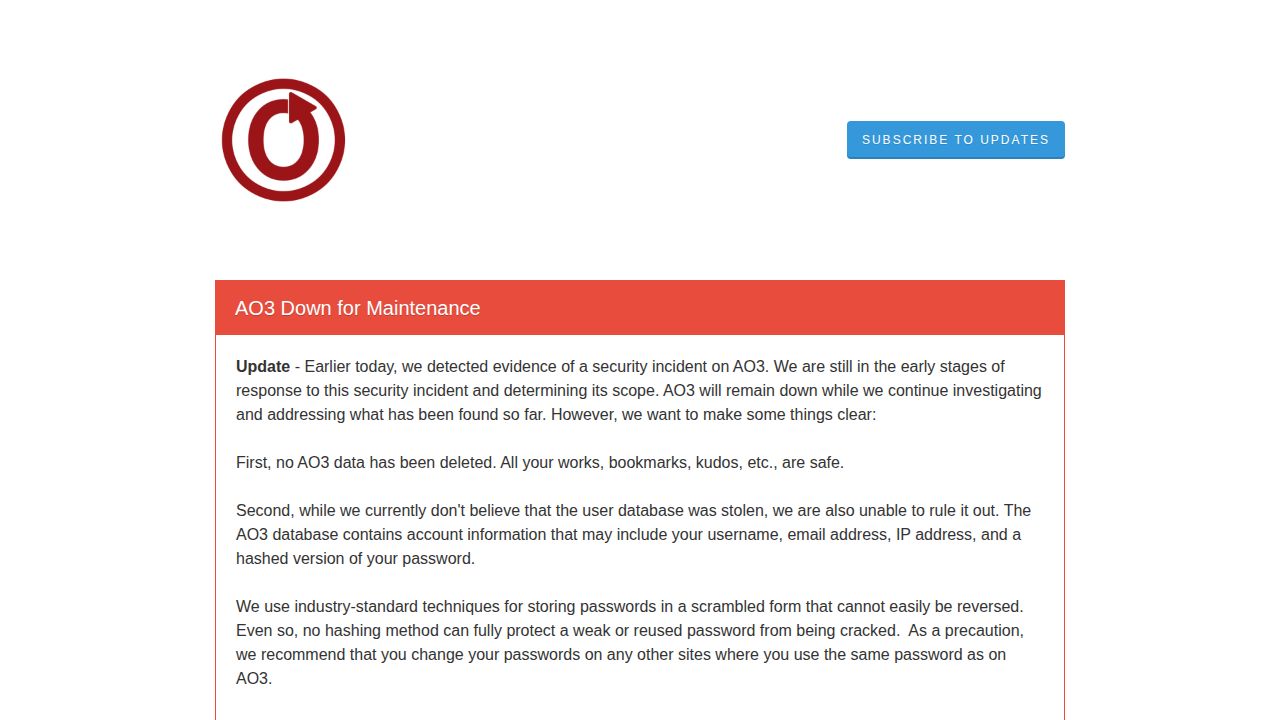
ファンフィクションやオリジナル作品のホスティングで人気のプラットフォームである Archive of Our Own (AO3) は、セキュリティ事案の検知を受けてメンテナンスのためサービスを停止しました。プラットフォーム管理者の声明によると、チームが侵害の範囲を調査し、特定された脆弱性に対処している間、サイトはオフラインのままとなります。管理者は、ストーリー、ブックマーク、または「kudos」(一種の社会的評価)などのユーザー生成コンテンツは、この事案の間に削除されたり侵害されたりしていないことを明らかにしました。
主な懸念事項は、ユーザーデータベースの流出の可能性です。管理者は、現時点でデータベースが盗まれたとは信じていないと述べた一方で、その可能性を完全に排除することはできないと指摘しました。このデータベースには、ユーザー名、メールアドレス、IPアドレス、およびユーザーパスワードのハッシュ化されたバージョンを含む機密性の高いアカウント情報が含まれています。プラットフォームはパスワードをスクランブル化するために業界標準のハッシュ化技術を使用していますが、管理者は、データに権限のない第三者がアクセスした場合、脆弱なパスワードや使い回されたパスワードをクラックから完全に保護することはできないと警告しました。
付随する議論の中で、ユーザーはこのような漏洩による潜在的な社会的およびプライバシー上の影響を強調し、個人の関心事や読書習慣をさらすリスクを他の著名なデータ侵害と比較しました。一部の参加者は、WebAuthn(物理的なセキュリティキーの使用を可能にするもの)のような、より堅牢な認証方法への移行が、パスワードハッシュに関連するリスクを軽減できる可能性を示唆しました。しかし、他の参加者はそのような移行の実用的な制限を指摘し、多くのユーザーが YubiKeys のような専用ハードウェアを所有していないか、使用する意欲がない可能性があることを指摘しました。この事案は、大規模なコミュニティプラットフォームにおいて、ユーザーのアクセシビリティと個人のメタデータのセキュリティのバランスを保つという継続的な課題を浮き彫りにしています。