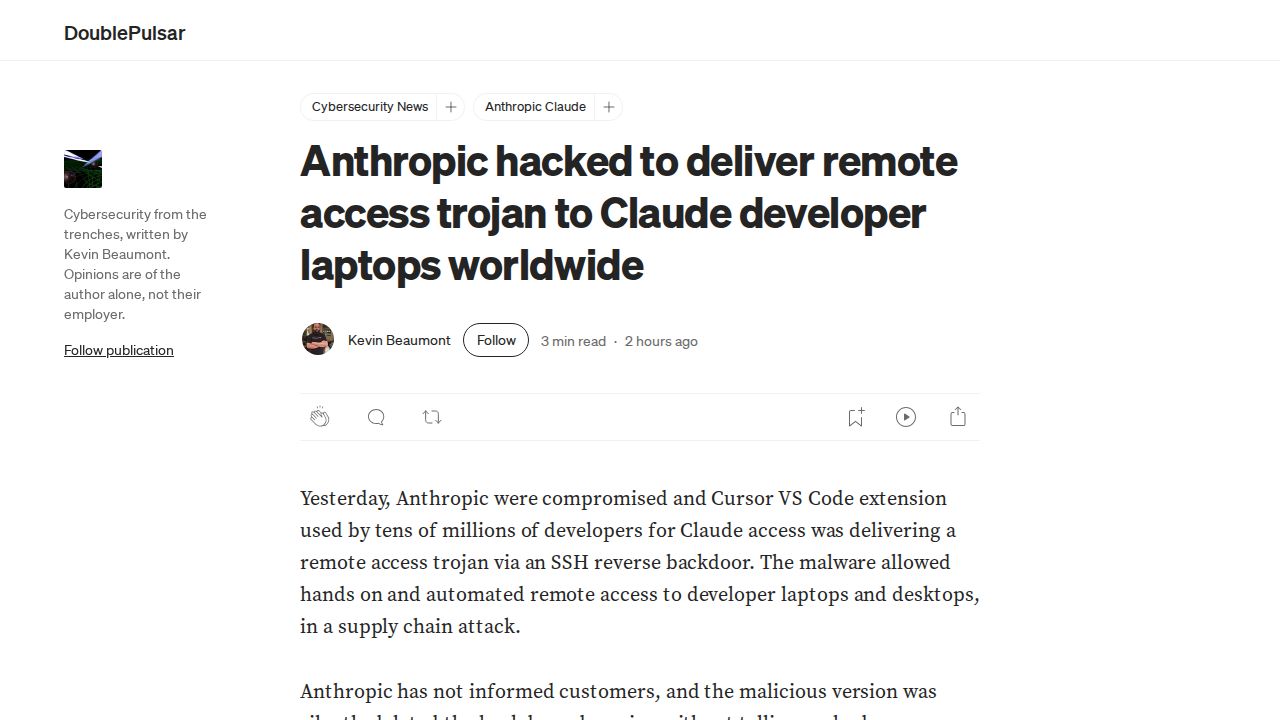
最近、Cursorコードエディタの拡張機能リポジトリとして機能するOpenVSXマーケットプレイス内の特定の拡張機能パッケージにおいて、セキュリティ事案が特定されました。影響を受けたパッケージは、AnthropicのClaude Code拡張機能(バージョン2.1.313)の悪意を持って改ざんされたものでした。Cursorの報告によると、このバージョンはAnthropicによって開発されたものではなく、SSHリバースバックドアを介してリモートアクセストロイの木馬を配信するために使用されました。Cursorは、この特定の悪意のあるパッケージによって最大で5,000人のユーザーが影響を受けたと推定しています。
Hacker Newsでの議論は、侵害の範囲と関与した特定の主体に集中しました。一部のコメントでは、初期の報告ではAnthropicに対する広範なハッキングが示唆されていたものの、証拠はより具体的にClaude Code拡張機能の公開プロセスの侵害を指し示していると指摘されました。あるコメントでは、CursorがOpenVSXマーケットプレイスを使用しているのは、公式のMicrosoft VS Codeマーケットプレイスが独自のVS Codeリリースに制限されているためであると指摘されました。別のコメントでは、影響を受けた拡張機能はAnthropicの従業員によって所有されていることを強調し、その個人のアカウント、あるいはAnthropicの拡張機能のためのより広範な公開パイプラインのいずれかが侵害されたことを示唆しました。
この事案は、サードパーティの拡張機能マーケットプレイスに関連するリスクや、開発者ツールにおけるサプライチェーン攻撃の可能性を浮き彫りにしています。影響を受けたユーザーの数は比較的少数でしたが、SSHリバースバックドアの存在により、開発者のマシンへのリモートアクセスが可能になります。Hacker Newsのコメントでは、このような侵害の影響について議論され、AIモデル自体がなぜ悪意のあるコードを検知しなかったのか疑問を呈する者もいれば、AIサービスプロバイダーと共有される機密情報のセキュリティに懸念を表明する者もいました。この侵害がAnthropicのインフラに対する標的型攻撃であったのか、あるいは拡張機能をアップロードするために使用された特定の開発者の資格情報が侵害されたのかは、依然として不明です。