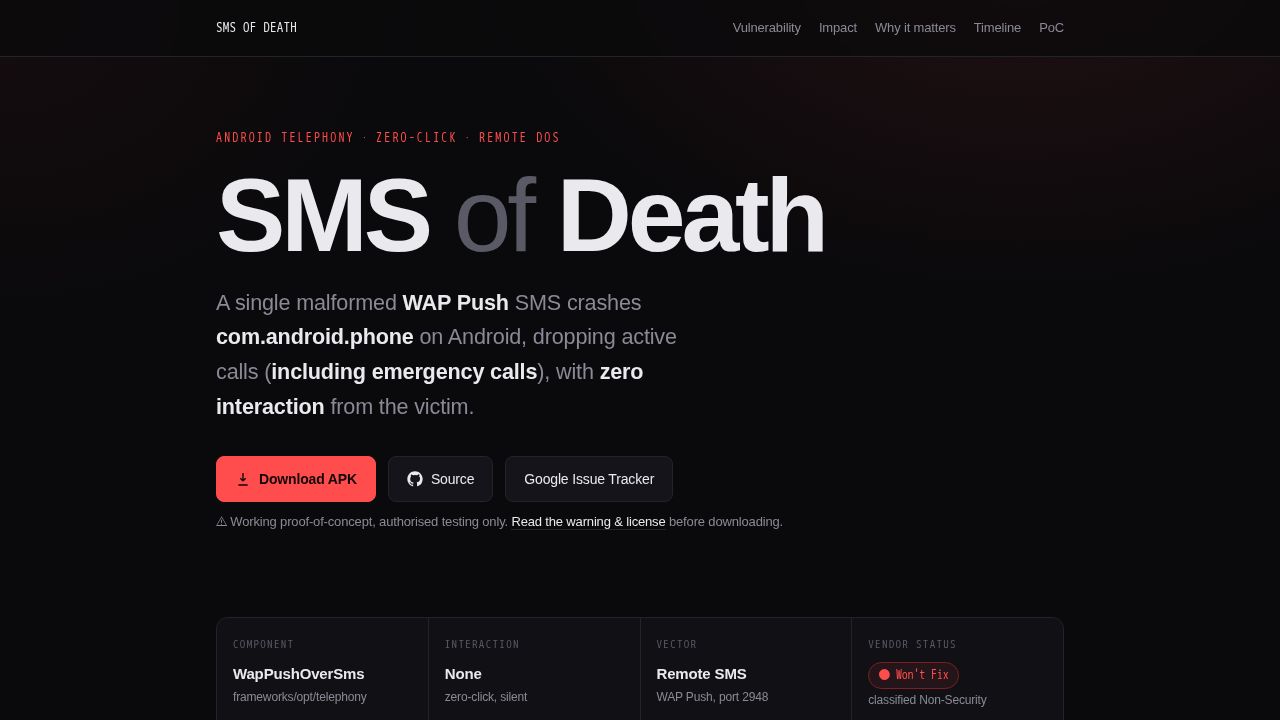
セキュリティ研究者のMark Blaszczyk氏は、Androidデバイスに対してリモートでゼロクリックのサービス拒否(DoS)攻撃を可能にする脆弱性の詳細を記した報告書を公開しました。報告書によると、この攻撃はモバイルデバイスにデータを送信する手法であるWAP pushを利用して、システムレベルの障害を引き起こします。研究者はこのエクスプロイトを「サイレント」と表現しています。なぜなら、被害者からの操作を一切必要とせず、メッセージは標準のメッセージングアプリに表示されず、攻撃者の番号も決して表示されないためです。主な仕組みは、ターゲットの電話番号に特定のペイロードを送信することであり、研究者はこれによりデバイスが反応しなくなったり、クラッシュしたりする可能性があると主張しています。
研究者が技術的な詳細を提供し、デモンストレーション用のAPKまで公開している一方で、メーカーはこの問題に対して「修正しない(won't fix)」というステータスを割り当てたと報じられています。これにより、セキュリティコミュニティ内ではこの欠陥の深刻度を巡って大きな論争が巻き起こりました。一部の観測者は、メーカーがリモートでゼロクリックの脆弱性に対してどのように「修正しない」という指定を正当化できるのか疑問を呈しました。他の者は、このような攻撃の実用的な障壁、特にモバイルネットワークキャリアがデバイスに到達するために必要な特定のWAP pushペイロードを受け入れたり転送したりするのかどうかを指摘しました。議論では、標準的なSMSテキストメッセージと、ネットワークインフラによって異なる扱いを受けるWAP pushのような特殊なプロトコルの違いについても触れられました。
この公開は、現在の脆弱性報告の現状や、研究プロセスにおける自動化ツールの使用についても疑問を投げかけました。一部のコメントでは、AIで生成された要約の使用が発見の技術的なニュアンスを時として不明瞭にすることがあり、調査結果の提示方法を批判する意見もありました。これらの批判にもかかわらず、この報告は「修正しない」脆弱性のケーススタディとして機能しています。これは、欠陥は認められているもののパッチが適用されない事例です。これは多くの場合、攻撃を成功させるための技術的要件が広範囲な使用には高すぎると判断された場合や、既存のネットワークレベルの防御によってリスクが管理可能であると見なされる場合に発生します。研究者は、このようなペイロードに対するより広範なブロックをキャリアやメーカーに実施させるための圧力をかけるために、エクスプロイトを公開することは必要なステップであると示唆しています。