CVE Trackerは、1999年以降に発行されたCommon Vulnerabilities and Exposures(CVE)の月間件数を追跡するデータ可視化ツールです。CVEは、ソフトウェアやハードウェアにおける公開されたサイバーセキュリティの脆弱性に対する標準化された識別子です。このトラッカーは、累積カウント、日次トレンド、および「NSA 0-Days」や「Shigure」モデルの特定のフィルターを含むさまざまなビューを提供します。数十年にわたるこれらの数値をプロットすることで、このツールは近年の脆弱性開示の頻度の顕著な加速を浮き彫りにしています。
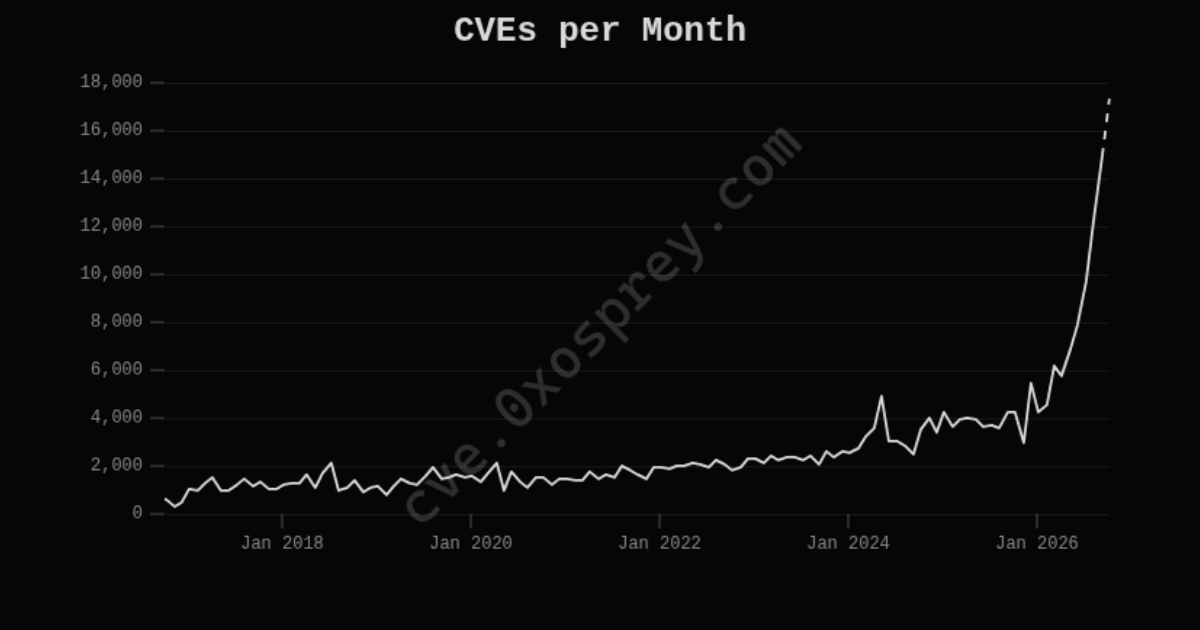
トラッカーは、累積カウントや日次トレンドを含むさまざまなビューを提供し、脆弱性開示の加速を強調しています。
このトラッカーを巡る議論では、近年のCVE数の急増は、単に実際のセキュリティ上の欠陥が増加していること以上のいくつかの要因に影響されている可能性があることが示唆されています。有力な理論の一つは、人工知能が新しい脆弱性を生成するのではなく、数十年にわたる既存の人間が書いたコードから脆弱性を発見するために使用されているというものです。他の人々は「グッドハートの法則」——測定指標が目標になるとはいう法則——を指摘しており、CVEの膨大な量が報告行動の変化を反映している可能性があることを示唆しています。例えば、標準的な要求が拒否された際にソフトウェアのアップグレードを強制するために、一部の組織がCVEを開設している可能性があります。さらに、Linuxカーネルのような一部のプロジェクトは、理論的に悪用される可能性のあるほぼすべてのバグ修正に対してCVEを割り当てるという過度に慎重な姿勢で知られており、それが総数を膨らませている可能性があります。
技術的な制限やデータの細かな差異も、この傾向の解釈を複雑にしています。コメントでは、「緊急(critical)」な重要度のCVEは、脆弱性の全般的な母集団よりもはるかに速いペースで増加している可能性があることが指摘されました。また、データの整合性に関する懸念もあり、サイトに表示されている数値と生のJSONファイルとの間に不一致を報告するユーザーもいれば、サイトの対数スケールの切り替えが時々正しくレンダリングされないことを指摘するユーザーもいました。さらに、発見から開示までの時間が大幅に短縮された現代の急速なAI主導のソフトウェア開発において、現在のCVE/CVSSシステムは時代遅れであると主張する意見もあります。これらの要因は、トラッカーが成長する傾向を明確に可視化している一方で、その成長の根本的な理由は、技術の進歩、報告ポリシー、およびシステム的な分類の選択が混ざり合ったものであることを示唆しています。