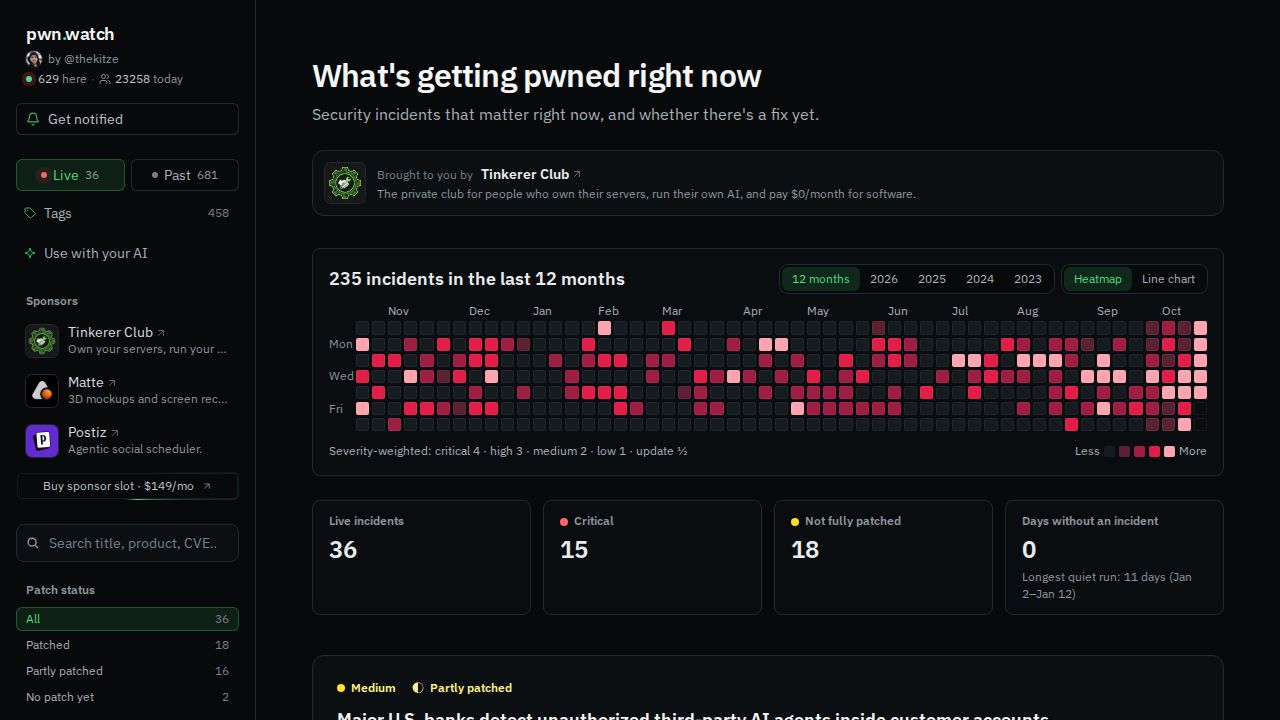
pwn.watchというプラットフォームは、セキュリティ事案のリアルタイムトラッカーとして機能し、脆弱性とアクティブなエクスプロイトのヒートマップを提供します。現在「pwned(サイバーセキュリティにおいてシステムが侵害されたことを示す用語)」されている事象のデータを集約することで、このサイトは現在の脅威状況を視覚的に表現しています。このプロジェクトは、さまざまな組織のセキュリティ態勢に関するハイレベルな概要を提供することを目的としていますが、一部のユーザーからは、現在のサイト上の情報の密度が高いために素早く把握することが難しいという指摘も出ています。
このツールを巡る議論では、サイバーセキュリティのエコシステムにおける大規模言語モデル(LLM)の役割に対する懸念が高まっていることが浮き彫りになっています。一部の観測者は、この世代のLLMは攻撃者へのツールと自動化されたエクスプロイトの潜在的な経路の両方を提供するため、歴史上最大規模のセキュリティ事案の波を引き起こす可能性があると示唆しています。また、特定の脆弱性の「進行中」というステータスについても注目すべき議論があり、例えば、ライブで進行中としてリストされている脆弱性がすでに修正済みである可能性を指摘するユーザーもおり、プラットフォームが事案のライフサイクルをどのように定義しているかという疑問を投げかけています。
バグの技術的な追跡を超えて、このプラットフォームはデジタルセキュリティの未来に関するより広範な考察を促しています。一部のコメントでは、欠陥の頻度が増加しているのは、より複雑でAIが統合されたシステムへの移行による副産物である可能性を示唆する一方で、自動化されたシステムがより効率的にバグを特定して修正し始めることで、人間が書いた「粗雑な」コードの最終段階を私たちは目撃していると主張する者もいます。また、銀行システムのような従来のインフラとAIエージェントが相互作用する際の実際的な影響についても触れられており、そこでは「暴走した」エージェントと顧客が承認したツールとの区別が、責任やセキュリティポリシーに関する重要な争点として残っています。