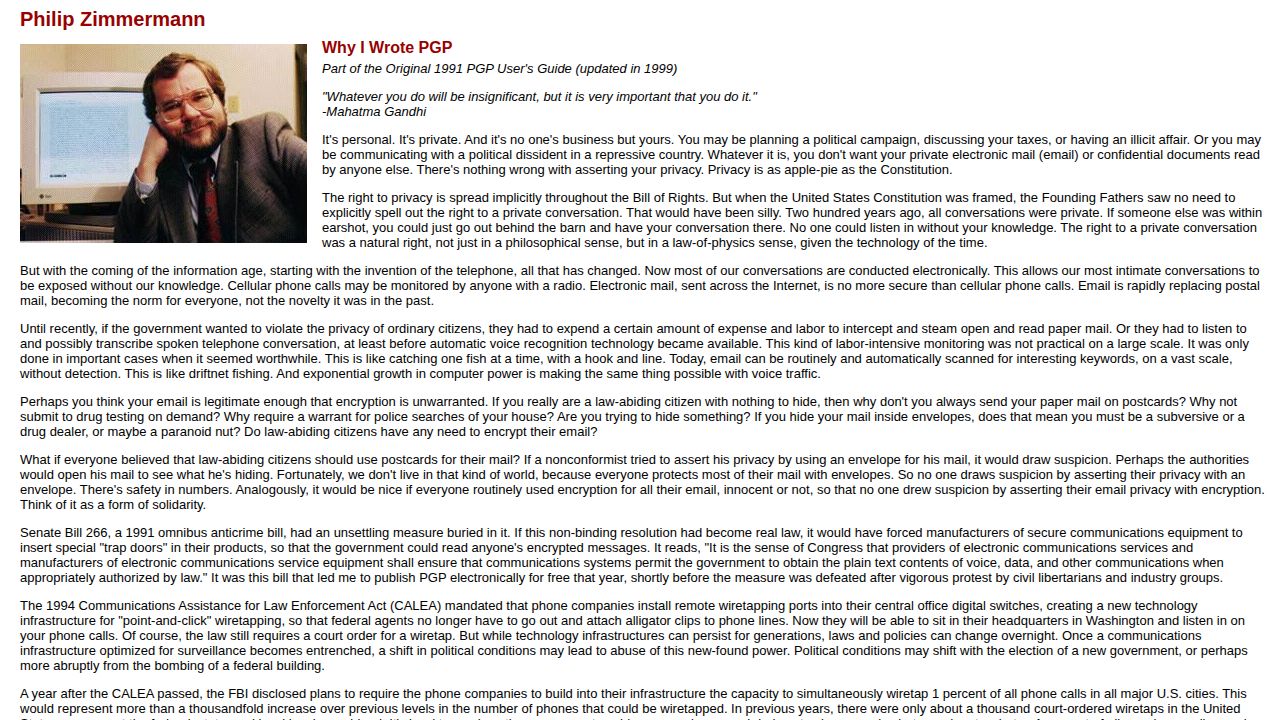
Pretty Good Privacy(PGP)は、Phil Zimmermannによって安全な通信のためのツールとして開発され、公開鍵暗号の広く利用可能な手法の一つを確立しました。その開発に関する自身の考察の中で、Zimmermannは「Zimmermannの法則」としばしば言及される繰り返されるテーマに触れています。それは、技術が監視を容易にする方向へと進化する傾向のことです。この観察は、ソフトウェア開発における根本的な葛藤、すなわちプライベートな通信への欲求と、データ収集や監視というシステム的な圧力とのバランスを強調しています。
歴史的な重要性にもかかわらず、多くのユーザーはPGPが普遍的な標準となることを妨げた実質的なユーザビリティの障壁を指摘してきました。歴史的に、このプロセスには手動の鍵交換や、メールで送信する前に暗号化するために異なるアプリケーション間でテキストを移動させる作業が必要でした。現代の論評者は、これらの摩擦点が依然として存在していると指摘しています。今日でも、アイデンティティをファイルとして管理することは、ほとんどの人にとって抽象的な概念のままです。背景で隠れたプロセスではなく、生の暗号文を見る透明性を評価する開発者もいれば、基礎となる暗号技術の完成よりも、E2EEのユーザビリティのための統一された標準を構築することに焦点を移すべきだと主張する者もいます。
現代のウェブ環境では、OpenPGP.jsのような実装を用いて、これらの原則を現代的なアーキテクチャに統合しています。例えば、一部のプロジェクトでは、プライベートキーがクライアントデバイスから決して離れないことを保証するためにブラウザ側での生成を使用し、サーバーは署名検証のために公開キーのみを保存します。このアプローチは、クライアントが自身のセッションアイデンティティを直接所有することを可能にすることで、パスワードハッシュのデータベース流出などのリスクを最小限に抑えます。しかし、複雑なセキュリティを平均的なユーザーにとって不可視にするという核心的な問題を解決することなく、個々の暗号ツールが普及を達成できるかどうかについては、依然として議論が続いています。
結局のところ、PGPは技術的なマイルストーンであると同時に、トレードオフに関するケーススタディでもあります。それはエンドツーエンド暗号化が技術的に実現可能であることを証明しましたが、同時に、手動での鍵の取り扱いやマルチアプリのワークフローの操作といった高いインタラクションコストが、その普及を制限する可能性があることも示しました。監視資本主義と自動化されたデータ処理が拡大し続ける中で、保護しようとしているシステムの仕組みにユーザーが精通していることを必要とせずに、堅牢なプライバシー保護を提供することが依然として課題となっています。
(注:この議論では「Zimmermannの法則」に関する様々な視点が強調されており、コメント欄では、トラフィック量の増加が自動音声認識を大量監視のための不可避なツールにする可能性について議論されています。)